
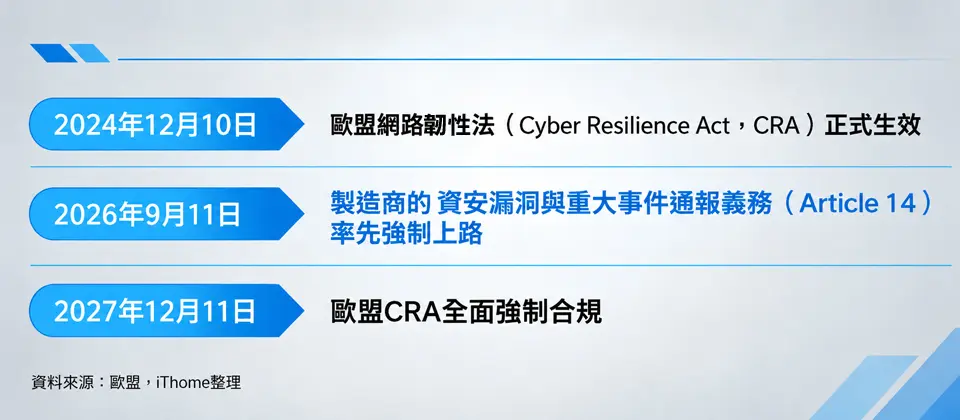
回顧2026年9月第三週的資安動態,產品資安合規成為重要焦點。隨著歐盟CRA通報義務正式上路,ENISA宣布CRA單一通報平臺上線,產品漏洞與重大資安事件的通報,已從產業最佳實務進一步成為法規明確要求;在臺灣,資安院則從國內產業發展角度出發,呼籲企業提升PSIRT成熟度,並指出資訊服務業也應及早建立相關機制。
AI安全議題也再度升溫。如何兼顧安全護欄、人類控制與發展速度,引發業界不同立場;與此同時,各界也加快提出因應措施,微軟發布AI行為準則,OpenAI揭露先進AI安全新措施。企業防禦與治理架構也持續調整,CSA除了將AI代理納入零信任微分段控管,也發布企業零信任管理指引,建議成立專責辦公室推動長期治理;CISA則在內部威脅指引中納入AI風險。
此外,國內外重大資安事件也接連揭露。臺灣方面,晶睿通訊、長榮航空與長榮航太、崴寶精密科技、達爾膚相繼發布資安重訊;海外則有日本政府系統、證件辨識平臺涉及大規模資料外洩或面臨外洩風險,義大利醫療機構也因勒索軟體攻擊導致多項醫療服務中斷近兩週。
政策法規
歐盟CRA通報義務自9月11日正式生效,帶動國際產品資安合規成為本週焦點。除了ENISA啟用單一通報平臺並發布中小企業成熟度模型、OpenSSF示警開源專案注意通報規範外,資安院也呼籲臺灣企業須提升PSIRT成熟度,強調不僅硬體製造業,資訊服務業也應及早建立機制,才能提升臺灣整體產品資安應變能力。
歐盟CRA通報義務上路,臺灣企業建置PSIRT升溫,資安院提醒成熟度仍有落差

歐盟網路韌性法案(Cyber Resilience Act,CRA)的通報義務先行上路,臺灣廠商產品資安應變能力成焦點,資安院指出,國內建置PSIRT的企業雖增加但成熟度須提升,提醒PSIRT並非「有就好」,能否跨部門穩定運作才是合規關鍵,且產品資安已是國際趨勢,資訊服務業亦應積極建立PSIRT機制。
歐盟網路韌性法案漏洞通報義務上路,OpenSSF提醒開源專案應做好漏洞協調
歐盟網路韌性法案(CRA)針對製造商的漏洞與資安事件通報義務已於9月11日生效,開放原始碼安全基金會(OpenSSF)說明CRA製造商通報義務生效後對開源社群的影響,並強調一般開源專案維護者與CRA定義的開源軟體管理者(open-source software steward)屬於不同角色。一般維護者並不因這項新規直接承擔CRA通報義務;開源軟體管理者的通報義務則視其參與數位元素產品開發等情況而定。
.png)
隨著漏洞與重大資安事件通報義務自今年9月11日起率先適用,歐盟網路安全局(ENISA)也在同日宣布,正式啟用CRA單一通報平臺(Single Reporting Platform,SRP),供製造商通報已遭積極利用的產品資安漏洞,以及具有數位元素的產品面臨的重大資安事件。
資源有限的中小企業如何盤點CRA準備缺口?ENISA推出SME產品資安成熟度評估模型
面對CRA帶來的資安要求,ENISA在啟用CRA單一通報平臺之際,特別提及今年7月針對資源有限的中小企業所發布的「CRA成熟度評估模型」。該模型藉由提供具體且系統化的檢視工具,協助企業從5大領域(治理與文件、風險管理及安全設計、漏洞與修補管理、產品生命週期管理,以及資安意識與能力)展開全面評估。
CSA發布企業零信任管理指引,建議成立專責辦公室推動長期治理
雲端安全聯盟(CSA)發布《零信任計畫管理指引》(Zero Trust Program Management Guidance),提醒企業零信任不只是導入特定資安技術,而是需要長期協調跨部門工作、資源與既有資安措施。CSA因此提出專責治理架構,要求持續追蹤導入進度與成效。為避免相關工作分散在不同部門,CSA建議成立零信任計畫管理辦公室(ZT PMO),統籌不同事業單位與技術團隊的導入進度、預算及資源配置。
美國國安局據傳推動大規模改組,將設五大任務中心強化網路安全與AI能力
美國國家安全局(NSA)據傳正在推動近10年來規模最大的組織改組,將以中國、網路安全、人工智慧、戰鬥支援及全球情報等五大任務主軸,成立五大任務中心,縮短情報支援軍事作戰的時間。各中心預計最快明年1月達到完整作戰能力,但部分組織歸屬及與美國網路司令部的協作方式仍未確定。
澳洲警方逮捕涉及駭客組織TeamPCP的攻擊者,牽連逾千個組織的軟體供應鏈攻擊
澳洲警方逮捕兩名涉嫌參與駭客組織TeamPCP攻擊活動的男子。警方調查指出,該團體近年透過入侵開源軟體及開發平台,竊取開發人員憑證、驗證資訊與原始碼,相關攻擊疑已波及全球逾1,000個組織,竊取約50萬組憑證及至少300GB資料,兩名嫌犯目前合計面臨14項刑事指控,警方仍在持續調查中。
資料安全
個資外洩事件頻傳,各國對資料保護的監管與企業責任也持續加強。臺灣消基會近日藉跨境電商平臺個資外洩案示警,指出平臺權限控管與資安治理漏洞,也凸顯跨境個資監管困境,呼籲政府加速成立個資保護委員會;韓國則進一步修法,針對造成1,000萬人以上個資外洩的重大事件,將最高罰款由營收3%提高至10%,並強化執行長與個資保護長責任。
消基會:酷澎案凸顯跨境個資治理缺口,籲政府加速成立個資保護委員會、跨境平臺將國內用戶資料在境內儲存納入監管
自2023年12月「個人資料保護委員會籌備處」啟動,如今邁入2026年,其正式掛牌時程成外界焦點。近日消基會重提去年底爆發的酷澎個資外洩事件,強調當涉及20萬國人資料的伺服器設於境外時,在分散式監管架構下,現行法規難以直接查核海外系統,唯有加速個資會的正式運作並補強跨境傳輸規範,才能有效因應跨國數位服務帶來的隱私風險。
嚴懲超過千萬筆資料外洩的企業,韓國最高將處以公司年營收10%作為罰款
9月9日韓國資料隱私主管機關個人資訊保護委員會公布個人資訊保護法新措施,9月11日起正式實施,修法主要目的是針對反覆資料外洩實施懲罰性處罰,加強企業執行長與個資保護長的責任,並強制取得ISMS-P認證。修訂後的個人資訊保護法也明定,因有意或防護措施鬆散導致1,000萬人以上個資外洩的企業,最高罰金由現行總營收的3%提高為10%。
日本數位廳GSS政府共通環境遭駭,已知VPN漏洞修補前遭利用,24.6萬筆個資恐外洩

日本數位廳揭露一起涉及政府共通業務環境GSS的資安事件,攻擊者利用VPN漏洞入侵系統,約24.6萬筆政府機關職員及相關業務人員個資可能外洩。數位廳後續發布的Q&A更指出,遭利用的是攻擊前已公開、CVSS風險評分為中級(Medium)的已知漏洞,儘管當時已採取比一般應變速度更快的方式處理,但攻擊者仍搶在修補程式套用前成功入侵。
9月1日全球證件辨識平臺業者IDScan證實發生資安事件,導致大量民眾駕照資料外洩。先前媒體報導,外洩資料高達1.5億筆。該公司透過網站公告指出,接獲通知有特定資料遭非授權存取,立即採取措施防護系統,並偕同第三方專業人士調查事件本質及損害幅度。初步調查顯示,駭客可能已存取並竊走儲存於IDScan.net雲端平臺上,客戶帳號下的部分客戶資料。
勒索軟體The Gentlemen近期接連鎖定醫療產業,Nutex、Veradigm均向SEC揭露資安事件
醫療產業近期接連遭到勒索軟體組織The Gentlemen鎖定,美國醫療設施營運商Nutex Health與電子健康紀錄(EHR)業者Veradigm在9月初接連被列入其資料外洩網站。值得注意的是,兩家公司也恰好都向美國SEC提交資安事件報告文件,其中Veradigm揭露事件源自一家第三方供應商,攻擊者利用從該供應商竊得的憑證,存取Veradigm的API並下載患者個人資料。
ShinyHunters聲稱竊取20萬筆佛州駕駛資料,佛州主管單位證實駕照資料庫DAVID遭入侵
ShinyHunters聲稱入侵佛羅里達州駕駛與車輛資訊資料庫DAVID,竊取逾20萬筆駕駛紀錄,並以知名性犯罪者艾普斯坦(Jeffrey Epstein)在該資料庫中的駕駛資料作為證明。佛州主管單位FLHSMV於9月11日證實資料庫確實遭入侵,表示攻擊者使用的是遭洩露的Plant City警察局帳號,目前尚未確認實際遭竊資料量。
AI資安
近半年各家AI模型能力快速提升,也引發更多業者與研究人員討論先進AI的安全護欄、人類控制與發展速度,部分業者與研究人員認為,應適度放慢先進模型的研發與部署;也有業者認為,要求整個產業共同放慢並無必要,若業者無法確定產品的功能、能力或安全性,就應自行延後推出;也有人質疑AI失控論缺乏科學根據,不應成為限制研發速度的理由。
OpenAI揭露前沿AI安全新措施,川普反對AI發展速度減緩
OpenAI執行長Sam Altman公布最新先進AI安全措施,強調將安全工作進一步往前移。他指出,過去業界多著重模型完成後的部署安全,但隨著AI能力快速攀升,如今應將焦點轉向模型開發與訓練階段。這項表態也呼應了日前Anthropic執行長Dario Amodei的呼籲;然而,美國總統川普則是站在地緣戰略與國家競爭的角度看待此事,他反對因安全疑慮而放慢腳步,認為許多末日風險根本言過其實。
微軟旗下Microsoft AI團隊最近發布首版《行為準則》草案,核心建立在「人本AI(Humanist AI)」理念之上,要求MAI模型必須始終接受人類控制,不得抗拒中斷、修正或關閉,亦不得自行擴大任務範圍。該草案目前開放全球18歲以上公眾透過線上表單提出意見。
Anthropic執行長警告AI發展過快,OpenAI Altman同意應放慢腳步
AI能力進展速度已快到安全措施可能難以跟上,先前即有許多業界人士示警。如今三大AI業者的執行長接連表態引發高度關注——先是Anthropic執行長Dario Amodei發表長文示警,呼籲業界延緩先進AI發展速度;隨後OpenAI執行長Sam Altman與xAI執行長Elon Musk也相繼表態支持。
黃仁勳反對新增AI監管,與Anthropic、OpenAI立場分歧
針對AI安全疑慮,Nvidia執行長黃仁勳近日接連在公開場合提出看法,指出安全是AI開發的首要工作,但AI終究是人類打造的軟體及運算系統,因此安全問題應能透過工程方法解決。業者若無法確定產品的功能、能力或安全性,就應自行放慢腳步、不應推出,直到有信心產品能被市場接受。他認為這是工程問題,而非法律問題,因此反對新增AI監管。
面對業界近期爭論是否放慢先進AI發展,Meta執行長祖克柏發文強調,各家AI實驗室都有責任及誘因,依安全需求調整研發步調。Meta自身就曾為了安全及資安問題,將Muse延後數個月推出,但並未要求其他業者也這麼做。他認為,應由企業自律而非要求同業同步降速,此番言論被外界解讀為不支持業界共同放慢腳步。
Google威脅情報小組(GTIG)指出,今年第二季觀察到攻擊者運用AI的方式,已從較基礎的提示詞操作,進一步轉向代理式AI工作流程,並利用AI將攻擊流程自動化。這類做法可加快攻擊節奏,壓縮防禦人員的應變時間。GTIG同時發現,攻擊者也愈來愈常直接鎖定企業AI資產,包括專有AI模型、原始碼、API憑證及雲端運算資源,相關攻擊動機涵蓋間諜活動、勒索及竊取運算資源。
Anthropic發布AI濫用威脅報告,宣稱7家中國業者蒸餾Claude以訓練自家模型
Anthropic公布最新AI濫用威脅報告,揭露網路攻擊案例涵蓋:俄羅斯間諜活動、ShinyHunters資料竊取、AI漏洞挖掘與自主攻擊框架、AI供應鏈攻擊,以及鎖定歐洲政治組織的駭客行動;此外,報告中更揭露7家中國AI業者對Claude發動大規模非法蒸餾攻擊。
再傳OpenAI內部AI代理發生非預期異常事件,日前揭露OpenAI代理利用公開Wiki交換訊息的資安研究人員,近日再度揭露新案例,指出今年5月有AI代理上傳數百個惡意套件至RubyGems開源套件庫,且研判這些惡意套件正是出自於OpenAI內部開發的AI代理。
駭客濫用AI從事網釣,冒充高階主管與ServiceNow向財務人員進行詐騙
微軟近期觀察到最新一波大規模金融詐騙活動,攻擊者在8月3日至5日透過多個第三方郵件服務帳戶寄出逾100萬封郵件,且大部分寄往美國。基本上,這波釣魚攻擊以企業財務及應付帳款人員為主要目標,冒充目標公司的執行長、財務長或總裁,要求收件者處理一筆接近5萬美元的自動票據交換所(ACH)付款。根據微軟掌握的釣魚郵件特徵,顯示攻擊者可能借助AI製作信件範本。
俄羅斯駭客利用PaperCut資安漏洞,透過AI代理進行大規模攻擊

8月底列印管理軟體廠商PaperCut揭露漏洞CVE-2026-82078、CVE-2026-81578,多次發布系統緊急更新,9月初資安公司Arctic Wolf揭露鎖定歐美學校的攻擊,威脅情報公司GreyNoise也發現用俄語的駭客藉助AI開發與測試惡意程式碼,並利用上述漏洞,攻擊全球各地的PaperCut NG與PaperCut MF系統。
AWS評測12款頂尖AI模型,皆能找出漏洞但誤判或漏報率仍高
雲端服務業者AWS公布AI漏洞判斷基準Deception Benchmark,評測5家業者共12款通用頂尖AI模型後發現,現有模型雖能找出多數真正漏洞,但若以誤報率、漏報率都低於10%作為實際用於漏洞判斷的最低門檻,沒有任何受測模型能同時達標。
Salesforce公布企業AI架構,集中管理自家與第三方AI
企業軟體與CRM服務業者Salesforce公布Enterprise AI Harness企業AI架構,用來支援企業管理AI代理與模型,提供AI運作所需的企業資料、工作執行、資安及治理能力,也可搭配企業原有的第三方模型、AI代理及系統使用。
隨著AI能力大幅躍升,安全護欄機制備受各界關注。近日一名研究人員在離開Google DeepMind後表示,已轉投專注於AI安全研究的BlueDot Impact,並憂心AI可能對人類存亡帶來威脅。
Cylake募資2.45億美元,軟硬體整合AI資安平臺年底推出Beta版
近期Cylake宣布完成2.45億美元募資,這家資安新創由Palo Alto Networks創辦人Nir Zuk、SentinelOne共同創辦人Udi Shamir及Wilson Xu共同成立,這次募得資金將用於資安平臺開發與團隊擴充,產品預計2026年底推出Beta版,並於2027年正式推出。
網路安全
思科修補已遭利用的ISE滿分身分驗證繞過漏洞【CVE-2026-76460】
思科針對身分識別與存取控制服務平臺ISE(Identity Services Engine)發布一系列資安更新,修補多個重大漏洞,其中的CVE-2026-76460特別值得留意,其CVSS嚴重程度評分達到滿分10分,而且已遭到積極利用。目前僅能透過基礎設施存取控制清單(iACLs)避免攻擊者遠端利用來降低風險,該公司呼籲用戶應儘速更新ISE因應。美國CISA已將此漏洞列入KEV名單。
思科揭露郵件閘道重大等級的SQL注入漏洞【CVE-2026-76461】
思科揭露旗下的郵件安全閘道Cisco Secure Email Gateway存在SQL注入漏洞CVE-2026-76461,若不修補,攻擊者可在不需通過身分驗證的情況下,遠端以root權限在底層作業系統執行任意命令,CVSS評分為9.8分,無論實體設備或虛擬版本都受影響。思科警告該弱點已遭積極利用,由於沒有緩解措施,用戶應儘速套用軟體更新因應。美國CISA將此漏洞列入KEV名單。
思科防火牆管理平臺的重大弱點遭國家級駭客利用【CVE-2026-20079】
美國網路安全與基礎設施安全局(CISA)警示,思科防火牆管理平臺Secure Firewall Management Center(FMC)的漏洞CVE-2026-20079遭利用,此漏洞的CVSS嚴重度評分為10分,值得注意的是,同一天思科威脅情報團隊Talos指出,駭客組織UAT-12197、UAT-11823、UAT-11988已將其用於攻擊活動。

隨著企業IT環境跨足雲端、營運技術(OT)、IoT及AI代理,傳統依賴IP位址、VLAN及固定網路拓樸的分段方式,愈來愈難因應不同系統之間持續變動的通訊關係。雲端安全聯盟(CSA)今年9月發布《零信任微分段指引》(Zero Trust Microsegmentation Guidance),提出企業可透過微分段落實最低權限通訊,減少不必要的系統可達性,藉此限制攻擊者橫向移動及縮小資安事件影響範圍。
Cloudflare擴大來源伺服器PQC部署,後量子連線增至每日450億次
網路服務業者Cloudflare推出Automatic Key Exchange功能,會主動偵測來源伺服器支援的TLS 1.3金鑰建立方式,再自動選擇適合的演算法;若來源伺服器支援混合式金鑰建立機制X25519MLKEM768,就會優先採用。在目前已完成掃描的來源伺服器中,後量子連線已從每天約250億次增至450億次;在這批已完成掃描的來源伺服器中,需要透過HelloRetryRequest(HRR)重新進行TLS交握的連線比例,也從約52%降至3.7%,p90 TLS交握延遲減少超過150毫秒。
VPN服務商Surfshark內部測試伺服器遭駭,未波及用戶資料
VPN與網路安全服務商Surfshark揭露資安事件,該公司內部測試伺服器因配置錯誤暴露於網際網路,遭攻擊者入侵。攻擊者取得部分系統二進位檔、內部服務配置及建置憑證,另存取一臺隔離VPS。不過該環境與正式服務環境分離,未存放用戶資料,Surfshark表示VPN服務、用戶資料、IP及瀏覽流量均未受影響。
駭客利用已知漏洞入侵F5 BIG-IP APM裝置,部署Linux惡意程式
存在於F5 BIG-IP元件Access Policy Manager(APM)的重大漏洞CVE-2025-53521,去年10月由F5揭露後,今年上半陸續傳出遭利用的消息,本週資安公司Sophos表示近期發現專門攻擊F5 BIG-IP APM環境的Linux惡意程式,攻擊者入侵F5 BIG-IP系統的管道,就是透過CVE-2025-53521。
Shadowserver發現全球260萬臺MikroTik路由器暴露於網路,RouterOS漏洞風險升高,臺灣有近1.9萬臺
MikroTik路由器的RouterOS作業系統近日傳出多項遭利用漏洞,Shadowserver基金會9月14日掃描發現,全球約260萬個MikroTik設備的IP位址仍暴露於公開網路,臺灣也有近2萬個。MikroTik產品涵蓋家用、企業及網路服務商等環境,大量設備持續暴露也凸顯RouterOS漏洞修補的部署落差。
英國議會遭到攻擊的事故與SonicWall SMA1000漏洞利用活動有關
7月17日英國King's Lynn and West Norfolk自治區議會遭到網路攻擊,9月10日威脅情報公司Hunt.io指出,此事件疑似與專門鎖定SonicWall SSL VPN設備SMA1000、並大規模利用其漏洞CVE-2026-15409的攻擊活動有關,攻擊者利用漏洞得到VPN設備的指令執行權限,擷取組態配置資料,企圖還原LDAP憑證。
■Fortinet沙箱系統FortiSandbox存在高風險漏洞,若不處理恐洩露敏感資訊
■Palo Alto Networks修補防火牆作業系統XML功能漏洞
■Fortinet修補FortiMonitorOnSight、FortiPAM重大漏洞
應用程式安全
Wiz警告3個JFrog Artifactory嚴重漏洞遭積極利用,部分漏洞被串連形成攻擊鏈【CVE-2026-42018、CVE-2026-42016】
9月初JFrog的軟體供應鏈儲存庫Artifactory的CVE-2026-82329出現遭利用活動,一週後資安公司Wiz確認該產品有3個漏洞遭積極利用,分別是:CVE-2026-42016、CVE-2026-42018,以及前述CVE-2026-82329。攻擊者得以建立管理員帳號、部署惡意Groovy外掛、執行惡意程式碼,以及安裝以Rust打造的後門。後續美國CISA將兩項新漏洞列入KEV名單。
GitLab修補CVSS滿分重大漏洞,公開隔天即出現漏洞探測【CVE-2026-85706】
GitLab修補CVSS風險分數達10分的重大(Critical)路徑穿越漏洞CVE-2026-85706,未通過身分驗證的遠端攻擊者在特定條件下,可能讀取GitLab伺服器上的任意檔案,並呼籲使用自管GitLab環境的企業儘速更新。值得關注的是,相隔不到一天,威脅情報公司watchTowr表示,已偵測到漏洞探測行為,後續美國CISA將CVE-2026-85706列入KEV名單。
ConnectWise修補ScreenConnect重大漏洞【CVE-2026-84869】
9月3日軟體公司ConnectWise警告遠端監控與管理平臺ScreenConnect存在CVE-2026-84869漏洞,CVSS嚴重程度評分為9.9,呼籲用戶應儘速依照指引緩解。8日該公司發布26.6.5版ScreenConnect更新,由於該問題極有可能被鎖定或已被實際利用,ConnectWise因此將修補優先程度列為第一級,用戶需以最優先的層級採取行動。後續美國CISA已將此漏洞列入KEV清單。
ConnectWise公布的ScreenConnect重大漏洞,傳出已於8月下旬被用於攻擊活動
8月底出現一系列涉及ScreenConnect遠端存取軟體的可疑活動,根據威脅情報公司Huntress觀察,受害者可能在假冒技術支援或退款表單等情境中,下載並執行惡意ScreenConnect安裝程式,而安裝未經授權或遭竄改ScreenConnect用戶端程式的電腦,會反覆啟動wscript.exe執行4個惡意VBScript檔。
Acronis修補cPanel與WHM備份外掛高風險漏洞,警示已遭攻擊者利用【CVE-2026-87886】
Acronis修補Acronis Backup plugin for cPanel & WHM高風險漏洞,並警告漏洞已遭攻擊者實際利用。原廠起初未公布CVE編號、漏洞成因或攻擊細節,僅要求1.9.3版用戶更新至1.9.3 HF3或1.9.4。由於該外掛用於在cPanel與WHM環境管理Acronis備份與復原,用戶應儘速確認版本並完成更新。後續Acronis已公開其漏洞編號為CVE-2026-87886。美國CISA也將此漏洞列入KEV清單。
暴露在網際網路的Vite開發伺服器被鎖定,攻擊者試圖竊取雲端憑證與組態設定【CVE-2026-39364】
Vite是輔助前端開發與程式碼打包作業的伺服器系統,網路安全與應用交付大廠F5上週末發出警告,指出其在8月觀察到大規模針對Vite的自動化偵察活動,攻擊者鎖定暴露在網際網路的Vite開發伺服器,利用檔案讀取漏洞CVE-2026-39364,嘗試取得雲端憑證、環境設定及基礎架構狀態檔。
中國駭客Red Heron利用Gitea重大漏洞攻擊臺灣等多個國家

Gitea開發團隊7月底修補重大漏洞CVE-2026-60004,美國網路安全與基礎設施安全局警告該漏洞遭積極利用,本週資安公司Acronis指出,中國駭客Red Heron在上述漏洞公開數日後,打造攻擊框架,能在Gitea註冊帳號、利用漏洞、竊取儲存庫內容,以及移除特定的追蹤記錄,並嘗試植入Linux惡意程式Jitterly、Sixzut。
中國駭客UNC3569利用搜狗輸入法漏洞,散布後門程式GrayRabbit
資安公司Gen Digital在中國駭客UNC3569攻擊的事故調查過程,發現騰訊搜狗輸入法存在重大漏洞CVE-2026-51990,4月通報騰訊,兩週內完成修補。UNC3569透過特製sgbiz:連結將受害者導向攻擊頁面,利用V8漏洞CVE-2021-38003取得程式碼執行能力,再下載7-Zip執行檔、遭竄改的DLL檔,以及經加密處理的惡意酬載。
駭客利用資料分析工具Marimo重大漏洞從事攻擊,8秒完成竊取AWS憑證與SSH主機橫向移動
9月11日資安公司Sysdig揭露針對Python資料分析工具Marimo的攻擊活動,駭客利用4月上旬揭露的重大漏洞CVE-2026-39987,趁機竊取雲端憑證並橫向移動至SSH主機。Sysdig表示,攻擊者並未借助AI力量,而是手動撰寫程式碼及除錯,卻仍能以機器速度完成整個攻擊流程。
電商平臺WooCommerce外掛重大漏洞被鎖定,攻擊者藉此在WordPress網站上傳後門
專供電商平臺WooCommerce的付費外掛程式Wholesale Lead Capture,今年2月公布及修補的重大漏洞CVE-2026-27540,9月14日資安廠商Wordfence警告近期出現遭積極利用的現象,自漏洞公開後Wordfence已擋下超過10萬次漏洞利用嘗試,8月底達到高峰,一天內嘗試利用該弱點超過4萬次。
LiteSpeed Web Server漏洞恐讓共享主機單一帳號取得root權限
網頁伺服器系統開發商LiteSpeed的LiteSpeed Web Server Enterprise存在重大權限提升漏洞,共享主機(shared-hosting servers)上的低權限網站使用者可能藉此繞過帳號隔離機制,取得伺服器root權限。所謂共享主機,是指多個網站共同使用同一臺實體伺服器的資源。網站與伺服器管理平臺業者cPanel於9月14日發布安全公告,呼籲使用者升級至6.3.7或後續版本。
WordPress強化外掛更新安全審查,高風險版本自動阻止散布
WordPress.org外掛團隊強化自動化安全審查機制,新增高風險版本自動阻擋功能。每次外掛程式提交新版本後,在透過WordPress.org更新API散布前,系統都會先分析該版本的程式碼變更,檢查是否存在潛在資安問題;若該版本被評為高風險,系統將自動阻止該版本散布。
■網站主機管理平臺cPanel存在SQL注入漏洞CVE-2026-67401,擁有郵件相關權限的攻擊者能以root權限執行任意程式碼
■Dell修補ObjectScale物件儲存平臺滿分重大漏洞,未更新可能導致遠端執行程式碼
■Google更新Chrome 153穩定版,修補42個資安漏洞
■Mozilla發布Firefox 156,修補73個資安漏洞
端點安全
兩組中國駭客串連Chrome與Windows零時差漏洞,部署後門與竊資軟體
 Gap Multiple Chinese Threat Actors Chain 0-day Exploits in Chrome Windows_Volexity.jpg)
中國駭客組織UTA0560鎖定非政府組織(NGO)發動網釣活動,根據資安公司Volexity的偵測,釣魚信的連結導向攻擊者基礎設施,觸發包含Chrome漏洞CVE-2026-85046、Windows漏洞CVE-2026-85880的利用鏈,而在郵件遙測資料中,Volexity發現另一組中國駭客也用相同漏洞鏈,但基礎設施、惡意軟體及攻擊目標皆不同。
微軟9月Windows更新引發遠端桌面服務異常,發布臨時更新搶修
微軟9月發布的Windows安全性更新造成遠端桌面服務(Remote Desktop Services,RDS)異常,部分Windows裝置安裝更新後,可能出現遠端桌面連線或登入失敗。微軟已於9月14日發布臨時更新(Out-of-band update,OOB)修復,受影響範圍涵蓋Windows 11、Windows 10及多個Windows Server版本。
Apple同步更新macOS三大分支版本,修補逾200個資安漏洞
Apple於9月14日同步發布macOS Golden Gate 27、Tahoe 26.7與Sequoia 15.8等三個更新版本,包含共通漏洞在內,三份公告合計涉及逾500個修補項目,其中Golden Gate 27涵蓋216個漏洞,Tahoe 26.7與Sequoia 15.8也各自包含157個與158個漏洞,主要涵蓋Kernel、CUPS、SMB與SceneKit等元件。
■Google發布9月份Android例行更新,修補200個資安漏洞
■Apple發布iOS 27與iPadOS 27,修補126個資安漏洞
資安維運
美國網路安全與基礎設施安全局(CISA)更新《內部威脅緩解指引》(Insider Threat Mitigation Guide),新增AI、混合與遠距工作等議題,並提出企業建立內部威脅管理機制時,應整合人員通報、資安監控與實體安全的資訊。
泰國大型寬頻網路供應商3BB遭滲透,駭客濫用遠端管理工具MeshCentral控制內部設備
近期泰國大型寬頻網路公司3BB(Triple T Broadband)傳出遭到網路攻擊鎖定的消息,根據本週威脅情報公司Hunt.io的揭露,他們在網路上找到一個公開資料夾,內含攻擊指令碼、權限提升工具、暴力破解工具、遠端管理工具MeshCentral的代理程式組態,以及遭到入侵的裝置名單,並確認這些檔案都是用來攻擊3BB的工具。
義大利醫療機構遭INC Ransom攻擊,多項醫療服務中斷近兩週後全面恢復
醫療產業再度傳出遭勒索軟體攻擊的資安事件,義大利醫療機構Policlinico Triestino於8月底發生系統中斷危機,並於9月中旬證實攻擊與勒索軟體組織INC Ransom有關。由於事件導致部分門診、檢驗、影像診斷及手術服務被迫暫停,近兩週後才全面恢復,此事故也讓外界再次關注醫療機構的資安韌性。
商周集團主站基礎服務恢復運作,旗下網站、互動功能、個人化服務將逐步開放
上週商周集團網站遭惡意攻擊,導致線上服務中斷,9月16日公告主網站基礎服務正式恢復,不過,其他系統仍在重建,9月9日後的新文章暫時無法提供閱讀。該集團旗下的商周財富網、良醫健康網、alive生活品味、Smart自學網,以及新財富備忘錄等網站,尚在進行驗證,確認安全無虞後才會陸續上線。此外,部分網站互動功能與個人化服務,將在系統穩定後逐步開放。
美國警告ConnectWise ScreenConnect、JFrog Artifactory漏洞遭積極利用 【CVE-2026-84869、CVE-2026-42018、CVE-2026-42016】
9月11日美國網路安全與基礎設施安全局(CISA)對3個漏洞提出警告,並更新已遭利用的漏洞名單(KEV),分別是ConnectWise ScreenConnect的CVE-2026-84869需優先處理,修補期限是9月14日;JFrog Artifactory的CVE-2026-42016與CVE-2026-42018,修補期限皆為9月25日。
思科ISE、Acronis網頁主機管理平臺備份工具漏洞遭積極利用【CVE-2026-76460、CVE-2026-87886】
美國網路安全與基礎設施安全局(CISA)9月16日發布公告,表示已遭利用漏洞名單(KEV),加入兩個漏洞,分別是:思科身分識別服務引擎(ISE)特權API使用不正確漏洞CVE-2026-76460,以及Acronis網頁主機管理平臺備份工具預設權限不正確漏洞CVE-2026-87886,CISA要求聯邦機構必須在9月19日前完成修補。
漏洞利用套件BlueMoon被用於攻擊美國、越南、新加坡、印尼
8月底出現使用漏洞利用工具包BlueMoon的活動,資安公司Proofpoint指出,攻擊目標涵蓋美國、越南、新加坡,以及印尼。最早發現的攻擊出現在美國,APT31鎖定非政府組織、礦業,以及大宗商品交易公司。後續UNK_DoubleCheck針對越南製造公司,UNK_QuietRacket同時針對新加坡及印尼政府、顧問與金融機構。
研究人員揭露新型遠端存取木馬E4del、PINHOLE,濫用FTP歡迎畫面文字傳遞惡意指令
資安業者SOCRadar揭露兩款新型RAT E4del與PINHOLE,攻擊活動至少自7月初開始,攻擊者以西班牙文優惠券等誘餌散布LNK捷徑,利用FTP伺服器歡迎畫面文字傳遞惡意指令。E4del偽裝Discord,可遠端執行命令、擷取螢幕;PINHOLE則濫用Pinterest、SurveyMonkey取得C2資訊,並透過Cloudflare Workers隱匿流量。
Cribl取得Radiant Security AI SOC技術,擴大資安營運布局
企業遙測資料平臺業者Cribl於8月中旬宣布,取得AI資安新創Radiant Security旗下AI原生資安營運中心(SOC)產品的技術資產與智慧財產權,目前正調整相關技術,使其能以應用程式形式執行於Cribl既有遙測資料平臺,並用於自動進行資安警示分類、調查及處置。
Brinqa併購PlexTrac,補強曝險管理與攻擊驗證能力
企業資安曝險管理業者Brinqa於8月19日宣布併購滲透測試與攻擊驗證平臺業者PlexTrac,交易條件並未公布。Brinqa原本主要彙整弱點掃描、雲端及應用程式安全工具發現的資安問題,並依業務影響與威脅情報協助企業決定處理順序;PlexTrac則著重滲透測試、攻擊驗證及測試結果管理。這次併購讓Brinqa補上攻擊驗證與修補後複測能力,企業可確認高風險曝險是否確實能被利用,以及修補措施是否有效。相關驗證結果也會納入Brinqa既有平臺,作為後續風險排序與AI代理分析的依據。
新增SIEM基本功能,Cynet年中改版主打多種快速處理特色
以色列資安業者Cynet今年下半陸續針對SaaS雲端服務平臺推出4.33版與5.0版,聚焦執行速度與處理規模的強化。這次改版新增的多項功能當中,最大亮點是SIEM基礎功能、XDR與ITDR警示的生成式AI解釋功能,以及CyOps事故主動應變功能,可藉此大幅縮短警示的分類處理時間及修復時間。
9月15日晚間,長榮航空(2618)與長榮航太(2645)接連在股市公開資訊觀測站發布資安重訊,指出內部網路環境遭到入侵,已啟動資安應變機制。長榮航空表示,有不明人士透過惡意IP位址入侵,且取得員工姓名與公務聯絡資訊;長榮航太表示,該公司偵測到部分內部資訊系統遭到攻擊,該公司已隔離受影響設備。
9月14日下午,崴寶精密科技發布資安重大訊息指出,公司資訊系統遭到入侵,導致部分系統的資料遭到加密鎖定,該公司隨即啟動資安應變機制,進行網路斷線及系統隔離,同時委請外部資安團隊進駐協助調查與復原。受影響範圍包括公司網路系統、電子郵件系統,以及部分業務營運相關系統,不過未影響工廠生產作業,生產活動均維持正常,目前也尚未發現機密資料或個人資料外洩的跡象。
■OpenJS CNA面臨AI生成漏洞通報增加,將暫停CVE處理近3週
■BengalSEO鎖定Bing搜尋結果,透過SEO投毒散布惡意軟體MayaBot
身分安全
ShinyHunters語音網釣鎖定醫療業,SaaS敏感資料恐遭竊
資料勒索組織ShinyHunters近期對全球醫療產業發動語音網釣攻擊。醫療產業資安資訊分享與分析中心Health-ISAC發布資安警訊,攻擊者近期註冊帶有醫療產業意涵或結合受害企業名稱的仿冒網域,顯示攻擊範圍正擴大至醫療機構營運及特定業務單位。
HBO Max的Reddit社群網站帳號遭挾持,用於ClickFix攻擊推送惡意軟體
近期有攻擊者入侵HBO Max的社群網站Reddit帳號,將其用於推送惡意廣告,藉此對Windows與macOS用戶散布惡意軟體。根據資安公司Hudson Rock與Adam Networks聯手調查,該社群網站帳號遭挾持後,兩天內投放108則惡意廣告,推廣實際上不存在的HBO Max應用程式,以及AI工具和磁碟清理工具等多種應用程式。
金融木馬Kremlin偽造瀏覽器完整性檢查,企圖竊取巴西銀行用戶憑證

9月14日資安公司Elastic揭露金融木馬Kremlin的攻擊活動,過程中,駭客使用多階段JavaScript載入工具、自訂C++安裝程式,以及惡意瀏覽器擴充套件,鎖定巴西銀行使用者與金融機構,竊取使用者憑證、連線階段(session)權杖與敏感資料。該公司自去年5月開始追蹤相關活動,迄今已出現7波攻擊。
電子郵件行銷服務商Brevo客戶帳號遭入侵,攻擊者利用合法郵件管道寄送網釣信
電子郵件行銷與CRM服務商Brevo於9月9日發生資安事件,攻擊者取得部分客戶帳號的存取權限,並透過客戶的合法郵件發送管道寄送網釣信。Brevo事後確認,共有138個帳號遭入侵,其中6個被用來寄送網釣信。根據The Record報導,已知受影響業者包括硬體加密貨幣錢包品牌Trezor與BitBox,以及加密貨幣資產追蹤服務CoinTracking。
IoT/OT安全
美國能源部研究AI強化電網資安,網路威脅偵測與定位準確率達95%

美國能源部(DOE)旗下網路安全、能源安全與緊急應變辦公室(CESER)與美國桑迪亞國家實驗室合作,研究如何利用大型語言模型(LLM)及生成式AI協助電網資安分析。這項研究稱為Communications and Cybersecurity for the Energy Edge(C2E2),2024年獲得CESER資助。根據桑迪亞國家實驗室公布的研究說明,過去研究人員必須先蒐集並整理電網的實體量測、資安資訊與系統拓樸等資料,再交由機器學習模型分析。
9月1日勒索軟體Everest聲稱入侵台達電旗下的網路攝影機廠商晶睿通訊(Vivotek),竊取236 GB內部資料,共近9.5萬個檔案,包括網路攝影機與網路錄影機相關韌體、原始程式碼,以及開發、測試與維修資料。台達電資深經理施孟璁表示,台達電與晶睿均無系統受到影響,也沒有敏感資料外洩,研判駭客手上取得的資料,是晶睿公開對外提供的檔案,其中部分是舊資料。
Comments (0)