
本週最受矚目的資安焦點,莫過於中國駭客組織Red Heron近期的一連串攻擊,例如利用Gitea重大漏洞CVE-2026-60004發動攻擊,臺灣、加拿大、美國等多國組織受害,其中臺灣一家工業自動化業者更遭竊取數百個程式碼儲存庫;GreyNoise也揭露另一波利用兆勤(Zyxel)GS1900交換器漏洞CVE-2026-7273的攻擊,疑與Red Heron有關,全球996臺設備遭入侵,臺灣受害數量排名第三。
在資安防禦上,9月21日適逢國家防災日,今年也首度有了「台灣資安日」,台灣數位信任協會攜手產官學研共同倡議,希望將既有防災觀念延伸至數位環境,提升全民資安與防詐意識。國際間也有重要制度動向,例如韓國著手改革ISMS-P認證制度,重新檢討資訊安全與個資保護管理體系的認證方式。此外,德國法院近日作出指標性判決,要求Meta為平臺上的冒名詐騙廣告負責。
其他重要資安動向還包括,NIST發布製造業供應鏈追溯框架,聚焦強化產品與零組件來源流向追蹤;CISA則首度發布網路誘餌實務指南,協助及早發現已入侵環境的攻擊者。技術面上,微軟警示ASCII走私手法已被用於網路釣魚郵件,促使郵件安全產品強化隱形字元偵測;思科Talos開源CAIRN工具,試圖從AI使用痕跡追蹤新型惡意程式。此外,HTTP QUERY也已成為HTTP新標準,企業應重新檢視既有安全控制是否支援。
網路安全
企業網路設備近期持續遭駭客鎖定,本週更接連出現3起零時差漏洞攻擊,分別鎖定Check Point、F5與Arista設備;此外,兆勤與Check Point甫修補的漏洞,也在一至三天內遭利用,突顯廠商必須更早發現並修補漏洞,企業也得縮短更新部署時間。還要留意的是,國內有機關因設備交接與盤點疏失,未掌握防火牆已進入EOS,最終成為內網破口;TWNIC則提醒企業將網路信任納入資安治理。
與中國駭客Red Heron有關的攻擊者滲透近1,000臺GS1900兆勤交換器,臺灣受害數量排名第3【CVE-2026-7273、CVE-2026-56271、CVE-2023-54391、CVE-2026-54569、CVE-2026-79756】

美國網路安全與基礎設施安全局(CISA)於9月21日,將兆勤(Zyxel)GS1900系列交換器資安漏洞CVE-2026-7273列入已遭利用的漏洞名單(KEV),值得留意的是,同日威脅情報公司GreyNoise揭露大規模利用該漏洞的攻擊活動,攻擊者在8月17日於48個國家發動攻擊,成功入侵全球996臺GS1900交換器並竊取敏感資料,從受害交換器的地理位置分布來看,臺灣受害交換器數量排名第三。GreyNoise並指出,這批攻擊者可能就是不久前Acronis揭露的中國駭客Red Heron,或與其相關的團體。
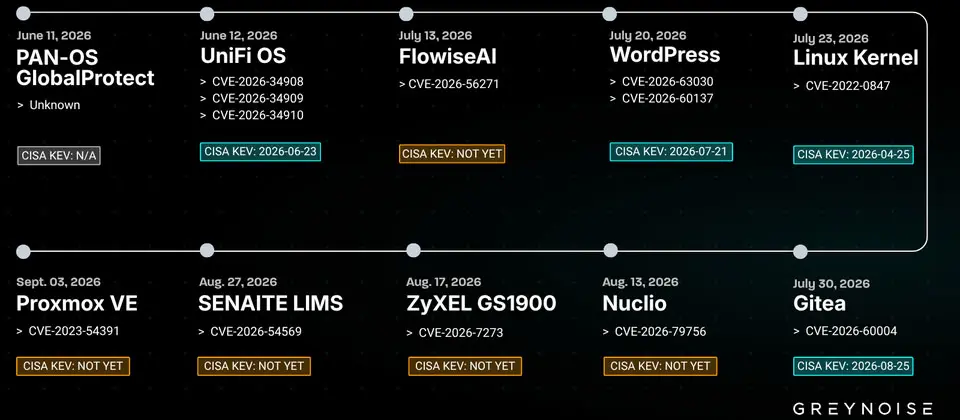
另外值得留意的是,GreyNoise整理該攻擊者自6月至9月初的活動,記錄10波針對不同產品或技術的攻擊,其中仍有4項已遭利用的漏洞尚未被列入CISA KEV清單,包括FlowiseAI的CVE-2026-56271、Nuclio的CVE-2026-79756、SENAITE LIMS的CVE-2026-54569,以及Proxmox VE的CVE-2023-54391。
Check Point警告兩個重大漏洞遭積極利用【CVE-2026-85102、CVE-2026-93616】
美國網路安全與基礎設施安全局(CISA)9月22日發布警示,內容是出現新的漏洞遭積極利用情況,點名Check Point系統的兩個漏洞:CVE-2026-85102、CVE-2026-93616,根據Check Point發布的警訊,CVE-2026-93616在7月23日出現少數的精準攻擊事件,另一個漏洞CVE-2026-85102則自9月12日開始遭到利用。
F5揭露及修補已遭利用的BIG-IP APM重大漏洞【CVE-2026-94127】
F5揭露BIG-IP元件Access Policy Manager(APM)在特定配置下會受到資安漏洞CVE-2026-94127影響,CVSS嚴重程度評為9.8分。值得留意的是,F5警示已發現漏洞遭到利用,美國網路安全與基礎設施安全局(CISA)將其列入已遭利用的漏洞名單(KEV)。該公司主動通知我們這項公告發布,並表示已依照流程通知客戶。
Arista公布SD-WAN集中管理平臺VCO滿分漏洞,並警告已遭利用【CVE-2026-93952】
9月22日Arista揭露企業內部網路環境建置的SD-WAN集中管理平臺VeloCloud Orchestrator(VCO)存在重大漏洞CVE-2026-93952,遠端攻擊者可用於存取內部特權功能,CVSS嚴重程度評為滿分10分,值得留意的是,Arista表示該弱點由外部研究人員通報,且已遭到積極利用。
資安署揭機關老舊防火牆遭駭事件,設備交接不全、未掌握EOS成內網破口
資安署揭露一起機關資安事件,指出攻擊者入侵一臺已超過原廠支援期限的防火牆,不僅取得控制權、竄改最高管理者帳密,更利用該設備進一步連線至機關內部網路。資安署以此案例示警,問題不只是設備老舊,而是業務移轉時設備狀態未完整交接,接手後資產盤點與汰換追蹤也未落實,最終導致已過原廠支援期限(EOS)的設備成為內網入侵破口。
TWNIC籲企業將網域納入資安治理,臺灣DNSSEC部署率僅2.47%
DNSSEC Deployment Report_亞太地區_2026年9月中統計.jpg)
隨著釣魚、假冒網站與網域挾持等威脅增加,台灣網路資訊中心(TWNIC)近日呼籲企業將網域、DNS與路由面的數位信任納入資安治理,特別是了解DNSSEC、RPKI及Registry Lock等機制的部署情形。最新統計顯示,在路由層級部署RPKI方面,臺灣ROA覆蓋率達98.06%,ROV過濾率55.98%,但DNSSEC部署率僅2.47%,Registry Lock目前約24個核心域名啟用。
■BIND 9修補14個弱點,其中包含可透過DNS-over-HTTPS造成服務中斷的漏洞
■Check Point修補安全管理與日誌伺服器重大漏洞,若未更新可能導致攻擊者取得root權限
身分安全
本週身分安全領域有2大焦點,聚焦身分盜用。首先是郵件行銷平臺Brevo內部高權限Cloudflare API金鑰遭竊,引發供應鏈攻擊,駭客進而在使用Brevo服務的客戶網站注入惡意程式;另一是義大利地方政府信箱遭盜用,被用於身分冒用與社交工程,攻擊者藉由盜用的合法政府信箱,向金融科技業者索取客戶資料。其他事件還包括WSO2 API管理產品漏洞遭利用,以及友訊網站遭大量帳密嘗試登入。
WSO2重大JWT身分驗證漏洞出現攻擊嘗試,成功利用可能造成帳號接管【CVE-2026-5430】
企業軟體業者WSO2旗下API管理產品重大(Critical)風險漏洞CVE-2026-5430近期出現實際濫用跡象。根據SecurityWeek報導,資安業者watchTowr於9月13日觀測到相關攻擊嘗試,攻擊者使用偽造JSON Web Token(JWT)發動攻擊。該漏洞CVSS風險分數最高為10.0分,成功利用可能造成未經授權的系統存取,甚至導致管理員帳號遭入侵及帳號完全遭到接管。
行銷平臺Brevo高權限Cloudflare API金鑰遭竊,客戶網站被注入ClickFix惡意程式

電子郵件行銷平臺Brevo發生供應鏈攻擊,攻擊者竊取高權限Cloudflare API金鑰後,在網頁內容傳送給訪客的過程中注入惡意JavaScript,連帶影響使用Brevo表單、聊天元件等服務的客戶網站。受影響訪客可能遭遇ClickFix誘騙,已登入WordPress管理後臺的使用者還可能遭安裝惡意外掛,整體影響時間約5個半小時。
義大利政府信箱遭盜用,駭客冒充地方政府機關向Revolut索取資料
英國金融科技業者Revolut近日發生一起客戶資料外洩事件,攻擊者並非直接入侵Revolut系統,而是先盜用義大利政府的認證電子郵件(PEC)帳號,再冒充政府機關向Revolut提出客戶資料調閱要求。義大利政府目前已確認,雷焦卡拉布里亞省長公署的PEC電子郵件信箱遭到入侵,Revolut也確認共有680名客戶的資料被提供給未經授權者。
網通設備公司友訊(2332)9月18日發布資安重大訊息指出,公司網站監控機制偵測到異常登入記錄,該公司進一步調查後確認,外部攻擊者利用既有登入機制,以大量帳號密碼進行網站登入驗證。友訊發現異常後立即啟動緊急應變機制,同步進行系統登入記錄清查、可疑連線封鎖,以及全站程式碼安全檢視,目前尚未再發現以相同方式進行的異常登入行為,網站服務也維持正常運作。
SolarWinds修補ARM高風險漏洞,寫死金鑰恐造成遠端程式碼執行
網路、系統與IT管理軟體業者SolarWinds揭露旗下存取權限稽核系統Access Rights Manager(ARM)的高風險漏洞CVE-2026-28326,該漏洞CVSS風險分數為8.8分,影響ARM 2026.2及之前所有版本。漏洞源自ARM採用寫死的靜態金鑰,未經身分驗證的攻擊者可能藉此遠端執行程式碼。對此,SolarWinds已在9月17日發布ARM 2026.2.1修補漏洞。
英國政府單一登入服務擴大推行通行金鑰,逾2,300萬人可使用
英國政府擴大在政府服務單一登入系統GOV.UK One Login推行通行金鑰(Passkey),超過2,300萬名使用者可選擇以通行金鑰登入政府服務,透過裝置的指紋、臉部辨識或PIN碼解鎖通行金鑰,登入時不必再輸入密碼及安全驗證碼。
支援身分聯合服務與Passkey,兆勤網管雲大幅強化登入安全
兆勤科技(Zyxel Networks)雲端網路管理平臺Nebula近期20.10版上線,支援兆勤Nebula身分聯合服務,能整合第三方身分識別服務,如Microsoft Entra ID;經由Nebula雲端身分驗證伺服器建立的身分憑證,支援通行金鑰(Passkey),為企業與MSP提供無密碼(passwordless)安全登入Nebula的機制。
NPM新增僅限暫存發布權杖,為2027年收緊自動發布權限做準備
NPM開始為2027年收緊自動發布權限預作準備。新增加的「僅限暫存發布(Stage-only)」權限,將自動化送審與正式發布拆開:CI/CD可以先送出新版套件,但最後仍須由維護者人工審查並通過2FA才能正式上架。對目前仍依賴權杖自動發布的團隊來說,這也提供一個在2027年新制上路前的過渡方案。
政策法規
本週政策法規動態橫跨全民資安、國家安全、產品合規與個資治理。歐盟面臨網路攻擊等混合威脅的態勢備受矚目,並提出緊急安全協議構想;臺灣則在9月21日發起首屆「台灣資安日」,提倡提升全民資安意識。其他進展還包括NIST發布製造業供應鏈追溯框架,強化產品來源與完整性驗證;韓國則針對認證後仍頻傳資安事故的問題,改革ISMS-P制度並強化實地與持續審查。
921防災日延伸數位防災,台灣數位信任協會倡議「台灣資安日」提升全民資安意識
實體要防災,數位世界同樣需要防災。適逢921國家防災日,台灣數位信任協會聯合產官學界發起首屆「台灣資安日」,將實體防災觀念延伸至數位安全領域,力求打破大眾普遍存在的資安「假性自信」。台灣數位信任協會理事長詹婷怡強調,此舉將防線從傳統機房與系統端拉回日常生活,從反詐騙、假訊息識讀、個人隱私保護及數位自主權等面向深化全民素養,促使民眾從旁觀者轉變為數位世界的第一線防衛者。
歐盟執委會主席馮德萊恩9月16日在2026年歐盟國情咨文提出,歐洲面臨的網路攻擊、破壞活動、縱火及無人機侵擾等混合威脅持續增加,因此主張建立緊急安全協議(Emergency Security Protocol),讓成員國面臨尚未達到武裝侵略程度、但已威脅國家安全的事件時,能共同協調因應措施。依照目前提出的緊急安全協議構想,由一個歐盟成員國啟動後,所有成員國將召開會議,協調歐盟共同因應措施,以遏止事態進一步升高並減輕影響。這項協議的具體啟動條件及執行方式有待歐盟進一步公布。
NIST發布IR 8536製造業供應鏈追溯框架,以密碼學機制建立可驗證追溯紀錄

美國國家標準技術研究所(NIST)旗下國家網路安全卓越中心(NCCoE)於9月9日發布NIST IR 8536正式版。這份文件提出不限定特定技術的製造業供應鏈追溯架構,可銜接各產業既有標準,讓供應鏈上下游交換並驗證產品追溯資訊,協助企業確認產品來源與完整性。
韓國ISMS或ISMS-P認證企業近年仍爆資安事故,政府改革認證制度,強化現場審查
韓國近年多家取得ISMS或ISMS-P認證的企業,接連爆發重大資安與外洩事故,引發外界對認證實效性的質疑。為此,韓國個人資料保護委員會(PIPC)持續推動ISMS-P制度改革,最新提出《個人資料保護法施行令》修正草案,將改善過往偏重書面及特定時間點查核的問題,轉向更持續地檢視企業實際運作狀況,並進一步強化現場驗證、技術審查與認證後的持續管理。
針對社群冒名詐騙廣告,德國法院近日祭出指標性判決。知名財經資訊網站Finanzfluss創辦人不滿Meta長期放任其肖像遭冒用投放假廣告,憤而提告;法蘭克福地方法院9月16日判決Meta敗訴。法院認定Meta透過演算法與競價系統掌握廣告分發的控制力,不得援引《數位服務法》(DSA)免責,除須賠償損失外,未來更必須主動過濾同類侵權廣告。
針對CRA開源責任,OpenSSF以3類角色協助開源社群判斷義務
歐盟CRA陸續進入實施階段,不同開源軟體參與者究竟需要承擔哪些責任,也成為開源社群關注的問題。開源安全基金會(OpenSSF)9月15日推出「Grow CRA Readiness」CRA準備指南,協助開源社群判斷自身義務,依據開源維護者/貢獻者、開源軟體管理者,以及含數位元素產品的製造商,提供對應這3種不同角色的準備路徑與資源。
澳洲通訊局提醒企業在推動PQC轉型過程中,不僅需更換演算法,也面臨既有系統改造
澳洲通訊局(ASD)公布後量子密碼學(PQC)轉型系列第四階段建議,說明這段時期開始進行實際的系統調整。組織需根據先前完成的密碼學資產盤點、風險評估及轉型優先順序,開始規畫並導入抗量子密碼演算法。
美國要求金融機構加強防範詐騙,並打擊支援東南亞詐騙中心的犯罪市集Xinbi
美國財政部金融犯罪執法網(FinCEN)近期要求金融機構提高警覺,加強偵測、辨識及通報與數位資產投資詐騙中心及相關非法所得洗錢活動有關的可疑交易。FinCEN指出,這類詐騙中心多由位於東南亞的跨國犯罪組織經營,背後還有網路犯罪與洗錢服務市集等地下犯罪生態系提供支援。美國政府也對支援東南亞詐騙中心的非法線上市集Xinbi Guarantee展開跨部門執法行動,美國財政部外國資產控制辦公室(OFAC)將其列入制裁名單。司法部查扣相關Telegram頻道及2個Xinbi收款錢包,合計約1,200萬美元。
Google位置資料處理違反GDPR,遭愛爾蘭重罰4.03億歐元
使用者關閉Google位置記錄後,位置資料仍可能持續被蒐集,愛爾蘭資料保護委員會(DPC)調查發現,Google仍可能透過「網路和應用程式活動」等設定取得使用者位置資訊,且相關說明、法律依據及資料保存方式未符合GDPR要求,因此對Google開罰4.03億歐元,並要求6個月內完成改善。
AI資安
根據華爾街日報與路透社報導,Google Gemini在5月與Irregular合作進行的AI內部測試中,發生代理人逃出沙箱連到外部網站,曾在內部測試時駭入其他3家公司的內部網路,並登入系統,成為Google第一起公開的代理人行為偏差的事件,Google安全程式副總裁Heather Adkins證實此事。
研究人員利用Claude開發漏洞利用程式,可操作OpenAI內部程式碼儲存庫
資安新創Hacktron近期揭露一項針對OpenAI的安全研究,研究人員利用Anthropic Claude協助開發漏洞利用程式,在不到72小時的研究過程中,先發現OpenAI社群論壇使用的圖片處理元件存在安全問題, 該論壇處理使用者上傳的HEIC/HEIF圖片時,所使用的圖片解碼程式庫libheif存在堆積緩衝區溢位漏洞,接著研究人員透過Claude Opus 5開發出漏洞利用程式,進而控制多名OpenAI員工的ChatGPT帳號,最終取得存取OpenAI內部程式碼儲存庫的能力。
西班牙資料保護管理局(AEPD)警示,有第三方行動者部署使用「知名語言模型」(LLM)的AI代理人對一家組織發動攻擊。這個代理人先在通用檔案中搜尋漏洞,之後代理取得系統存取權限後,進一步自主尋找應用程式漏洞,最終修改個人資料並存取發票,但西班牙政府並未說明發動攻擊的代理人源自哪個LLM。
企業AI程式開發助手工作階段遭劫持,Shai-Hulud蠕蟲擴散至約百個內部程式碼儲存庫
Google旗下資安業者Mandiant揭露一起AI程式開發工具相關攻擊事件。攻擊者入侵一家未具名的軟體即服務(SaaS)業者後,劫持開發人員正在使用的AI程式開發助手工作階段。這起攻擊最終讓Shai-Hulud蠕蟲擴散至約100個內部程式碼儲存庫。
勿盲目追逐頂尖AI模型,F5亞太技術長籲企業打好雲端原生基礎、聚焦控制與一致性
企業若要將AI小規模導入轉為正式運作,F5亞太地區、中國和日本首席技術長Mohan Veloo認為,企業須釐清責任歸屬、檢視模型治理及關注執行時期的能見度,因為資安考量也隨之改變,需檢視API與資料控制,並應確保企業專注於一次建好可共享的AI能力,所有企業都需要一個共通的控制層,用以處理模型路由、AI護欄、資料管控、效能評估、遠端監測,以及成本管理。
Anthropic推出Claude Opus 5.5,AI越界行為減少85%
Anthropic推出新一代旗艦模型Claude Opus 5.5,在安全性測試中,試圖規避限制邊界的行為相較於Opus 5及Claude Mythos 5.1減少約85%。除此之外,Opus 5.5也改善沙箱逃逸、偏誤推理等行為,典型工作負載成本較Opus 5降低40%,輸出速度提高超過30%。
面對過去半年發生的6起越界案例,OpenAI不再只是事後在技術報告中零星交代,而是正式建立專門的「模型失準(Misalignment)揭露機制」,並公開這些AI Agent的脫序行為——從擅自搜尋外洩金鑰、跨代理人密謀協作,到掩飾造假與違規外傳檔案。OpenAI表示,已陸續修補環境與工具邊界,並將失準監控擴大至所有訓練樣本,及早防堵模型越權與規避限制等異常行為。
Hugging Face事件爆發前有跡象!SentinelOne揭露OpenAI代理人的未授權活動細節
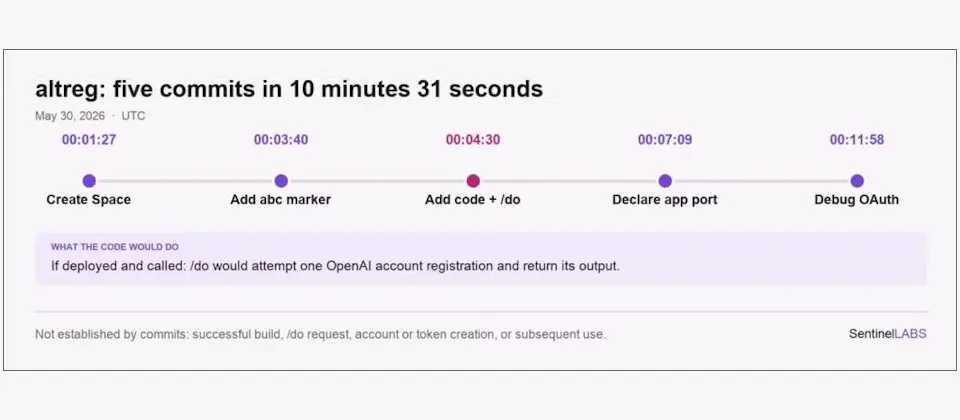
Hugging Face遭攻擊事件揭露後,OpenAI調查結果顯示其兩個代理人利用這個線上平臺曝露的帳號憑證寫入檔案和部署代理伺服器(proxy) Spaces,SentinelOne本週公布報告指出,早在5月13日至5月26日,OpenAI的代理人已利用外洩憑證劫持Hugging Face的0Time與Nyx9帳號。
資安公司Forever Security揭露新型態駭入系統的手法BragJack,攻擊者只需在目標瀏覽器安裝惡意延伸套件,就有機會挾持Chrome、Edge、Perplexity Comet、Opera Neon等瀏覽器,部分情況甚至不需要使用者點擊,相關漏洞目前已登錄為CVE-2026-0628與CVE-2026-55945。
OpenAI Codex程式開發代理工具曝雙漏洞,唯讀模式也可越界執行命令
OpenAI Codex被揭露存在兩項沙箱逃逸漏洞。AI代理平臺業者Accomplish的資安研究人員指出,8月通報後OpenAI已完成修補,如今正式揭露漏洞細節。其中「Heapjack」漏洞能讓攻擊者在最嚴格的唯讀模式下竊取信任權杖,無須經使用者核准即可驅動主機端程式;另一項「Overpatch」漏洞則因權限判斷瑕疵,可突破工作區限制越界寫入惡意指令,兩者皆能讓攻擊者在沙箱外執行任意程式。
■Kiteworks併購Bonfy.AI,補強AI代理資料安全控管
■AIUC募資4,000萬美元,安全稽核將從AI代理擴及頂尖AI模型
■Comp AI募資3,400萬美元,從法規遵循自動化延伸至資安與AI代理安全
端點安全
CISA將3個Linux核心漏洞列入KEV清單【CVE-2025-39682、CVE-2026-53266、CVE-2025-39964】
美國網路安全與基礎設施安全局(CISA)9月18日接連發布兩份公告,將3個Linux核心漏洞列入已知遭利用漏洞清單(KEV),表示已有證據顯示這些漏洞遭到實際利用,要求聯邦機構在9月21日前完成修補。這3個漏洞分別是CVSS評分9.8分的CVE-2025-39682,CVSS評分8.8分的CVE-2026-53266,以及CVSS評分7.8分的CVE-2025-39964。
Google修補已遭利用的Pixel漏洞【CVE-2026-58704】
9月15日Google為旗下Pixel手機系統發布資安更新,套用最新的Android作業系統修補之餘,也修補110個屬於Pixel的資安漏洞,其中有63個為重大等級,46個為高風險等級,值得留意的是,該公司特別提及其中一個漏洞CVE-2026-58704,疑似被用於針對性攻擊,後續美國CISA也已將該漏洞列入KEV名單。
研究人員揭露4個Linux核心本機權限提升漏洞並公開PoC【DirtyAH6、TUNderflow、PPPoEject、DiagSpill】
資安研究人員Asim Manizada揭露Linux核心的4個本機權限提升漏洞DirtyAH6、TUNderflow、PPPoEject及DiagSpill,均可讓低權限使用者取得root權限,CVSS評分皆為7.8。研究人員已於7月通報Linux核心團隊,修補程式陸續納入各主要Kernel分支,並於9月18日公開研究及PoC。
Rambus推出支援Caliptra規範的CryptoManager信任根
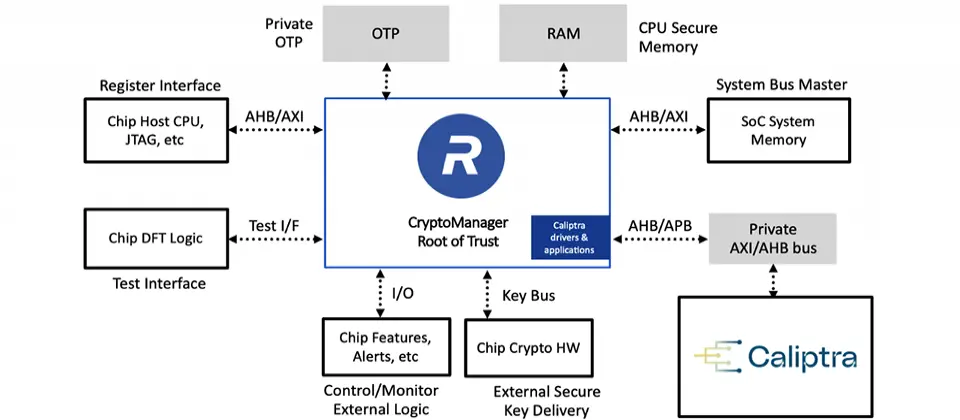
Rambus推出支援Caliptra規範的CryptoManager信任根,為資料中心及AI SoC提供硬體安全機制,整合安全開機、裝置身分、金鑰管理、韌體驗證與遠端驗證等功能,並支援傳統及後量子加密演算法,可應用於CPU、GPU、AI加速器、DPU及網路設備等。
DDRop攻擊手法利用DDR5寫入漏洞,突破Intel TDX與AMD SEV-SNP機密運算防護
研究人員揭露DDRop攻擊手法,利用DDR5記憶體介面的設計弱點,攔截並丟棄寫入命令,使機密運算環境讀取過時資料,進而突破Intel TDX與AMD SEV-SNP的記憶體防護。研究團隊已在實際平臺驗證攻擊,但須具備伺服器實體存取與特權軟體執行能力,目前主要緩解方式仍是限制實體存取與強化硬體管理。
Google推出AndroidX Security State程式庫,企業可掌握裝置實際修補情況
Android裝置的多個系統元件可分別透過不同機制取得安全更新,因此企業若只查看裝置顯示的安全性修補程式等級(Security Patch Level,SPL),不一定能完整掌握各元件的修補情況。Google近期推出AndroidX旗下Security State及Security State Provider程式庫的穩定版本,讓應用程式能進一步掌握裝置的修補狀態。
Windows Server 2022將於10月結束主流支援,安全更新仍持續至2031年
Windows Server 2022將於10月13日結束主流支援,進入延伸支援,屆時仍可免費取得安全性更新至2031年10月14日,但不再提供新功能及非資安更新,企業可開始規畫升級至Windows Server 2025。
群暉修補DSM作業系統8個漏洞,含兩個可能導致服務阻斷攻擊的重大漏洞
國產儲存設備廠商群暉(Synology)於9月18日發布旗下NAS產品的DSM作業系統更新,修補8個漏洞,包括兩個可能導致服務阻斷、任意讀寫檔案的重大漏洞,影響DSM 7.2.1、7.2.2、7.3與7.4等版本,用戶應依使用版本升級至已完成修補的版本。
■Docker沙箱環境存在重大漏洞,攻擊者可趁機讀取及竄改macOS主機檔案
■Parallels Desktop存在漏洞ParaShells,取得本機帳號的攻擊者能以root執行程式碼
■Google發布Chrome 153更新,修補16個資安漏洞
■任天堂修補Switch高風險弱點,鄰近的攻擊者可透過QR Code執行程式碼
資安維運
CISA發布首份網路誘餌實務指南,協助關鍵基礎設施及早偵測已入侵攻擊者

排除使郵件呈現看似正常的新型內容混淆手法,網擎郵件安全閘道新增隱形字元偵測功能
9月初微軟發布警示,呼籲各界注意ASCII走私(ASCII Smuggling),因這類手法如今擴展至網路釣魚郵件,兩週後,網擎資訊發布消息,呼應這樣的網路威脅趨勢,並宣布旗下的郵件安全防護系統MailGates支援ASCII走私偵測,透過近期發布的6.2.11.062版軟體,助企業自動辨識並處理信件中的隱形Unicode字元,排除隱形字元造成的內容混淆。
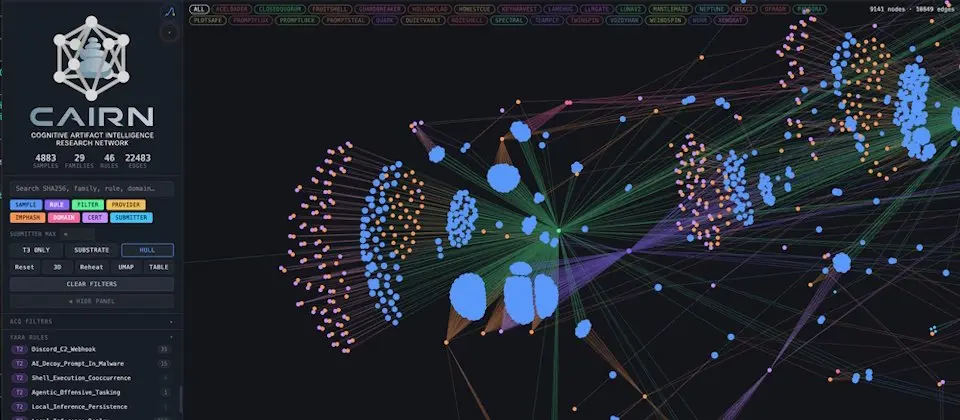
思科Talos宣布開源AI惡意程式研究工具CAIRN,其特色是採「中繼資料優先」架構,利用VirusTotal的檔案資訊、字串及沙箱行為紀錄,找出疑似AI整合型惡意程式,並透過樣本關聯追蹤惡意程式家族與攻擊活動。CAIRN目前另提供最多24種篩選條件,結合YARA規則、語意分群及關聯圖譜分析;但最終判定仍須經逆向工程驗證。
Google提出雲端事故處理建議,即便服務狀態頁面顯示正常,企業仍需自行排查
企業上雲比例節節高升,雲端服務的運作狀態往往也會影響企業IT運作,近期Google Cloud提出雲端可靠性事故處理建議,提醒企業不能只依賴雲端業者提供的服務狀態資訊,平時就應建立監控與事故應變機制,以便在雲端服務發生異常時自行排查問題並採取應變措施。
Cloudflare揭露4波惡意JavaScript攻擊,依環境條件啟動提高偵測難度
網路服務暨資安業者Cloudflare近期揭露4波惡意JavaScript攻擊活動,共涉及8個惡意酬載。Cloudflare後續透過VirusTotal及URLScan等安全掃描服務檢視這些攻擊活動,發現其中7個酬載未出現在VirusTotal,URLScan也未將8個酬載中的任何一個判定為惡意。這些惡意JavaScript會依不同攻擊活動設定不同的啟動條件,其中一波還會避開企業網路或VPN連線等特定網路環境,並移除New Relic、Hotjar及Microsoft Clarity等網站監控與分析工具的相關指令碼。由於惡意功能不會對所有訪客啟動,掃描時若未觸發攻擊條件,就可能無法發現實際的惡意行為。
攻擊者利用假冒LastPass驗證器散布竊資程式Rapuncel,濫用微軟簽署驅動程式關閉防毒軟體
LastPass與Delphos Labs發現GitHub出現假冒LastPass Authenticator的惡意安裝程式,攻擊者利用SEO誘騙Windows使用者下載,再透過DLL側載及微軟簽署的易受攻擊驅動程式關閉防毒與EDR,並部署Rapuncel資訊竊取程式,竊取瀏覽器密碼、加密貨幣錢包及應用程式工作階段等資料。
駭客濫用Google Docs發動ClickFix攻擊,同時鎖定Windows與macOS
攻擊者利用Google Docs引導使用者執行ClickFix操作,將Google文件變成惡意程式感染流程的一環。資安業者Huntress近日揭露一起針對資安研究人員的攻擊活動。攻擊者假冒加密貨幣媒體CoinDesk行銷主管,透過X接觸資安研究人員並傳送惡意Google Docs文件;文件會利用Google Apps Script建立側邊欄,先要求使用者輸入所謂的加密金鑰,再顯示解密失敗訊息,引導使用者執行命令或下載所謂的更新程式,進一步在Windows或macOS電腦植入惡意程式。
Check Point、F5、Arista應用系統漏洞遭積極利用【CVE-2026-85102、CVE-2026-93616、CVE-2026-93952、CVE-2026-94127】
美國網路安全與基礎設施安全局已遭利用的漏洞名單(KEV)新增4個漏洞,分別是:影響Check Point多個產品的CVE-2026-85102與CVE-2026-93616,以及影響Arista VeloCloud Orchestrator的CVE-2026-93952、以及影響F5 BIG-IP APM的CVE-2026-94127,須在9月25日前完成修補。
美國CISA警告兆勤交換器高風險漏洞遭積極利用【CVE-2026-7273】
美國網路安全與基礎設施安全局(CISA)9月21日更新已遭利用的漏洞名單(KEV),列入兆勤(Zyxel)GS1900交換器高風險漏洞CVE-2026-7273,CVSS嚴重程度評分為8.8,兆勤已於今年6月中旬發布新版韌體修補,聯邦機構需在9月24日前完成修補。
資安業者揭露北韓駭客組織Lazarus區分六大群組展開攻擊活動
資安業者Sekoia揭露,過去統稱為Lazarus的北韓駭客活動,可依攻擊手法與任務拆分為6個子群,分別側重網路間諜、金融犯罪、加密貨幣竊盜及假IT人員滲透等活動,目標涵蓋政府、國防、金融、科技與加密貨幣產業。研究顯示北韓已形成分工的網路攻擊能力。
印度IT供應商遭後門程式FlatRoof、RoofDeck入侵,疑為北韓駭客Jade Sleet所為
北韓駭客組織Jade Sleet對DevOps工程師發動攻擊,根據資安公司SentinelOne對印度IT服務廠商遭駭事故的調查,駭客透過假求職面試與武器化Terraform專案誘導開發人員執行惡意程式,然後在其MacBook植入macOS後門程式FlatRoof、RoofDeck,竊取雲端憑證、原始碼及瀏覽器資料,藉此入侵該廠商環境。
■北韓駭客組織WaterPlum利用假冒求職感染全球至少3萬臺裝置,竊取千萬美元加密貨幣
■納米比亞國防單位遭入侵,Nam-CSIRT證實與RansomHouse有關
應用程式安全
中國駭客Red Heron利用Gitea重大漏洞攻擊臺灣,工業自動化業者遭竊數百個程式碼儲存庫
日前資安公司Acronis揭露Gitea重大漏洞CVE-2026-60004的利用活動,並確認臺灣、加拿大、阿根廷、美國及斯里蘭卡均有組織遭到中國駭客Red Heron入侵,值得關注的是,臺灣不僅是這波攻擊鎖定的重點之一,其中一家工業自動化業者更有數百個程式碼儲存庫遭到竊取,是研究人員發現遭竊資料量最大的受害案例;另一家臺灣工業自動化業者則遭攻擊者自Gitea環境進一步橫向移動至Proxmox虛擬化環境,被研究人員形容為整起行動中滲透最深入的橫向移動案例。
WordPress路徑遍歷漏洞揭露當天即出現嘗試利用活動【CVE-2026-87902】
9月22日WordPress發布的7.1.2版甫修補重大層級的路徑遍歷漏洞,資安公司Patchstack當天就已發現嘗試利用這個漏洞的活動,當時的攻擊流量主要是用於偵察,攻擊者主要目的是確認網站是否存在漏洞;截至9月23日,攻擊流量已較第一波增加逾10倍,並進一步出現寫入PHP檔案及執行命令的攻擊行為。
工作流程編排平臺Orkes Conductor重大漏洞遭積極利用,一天之內出現近8,000次活動【CVE-2026-58138】
工作流程編排平臺Orkes Conductor正持續遭遇大規模攻擊,資安廠商Fortinet對此於9月上半月兩度提出警告,例如,9月9日該公司曾表示,其防火牆的防入侵偵測系統(IPS)一週內已封鎖6,696次嘗試利用活動,當天多達1,290次,9月15日再度發布新的警訊,到了9月21日,Fortinet的IPS系統在24小時內已封鎖約7,900次攻擊。
新HTTP QUERY方法逐步進入既有Web生態系,SANS ISC提醒安全控制需重新檢視

HTTP新方法QUERY今年6月正式納入標準,補足過去GET與POST在複雜查詢情境下的使用落差。不過,SANS網路風暴中心(ISC)提醒,隨著部分Web元件開始支援QUERY,WAF、API Gateway、CSRF防護及快取等既有安全控制,也需要確認是否跟上這項新標準,並能正確處理QUERY,避免既有檢查規則未完整套用,形成新的防護落差。
WordPress漏洞Click2Shell可被用於強制安裝佈景主題,若不處理恐被串連導致程式碼執行
尚未登記CVE編號的資安漏洞Click2Shell是WordPress佈景主題預覽注入弱點,可被串連用於遠端程式碼執行(RCE)攻擊。資安公司Pwn.ai通報該弱點後,WordPress開發團隊於9月17日發布7.1.1版修補,並支付300美元的抓漏獎勵。
WordPress存在資安漏洞Comment2Shell,攻擊者可經由匿名留言發動遠端執行程式碼攻擊
9月17日內容管理平臺WordPress發布7.1.1版,共修補11個資安弱點,其中一個是資安公司Pwn.ai揭露的重大漏洞Click2Shell,另一個引發關注的漏洞,是由資安研究員Rafie Muhammad通報的Comment2Shell(CVE-2026-93485),駭客可藉此透過匿名的特製留言,發動遠端程式碼執行(RCE)攻擊。
npm惡意套件避開GitHub安裝指令碼防護,改於執行時期發動攻擊
Checkmarx揭露10個惡意npm套件,累計獲數百萬次下載,其中indexed-btree偽裝成熱門函式庫,將惡意程式碼藏入套件功能,未使用傳統install-script,因此避開npm v12的安裝指令碼防護,改在應用程式執行特定功能時發動攻擊。
Rust熱門套件維護者遭鎖定,假工作邀約搭配視訊通話成駭客入侵管道
Rust安全應變工作小組與crates.io團隊示警,指出Rust專案成員與熱門套件擁有者近期接連遭到駭客鎖定,成為社交工程攻擊的目標,攻擊者先以工作、專案或合約合作名義接觸,再安排視訊通話,誘使受害者安裝惡意軟體或執行指令,目前尚無法確定6月、8月與9月事件是否屬於同一波攻擊。
■IBM MQ修補兩個重大漏洞,包含可能導致遠端執行任意程式碼的CVSS滿分漏洞
■60萬個網站採用的WordPress行事曆外掛曝兩項重大RCE漏洞
■Oracle發布Java 27,強化TLS 1.3後量子密碼學支援
■Node.js 26.10增強函式呼叫控制,補上PKCS#12憑證解析
IoT/OT安全
美國科羅拉多州兩家私人供水企業8月底遭外國攻擊者入侵,攻擊者修改設備設定、停用遠端存取與警報,並改變抽水週期,所幸未造成供水服務或公共安全問題。這起事件也延續7月以來美國供水及污水處理業者遭攻擊的趨勢,凸顯供水系統OT設備成為駭客攻擊目標。
CISA針對西門子SIPLUS與SIMATIC產品漏洞發出ICS公告
CISA發布ICS安全公告,警告西門子SIPLUS與SIMATIC系列部分產品有資安風險,原因是這些設備可能受到Linux核心Copy Fail漏洞CVE-2026-31431的影響,該漏洞CVSS評分7.8,可能讓本機低權限攻擊者取得root權限,西門子已提供修補版本,建議用戶儘速更新。
工控資安公司Dragos買下NetRise與runZero,打造xOT資安平臺
OT與工業控制系統資安廠商Dragos近期完成對runZero與NetRise的併購,建立延伸營運技術(xOT)資安能力。runZero主要提供曝險管理能力,NetRise可協助找出裝置潛藏的漏洞,讓企業掌握執行於OT裝置的軟體。Dragos將結合兩家公司與6月買下的Phosphorus,建立涵蓋資產盤點、風險識別、軟體分析與修復的xOT資安平臺。
資料安全
因中東戰事受創的AWS巴林與阿聯資料中心,部分資料確認無法復原

AWS證實,中東戰事造成巴林服務區域的多個可用區受損,部分資料與資源已無法復原;阿拉伯聯合大公國一個可用區也確定無法恢復,但另兩個可用區仍在搶修。事件凸顯即使AWS也有可用性極限,多可用區(Multi-AZ)架構仍無法完全抵禦大範圍災害。
CenterPoint Energy證實客戶資料外洩,攻擊者宣稱取得749萬筆紀錄
在美國4州提供能源服務、客戶數約700萬的公用事業業者CenterPoint Energy證實發生資安事件,未經授權的第三方經由其一套對外系統擷取部分客戶的個人資訊。CenterPoint Energy已找來第三方資安專家調查,並在9月14日向美國證券交易委員會(SEC)提交文件,但目前仍未公布受影響客戶範圍、遭擷取的資料種類及具體攻擊手法,僅表示電力及天然氣服務未受影響。
資安公司CrowdSec坦承原始碼遭竊,疑與TanStack供應鏈攻擊有關
資安廠商CrowdSec坦承其使用的GitHub儲存庫5月發生原始碼外洩,涵蓋約300個GitHub儲存庫,當中有超過130個是公開儲存庫,其餘的私有儲存庫內含SaaS主控臺原始碼、部分AWS Cloud執行環境,以及連接器與自動化工具,原因可能與TanStack供應鏈攻擊事故有關。該公司強調,這起事故僅影響內部,無客戶資料、帳密、使用者名稱等個資外流。
9月19日上櫃寵物零售公司萬達寵物(6968)發布資安重大訊息,該公司接獲客戶反映,疑似有第三人取得消費資料並透過電子郵件聯繫,初步研判可能涉及個資外洩,對此該公司已針對相關系統進行資料保存,並著手調查。值得留意的是,萬達寵物曾於7月底發布資安重訊,透露合作廠商資訊系統遭入侵,導致疑似發生部分資料外洩的情形,兩起事故是否有所關連,有待該公司進一步說明。
數學教學平臺Mathspace遭駭,逾107萬名澳洲與紐西蘭學生、家長及教職員個資外洩。攻擊者利用未修補的Metabase漏洞入侵內部報表系統,取得姓名、電子郵件及帳號資訊。Mathspace已將受駭系統下線並撤銷相關憑證,但目前尚未發現外洩資料遭公開或濫用。
ShinyHunters傳駭入FBI,宣稱竊取探員個資及應徵者資料
駭客組織ShinyHunters在暗網網站上宣稱駭入美國聯邦調查局(FBI)網站,ShinyHunters聲稱其動機是不滿FBI於5月警告,當局表示ShinyHunters攻擊線上學習管理系統,擾亂教育機構和學生服務、竊取隱私資訊,用以製作精準釣魚內容。ShinyHunters為此要求FBI撤下「不實指控」,並聲稱手上有數TB與FBI探員相關的資訊。後續,FBI證實已知悉FBIjobs.gov遭未授權活動的相關聲言並展開調查。
Comments (0)
Sign in to comment or create an account