
適逢國慶連假前夕的本週,最受矚目的是東亞地區持續升高的威脅態勢。近期臺灣、日本多家企業資安事件頻頻登上新聞版面,南韓金融業也相當不平靜,多家大型銀行接連發生網路攻擊與個資外洩事件,引發國際關注,其中新韓銀行約2.5萬名客戶受影響,KB國民銀行、韓亞銀行也相繼傳出異常。
臺灣、日本面臨的威脅升溫,也反映在微軟最新發布的2026數位防禦報告。微軟觀察到近一年來臺灣出現193起國家級駭客活動事件,日本亦有172起,另指出今年上半年臺灣遭受各類網路威脅的影響程度排名全球第4,同樣居前;另一方面,Rapid7揭露AVERAT後門程式鎖定臺灣設備的消息,也讓臺灣網路邊緣設備面臨的資安風險更加浮現。
在漏洞趨勢方面,面對AI時代漏洞攻防節奏持續加快,Google指出,零時差漏洞攻擊雖有增加,但N-day漏洞遭利用速度加快,才是今年實際攻擊成長的主要來源。Google Project Zero也進一步呼籲軟體業者建立Hotpatch等緊急應變機制,讓企業用戶在等待正式修補推出前,能先降低漏洞遭利用的風險,以因應更顯嚴峻的漏洞攻擊情勢。此外,運用AI強化政府資安防禦有新進展,資安院公布「國家資安防護2.0」藍圖,將從AI程式碼檢測、紅隊演練、威脅情資分析與攻防沙箱四方面推進,其中AI紅隊演練預計明年4月展開。
資料安全
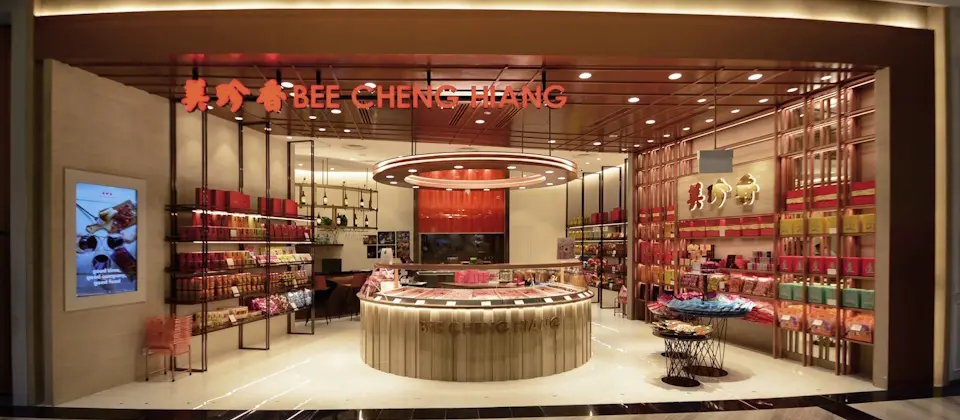
美珍香會員資料外洩事件躍居本週熱門新聞,因為這起事件的發生,突顯一名行銷人員使用生成式AI產生程式,就可能把個資風險帶進正式作業流程,也反映企業AI輔助開發的治理與檢核不足,包括上線前測試不完整、缺乏主管覆核,以及尚未建立生成式AI使用政策。此外,國內上市櫃公司接連發布資安重訊,近期再有一零四、安心與杏一,海外則有丹麥人口登記系統發生嚴重個資外洩。

今年4月底,知名食品業者美珍香發生超過9.5萬會員的郵件信箱外洩,由於員工用生成式AI工具為批次寄送電子郵件工具SendGrid生成Python腳本程式,其使用的AI提示詞未規範密件抄送(BCC),使AI產生的SendGrid API語法將每批(1,000人)的信箱封裝在同一個人化物件,也未事先進行測試檢查,造成同批收信者看到其他人信箱。
10月5日丹麥中央人口登記局(CPR)公告發生資安事故,攻擊者濫用當地公司持有的存取權限,取得約880萬名公民的姓名、居住地址,以及CPR號碼(相當於我國的身分證字號)。CPR已停用該公司存取權限,與專家和丹麥當局合作,並向丹麥資料保護署通報。CPR於10月2日晚間察覺此事,入侵發生於9月,攻擊者濫用一家丹麥公司的存取權限,試圖挖掘CPR系統存放的資訊。
10月6日傍晚一零四資訊科技(3130)在股市公開資訊觀測站發布資安重大訊息,表明他們近期察覺App系統有異常讀取的情況,經過該公司調查確認,約有12萬筆履歷資料遭未經授權讀取。事發後已立即採取相關防護措施及阻斷,依規定向相關主管機關通報,且向調查局臺北市調處報案。該公司也在網站上向會員公告此事,並已主動透過電子郵件通知疑似受影響的用戶。
部分消費者向臺灣摩斯漢堡反映疑似個資遭外洩的狀況,經營該品牌的連鎖餐飲服務公司安心(1259)發布資安重大訊息,說明疑似第三方不當從委外廠商管理的平臺取得個資,並透過電子郵件聯繫顧客。該公司表示已責成委外廠商立即修補改善,啟動應變作業,同時強調本起事故與他們自有的MOS訂餐App系統無關。
10月7日夜間醫療用品零售通路公司杏一(4175)發布資安重大訊息,內容是該公司接獲少數消費者反映,由委外廠商管理的網站平臺,疑似有第三方不當取得資料,並透過電子郵件聯繫消費者,目前該公司啟動資安事件應變機制,責成網站維護廠商進行調查,並透過網站與App向消費者加強反詐騙宣導,杏一尚在調查及釐清這起事故形成的原因與影響範圍。
上福公告子公司Katun Corporation發生資安事故
雷射印表機與影印機耗材製造商上福(6128)10月7日晚間發布資安重大訊息,主題是旗下子公司Katun Corporation發生資安事故,經調查發現部分資訊系統出現異常存取行為,對此,該公司已將受影響設備隔離,並進行權限控管、系統檢查等措施,監控事件與調查影響範圍。
9月底遊戲軟體公司鈊象(3293)曾發布資安重大訊息,說明營運資訊設備遭不明IP位址入侵,10月7日他們再度發布資安重大訊息,提出進一步說明。該公司表示,這起事故造成遊戲營運資料外洩,其中包含部分玩家姓名、電話、電子郵件等個資,已依法通報個資主管機關,透過電子郵件及簡訊通知當事人,並提供專屬客服協助與關懷聯繫資訊。
製造業推動後量子密碼學(PQC)轉型,面臨的問題不只是更換加密演算法。網路安全業者Forescout從營運技術(OT)環境分析PQC轉型,指出OT環境的密碼學機制不只用於保護網路連線,也分布在韌體數位簽章、安全開機及裝置身分等功能。企業因此需要盤點既有設備及系統使用的密碼學機制,並確認這些機制能否升級;無法升級的設備,未來可能需要採取額外防護措施甚至汰換。OT環境透過不同密碼學機制建立信任及保護資訊,相關功能還可能依賴其他設備、軟體或外部基礎架構,因此企業不能只確認單一設備是否支援新的演算法,還要釐清相關元件及供應商提供的升級能力,設備汰換所需時間也需要納入PQC轉型規畫。
OpenSSH 10.6調整壓縮機制防側通道攻擊,並啟用混合式後量子簽章
OpenSSH發布10.6版,除了正式啟用結合ML-DSA-44與Ed25519的混合式後量子簽章,也調整SSH壓縮機制,停用LZ77字典編碼功能,降低攻擊者藉由加密後的資料長度變化推測祕密內容的風險。此外,新版也加入預設開啟的後量子安全警告,若用戶端採用不具後量子安全性的金鑰交換方式,伺服器便會留下相關紀錄。
QNAP推出HDP for Business,讓既有NAS升級為企業備份中心
威聯通(QNAP)推出HDP for Business Beta,將企業級備份與資料保護能力整合至既有NAS平臺,支援Windows實體主機、VMware、Hyper-V、Proxmox VE、檔案伺服器及SQL Server、Oracle等環境,並提供集中管理、WORM不可變備份、Object Lock、備份驗證與即時復原等功能,強化NAS的企業備份與勒索軟體防護能力。
資安維運
近期韓國金融業接連遭遇網路攻擊,因事涉金融產業且事件接連發生,受到外界高度關注;臺灣、日本面臨的網路威脅態勢也日益嚴峻,最新微軟數位防禦報告的統計亦反映這項趨勢。在漏洞方面,Google指出,N-day漏洞已成為今年實際攻擊成長的主要來源;Google Project Zero也呼籲軟體業者建立Hotpatch等緊急應變機制,讓企業用戶在等待正式修補推出前能降低遭攻擊風險。
微軟發布2026數位防禦報告,臺灣上半年遭網路威脅影響排名升至全球第4名

盤點最新全球資安威脅態勢的微軟2026數位防禦報告,除了公布過去一年國家級駭客活動的統計分析,也揭露今年上半年的全球威脅焦點。報告顯示,臺灣客戶遭受網路威脅的影響程度排名全球第4,較去年報告的全球第10明顯上升,全球占比也由1.8%增至3.9%,增加逾1倍,突顯臺灣在全球受威脅版圖的排名與占比明顯上升。另一方面,從產業與領域來看,政府機關與公共服務受到威脅影響最為嚴重,IT產業則排名第二。
微軟揭2026國家級駭客活動,臺灣、日本遭遇事件躍居全球第三、第四,威脅情勢較兩年前更嚴峻

面對國家級駭客攻擊,有哪些國家要特別注意?微軟發布2026數位防禦報告,揭露2025年7月至2026年6月間的態勢,指出他們在臺灣觀察到193起國家級駭客活動事件,相較2024年數位防禦報告的143起,遭受攻擊狀況顯然持續升高,另值得關注的是,日本兩年前僅38起,今年172起數量明顯大增,躍居全球第四。
南韓多家大型銀行近期接連發生網路攻擊與個資外洩事件。南韓金融委員會(FSC)已召開緊急會議,要求金融機構全面檢查可從外部存取的IT資產與服務,確認是否存在安全漏洞及存取控制問題。這波事件自9月底起陸續發生。外部人士未經授權存取新韓銀行(Shinhan Bank)供貸款招攬人員使用的服務,造成約2.5萬名客戶資料外洩。同一期間,KB國民銀行(KB Kookmin Bank)及韓亞銀行(Hana Bank)也相繼發生個資外洩事件。FSC於10月2日邀集金融監督院、金融保安院、主要銀行及信用卡公司等單位召開緊急會議,討論近期金融機構發生的資安事件及相關攻擊手法,並要求業者迅速共享攻擊IP等威脅情報,強化金融業共同因應。
10月2日日本大阪公立大學公告校園資訊基礎設施故障,範圍涵蓋其網路環境、內部電子郵件系統、入口網站,以及學術系統,針對資訊基礎設施服務中斷的情況,10月5日校方召開記者會說明,定調本次事故是遭遇網路攻擊,並研判是勒索軟體造成,影響校園網路、電子郵件、企業及大學網站、教育支援系統、學術事務系統、財務會計系統、人事與薪資系統,以及圖書館系統等。
今年前8月遭利用漏洞數超越2025全年,N-day漏洞遭利用速度明顯加快

Google旗下威脅情報團隊GTIG分析2025年初至2026年8月底的漏洞趨勢,指出2026年揭露及實際遭利用的漏洞都明顯增加。今年前8個月共觀測到141個漏洞遭實際利用,已超過2025全年127個,平均每月遭利用的漏洞也從去年的10.5個增至今年的18個。不過,在今年揭露的所有漏洞中,實際遭利用的仍只占約0.23%,相當於每431個漏洞約有1個遭利用。GTIG認為,今年遭利用漏洞的增加主要集中在N-day漏洞,這類漏洞更快被用於攻擊;相較之下,遭利用的零時差漏洞從2025年平均每月8個增至今年前8個月平均每月11個,增幅相對有限。
不只要加快修補程式開發,Google Project Zero呼籲軟體業者建立正式修補前的緊急應變機制,整理Hotpatch等4種作法
隨著AI加快漏洞發現與利用速度,如何提高零時差漏洞的利用難度,也成為軟體業者更迫切的課題。Google Project Zero因此呼籲業者不能只仰賴加快修補程式開發,還應預先建立緊急應變機制,以便在正式修補完成前,盡快降低用戶曝險。為此,Project Zero整理出4類可採取的應變方式,包括Feature Flag、輸入過濾、替代更新管道,以及熱修補(Hotpatch)。
研究人員揭露惡意軟體BambooToken,透過MQTT通訊協定控制Windows與Linux電腦
Lumen旗下Black Lotus Labs揭露新型惡意軟體BambooToken,藉由相對較不常見的通訊方式,降低惡意活動遭發現的機會,至少自2023年開始活躍,主要鎖定亞洲及南美企業。攻擊者利用合法Tendyron OnKey軟體側載惡意程式,並透過MQTT通訊協定的發布/訂閱架構建立C2,可遠端執行Shell及檔案操作,同時偵查受害主機環境與防毒軟體。
勒索軟體Warlock鎖定水資源與電信產業,利用SharePoint漏洞攻擊
中國駭客組織Storm-2603去年發動勒索軟體Warlock攻擊,濫用SharePoint零時差漏洞ToolShell而被微軟點名,賽門鐵克威脅獵捕團隊近期指出,Storm-2603持續利用SharePoint漏洞作為取得初期存取管道,使用的漏洞除了ToolShell,可能包括今年7月美國網路安全與基礎設施安全局(CISA)警告的多個漏洞。
IoT/OT安全
面對信任供應鏈管理需求,大映科技攜手多家機構拓展IoT設備封包分析檢測的消息受到關注,如何辨識這些難以從設備外觀或規格直接判別的風險,包括實際連線對象及異常外連行為等,也成為供應鏈安全管理的新課題;車輛資安方面,UN R155、R156等規範早已成為國際市場重要要求,如今ARTC建置車輛資安實驗室,讓國內車廠與車電供應鏈可在臺進行相關驗證。
從網路封包分析切入,大映科技攜手多家機構拓展IoT網路安全檢測應用

面對IoT設備的供應鏈安全與實際通訊風險,大映科技近年將網路封包分析能力結合AI發展成ANMAS系統,從通訊晶片來源、設備實際連線對象,到運作過程中是否出現異常外連或非預期傳輸等網路行為,進一步協助辨識潛在風險。今年該公司並進一步攜手SGS台灣檢驗科技、精技電腦、資策會資安科技研究所、中華民國網路封包分析協會、精誠資訊恆逸教育訓練中心、逢甲大學及三丸公司等夥伴,擴大IoT設備信任供應鏈檢測在企業、OT/IoT場域的應用。
軟體定義汽車時代來臨,車輛資安成出海新標準,ARTC與美、德合作成立國內首個車輛資安實驗室

為車輛網路安全把關,與國際規範接軌已成必要條件,臺灣也需要建立相對應的測試驗證環境。車輛中心(ARTC)於10月6日在台灣車輛國際論壇上宣布,已完成國際級車輛資安實驗室建置,並於2026年6月取得德國TÜV SÜD實驗室認可,可執行UN R155車輛資安管理系統(CSMS),以及UN R156軟體更新管理系統(SUMS)的測試驗證;同時,車聯網設備互通性也是另一關鍵發展環節,車輛中心亦表示,與美國OmniAir Consortium簽署合作備忘錄,導入國際車聯網驗證規範,建立車聯網測試環境。
持續提升產品安全,永恒數位網路視訊監控系統導入雙因素身分驗證
專精於Linux嵌入式NVR與企業級智慧監控系統的臺灣廠商永恒數位(Digiever),上個月發布新版韌體FW84,當中提供雙因素身分認證(2FA),若用戶啟動這項功能,可在登入系統的過程中,透過手機或電子郵件獲取亂數產生的動態密碼(OTP)。經由這項額外的身分驗證步驟,可保護永恒數位的VMS-NVR系統,使其免於受到未經授權的存取。
AI資安
Anthropic擴大資安Claude存取計畫,Glasswing半年找到逾12萬漏洞
Anthropic公布Claude資安應用最新進展,一方面揭露Project Glasswing成果,今年4月至7月間,合作夥伴已發現至少12.9萬個經過驗證的軟體漏洞;另一方面也擴大資安專業人士使用Claude的權限,將Project Glasswing整併至Cyber Verification Program(CVP),並依風險與用途分為Defense、Red Team及Specialized三個存取層級,其中最高層級可支援飛航、電網、電信及銀行間轉帳等高風險系統測試。
OpenAI擴大追查自家AI代理偏離原定任務的情況,新公布的調查進度顯示,已就相關異常活動通知超過100個組織,目前仍在持續回溯歷史紀錄,預期還會發現更多案例。在這波審查中,OpenAI發現的代理異常行為包括:繞過網站存取控制、使用公開暴露在網際網路的登入憑證或存取金鑰、進行查詢或命令注入,以及讀取原本供內部使用的檔案或後端系統,另有部分代理人曾在第三方網站發布內容,例如將公開Wiki頁面當作留言板。
微軟示警AI加劇資安攻防速度落差,臺灣觀測到的國家級駭客活動事件數居亞太首位
微軟最新全球網路威脅觀察指出,AI正加快漏洞研究、惡意程式開發及入侵後的攻擊活動。漏洞從實際環境中被發現到遭武器化,中位時間已縮短至遠低於24小時;企業修補重大對外漏洞則可能需要30至60天。過去6個月,攻擊者不只利用AI協助執行攻擊,也開始讓AI協調不同攻擊步驟,朝自主執行網路攻擊發展。微軟在2025年7月至2026年6月觀測到的國家級駭客活動事件中,臺灣在亞太地區居首;美洲、歐洲及中東與非洲地區則分別以美國、英國及以色列最高。中國、伊朗、北韓及俄羅斯的國家級駭客的行動,也愈來愈著重於維持對高價值目標環境的長期存取權限。
大映科技運用AI加速IoT網路封包分析,處理500MB資料量所需時間可從4小時縮至10幾分鐘

相較傳統IoT網路封包分析,人工判讀PCAP面臨效率與經驗傳承上的限制,大映科技運用AI提升效率,將封包分析、AI模型與既有行為樣本整合成可實際部署的系統ANMAS。在效能上,若分析500MB的PCAP檔案,傳統需4小時,ANMAS搭配GPU運算後,分析時間可縮短至約10多分鐘。
OpenAI推出文字浮水印textGrain以因應歐盟AI法令
為因應歐盟《AI Act》對AI生成內容辨識的要求,OpenAI近日公布文字浮水印技術textGrain,將透過文字生成時的選字模式嵌入不可見辨識訊號,但文字經過改寫也會快速削弱浮水印訊號。這是繼Anthropic於8月公布Claude文字浮水印機制後,另一項採類似原理的AI文字來源辨識技術。
Gartner預測2030年部署面向公眾的AI服務的企業,有80%將經歷成本耗盡攻擊,致營運成本超額
Gartner預言,企業部署面向公眾的AI(public-facing AI),2030年有多達8成將經歷成本耗盡攻擊(cost exhaustion attack),預告惡意行為者刻意拉高AI用量,增加企業成本的資安風險正在出現,Gartner提議企業為AI Token成本建立網路安全指標,建立側重成本控制的安全管控,並將所有AI納入監測。
攻擊者濫用ChatGPT Custom GPT發動ClickFix攻擊,誘騙使用者植入木馬
使用ChatGPT的企業與一般使用者需要留意Custom GPT遭攻擊者濫用的風險。Custom GPT是針對特定用途設定的ChatGPT版本,可加入特定指示、知識及功能,並依權限分享給其他使用者。資安業者Huntress近日發現,攻擊者建立名為「Plus 5.6」的Custom GPT。Huntress調查的部分事件顯示,使用者在Google搜尋ChatGPT時,透過贊助搜尋結果進入這個Custom GPT,之後遭引導至偽造的Cloudflare驗證頁面,攻擊者再利用ClickFix社交工程手法誘騙使用者執行PowerShell命令,最終在Windows電腦植入遠端控制木馬(RAT)。
GitLab上週發布AI Gateway重要修補更新版本19.2.4、19.3.2、19.4.1版,修補CVSS嚴重程度評為9.9分的漏洞CVE-2026-90970,此漏洞影響18.1.6以上版本的AI Gateway,GitLab呼籲自行架設的用戶應立即套用其中一個新版因應;GitLab代管的AI Gateway已部署相關修正,用戶無須採取行動。
Unsloth Studio存在任意程式碼執行漏洞,檢查模型資訊時就可能觸發
AI資安業者Pillar Security近期揭露,用於LLM微調及量化的開源函式庫Unsloth,其Web操作介面Unsloth Studio存在任意程式碼執行漏洞,建議Unsloth Studio使用者盡速升級至2026.6.9或更新版本。這項漏洞存在於Studio檢查模型資訊的處理流程,攻擊者可在Hugging Face建立含有自訂Python程式碼的模型儲存庫,並透過模型設定指向相關程式碼,使用者透過Studio選取這類模型後,系統在檢查模型資訊時就可能執行攻擊者放入的程式碼。
■AI代理安全業者Reco完成5,500萬美元募資,擴大AI代理安全業務
網路安全
Rapid7揭露AVERAT後門程式鎖定臺灣設備,同時指出相關惡意程式疑似針對眾至產品開發
資安業者Rapid7近日揭露一批鎖定網路邊緣環境的Linux惡意程式,其中6個AVERAT後門程式樣本被部署於臺灣設備,另有惡意安裝程式疑似針對ShareTech(眾至資訊)產品開發。研究人員還從AVERAT組態中找到3臺受害設備,分屬NAS、中小企業網路設備及錄影設備,遭駭後被用作AVERAT中繼基礎設施。整體來看,Rapid7這次研究還包括新發現的BPFDoor變種,以及南韓BPF Rekoobe後門程式,並指出相關攻擊活動的一項共通點,就是都會利用TCP 25埠,藉由SMTP通訊掩飾惡意活動。
Citrix修補已遭利用的NetScaler阻斷服務漏洞【CVE-2026-88779】
10月4日Citrix揭露影響NetScaler ADC與NetScaler Gateway的漏洞CVE-2026-88779,CVSS v4.0嚴重程度評為8.7分。在上述公告發布之後,Citrix同日發文說明,已發現該漏洞被用於目標式攻擊,攻擊者可能讓NetScaler系統服務中斷,一旦反覆觸發該弱點,將會導致服務無法使用。同日美國網路安全與基礎設施安全局(CISA)也將此漏洞加入已遭利用的漏洞名單(KEV)。由於一週前CISA才將NetScaler重大等級的漏洞CVE-2026-88771、CVE-2026-88772加入KEV,因此遭利用的新漏洞格外引人矚目。
CISA警示FortiMail漏洞CVE-2026-104286已遭實際利用【CVE-2026-104286】
10月1日美國網路與基礎設施安全局(CISA)更新已知遭利用漏洞清單(KEV),新增重大漏洞CVE-2026-104286,CVSS嚴重程度為9.8分,這是存在Fortinet郵件安全閘道設備FortiMail的路徑遍歷漏洞。用戶可先停用身分識別加密(IBE)功能,或關閉FortiMail管理介面的網際網路存取,僅允許受信任的私人網路連線,以降低風險。
Linux後門ClingSTUN利用公開STUN服務,惡意通訊更難辨識

資安業者Fortinet旗下FortiGuard Labs揭露Linux後門程式ClingSTUN,攻擊者鎖定暴露於公開網路且尚未修補已知漏洞的設備發動攻擊。設備感染ClingSTUN後,攻擊者可持續存取遭入侵系統,並將其變成可遠端控制的代理節點。攻擊者利用路由器、監控設備及其他IoT與網路設備存在的24項已知漏洞入侵,再投遞ClingSTUN。ClingSTUN則會利用公開STUN(NAT穿越協定)服務進行傳輸。STUN可協助位於網路位址轉譯(NAT)後方的設備確認對外映射的IP位址及連接埠,ClingSTUN則透過STUN取得感染設備對外映射的IP位址及連接埠。由於VoIP及WebRTC等正常應用也會使用STUN,ClingSTUN的惡意通訊因此較難與正常STUN流量區分。
■Apache HTTP Server發布2.4.69版修補20個漏洞,包含3個重大漏洞
身分安全
日經新聞員工M365帳號遭到入侵,被用於發布約9,000封釣魚信
10月4日日本經濟新聞社(日經新聞)公布兩起涉及員工雲端服務帳號遭竊的事故,一是員工的Microsoft 365帳號遭到攻擊,被用於發送約9,000封詐騙郵件;另一起事件與Google Workspace服務有關,7月底一名員工的帳號遭未經授權存取,該公司8月初接獲Google通報而察覺,並更改帳密因應,可能導致員工與合作夥伴共1,646人的電子郵件地址和姓名外流。
中國相關網路間諜TA419鎖定美國AI政策圈,假冒前白宮官員進行Microsoft帳號網釣

資安業者Proofpoint揭露中國相關網路間諜組織TA419,該組織至少自2025年4月持續針對任職於美國及日本境內智庫、國防承包商、大學及法律事務所的人員,發動以竊取登入憑證為目的的針對性網釣攻擊,今年進一步鎖定美國AI政策圈。攻擊者假冒前白宮科技政策官員及外交政策專家,以AI政策、出口管制及供應鏈等議題接近目標,並透過對手中間人(AiTM)攻擊手法進行網釣,企圖擷取Microsoft帳號登入憑證及連線階段Cookie。與一般直接夾帶惡意網址的網釣郵件不同,TA419第一次接觸目標時不會立即投遞網釣連結,攻擊者先寄出不含惡意連結的郵件,等待目標回覆並建立對話後,才在後續郵件提供短網址。
資安業者Truffle Security近日公布GitHub公開程式碼憑證暴露的研究結果,研究團隊掃描The Stack v3收錄的約2.25億個GitHub公開儲存庫快照,並於2026年7月進一步驗證其中的憑證,確認其中543,699組當時仍可使用,暴露時間中位數達784天。GitHub於2024年2月開始為所有免費帳號分批預設啟用Push Protection,在程式碼提交至公開儲存庫前,檢查並阻擋可辨識的API金鑰、存取權杖等憑證。Push Protection預設並未涵蓋所有憑證類型,研究團隊找到的有效憑證中,有51.8%不在GitHub預設阻擋範圍,研究團隊建議,只要憑證曾隨程式碼提交至公開儲存庫,就應立即視為已暴露,企業應先輪替相關憑證,再清理程式碼歷史。
硬體權杖驗證軟體Thales SConnect爆重大漏洞,金融與政府舊版用戶恐有風險
仍在使用法國科技業者Thales旗下舊版硬體權杖驗證軟體SConnect的組織,需要留意CVE-2026-18397。這項漏洞的CVSS 4.0風險分數為9.4分,屬重大漏洞。使用者若透過瀏覽器載入攻擊者控制的惡意網頁內容,攻擊者可能利用漏洞在其電腦執行程式碼。SConnect曾用於環球銀行金融電信協會(SWIFT)的3SKey硬體權杖驗證,也應用於部分政府、銀行及保險服務,SWIFT已在2025年9月推出Web Connect取代SConnect。Thales於10月1日公開CVE-2026-18397,影響SConnect 2.16.1.0以前版本。根據Thales提交的CVE資料,漏洞存在於SConnect的Native Host元件,涉及密碼學及記憶體管理等多項缺陷。
政策法規
龔化中上任兩個月揭「國家資安防護2.0」,明年4月AI紅隊先攻政府機關
資安院院長龔化中上任兩個月,首度公開「國家資安防護2.0」藍圖,主張以AI對抗AI,因應攻擊速度、規模與自動化程度持續提升。新架構聚焦四項工作,包括AI程式碼檢測與修補、AI紅隊攻防演練、威脅情資自動分析,以及國家級AI資安攻防沙箱,希望把防禦從漏洞發現、實戰驗證一路延伸到即時應變。其中最受矚目的AI紅隊演練,預計明年4月起針對政府部門展開。
資安院院長龔化中上任屆滿兩個月,首度公開「國家資安防護2.0」藍圖,主張以AI對抗AI。他推動四項重點工作,搭配六大中心的時程與數字,勾勒出臺灣資安防線下一版的樣貌,其中最受矚目的一場利用AI進行的攻防演練,預計明年四月登場。
資安院新任院長龔化中上任至今已有兩個月,最近公開「國家資安防護2.0」藍圖,主張以AI對抗AI。四項重點工作搭配六大中心的時程與數字,勾勒出臺灣資安防線下一版的樣貌,其中最受矚目的一場AI紅隊演練,預計明年四月登場。
英國示警中國情報機構藉資助AI、資安等研究,提升間諜技術能力
英國情報機構向大學及研究人員發布間諜活動警告。軍情五處(MI5)調查發現,超過100名與英國有關的學者曾參與中國國安部(MSS)透過中國通用技術研究院(CGTRI)資助的研究,其中部分研究人員可能不知道自己參與的研究由該研究院資助。中國通用技術研究院資助的研究涵蓋AI、資安、隱密通訊系統(covert communications systems)及隱寫術(steganography)等領域。軍情五處指出,中國通用技術研究院的主要目的,是資助可直接提升中國國安部從事間諜活動技術能力的研究,因此要求英國大學複核與該研究院現有及規畫中的合作案。
FBI傳與Accenture的承包商解約,疑因未修補PeopleSoft漏洞造成ShinyHunters入侵
FBI官員向路透社證實,一家IT服務承包商因未及時部署安全修補,導致第三方管理平臺遭ShinyHunters入侵,並外洩數千名員工個資。FBI已與該承包商解約;路透社引述消息人士指出,涉事業者為Accenture的承包商,受影響平臺則是Oracle PeopleSoft。
美國制裁涉ATM吐鈔攻擊詐欺網路,全美相關攻擊損失逾4千萬美元
美國財政部外國資產控制辦公室(OFAC)對與委內瑞拉犯罪組織Tren de Aragua(TdA)有關的詐欺網路實施制裁,8名個人及2家公司遭列入制裁對象,相關犯罪活動包括ATM吐鈔攻擊及洗錢。美國財政部指出,截至2025年8月,美國境內已有超過1,500起疑似ATM吐鈔攻擊,通報損失合計4,073萬美元。美國政府指控協助TdA的Anibal Alexander Canelon Aguirre主導ATM吐鈔攻擊網路,並透過加密貨幣交易清洗部分犯罪所得。FBI表示,這類攻擊使用的Ploutus惡意程式可透過XFS軟體層直接控制ATM出鈔,繞過正常提款所需的銀行授權,因此不需要提款卡或客戶帳號。
駭客組織ShinyHunters成員在約旦遭捕,據報將協助FBI追查同夥
繼9月中旬荷蘭逮捕一名疑似ShinyHunters成員後,該組織另一疑似成員Saif al-Din Khader(網名Rey)近日在約旦遭拘留。路透社引述消息人士稱,被捕的Khader正協助FBI及其他國際執法機關追查ShinyHunters其他成員;CBS News也引述美國官員及知情人士證實其遭拘留。約旦官方則僅確認拘留一名疑似駭客組織成員,未公布身分。
■FBI聯手歐洲警方打擊勒索軟體組織KillSec,逮捕疑似主嫌的16歲少年
應用程式安全
開源IT服務與客服系統Zammad漏洞遭積極利用【CVE-2026-102489】
美國網路與基礎設施安全局(CISA)已知遭利用漏洞(KEV)清單中,增列CVE-2026-102489與CVE-2026-102490,影響開源IT服務臺與客服工單系統Zammad。這些漏洞的嚴重度評分有兩種:在一般狀況下,CVE-2026-102489為8.7分,CVE-2026-102490為8.5分;若將兩者串連利用後,嚴重度評分提高至9.4分。
荷蘭漏洞揭露協會遭AI自主攻擊,攻擊者利用開源IT服務與客服系統Zammad零時差漏洞得到初期存取管道

10月2日美國網路與基礎設施安全局(CISA)已遭利用漏洞名單(KEV)增列開源IT服務與客服系統Zammad存在兩個漏洞,此事源自9月下旬荷蘭漏洞揭露協會(DIVD)遭到AI驅動的攻擊事件,根據DIVD公布螢幕截圖顯示,攻擊者的指令碼內含大量說明,當中呈現AI代理為自己的行為辯解與進行解釋,顯然這並非人類攻擊者會留下的證據。
Roundcube已知SQL注入弱點遭到利用【CVE-2026-48842】
9月下旬加拿大網路安全中心更新郵件伺服器Roundcube資安公告,警示今年5月修補的資安漏洞CVE-2026-48842遭到實際利用,呼籲管理人員要根據Roundcube提供的指引,套用必要的更新程式。CVE-2026-48842的CVSS嚴重程度評為8.1分,Roundcube開發團隊於5月24日發布1.6.16、1.7.1版修補。

9月上旬GitLab開發團隊修補重大漏洞CVE-2026-85706,消息公布不到一天就出現嘗試利用活動,美國網路安全與基礎設施安全局(CISA)公告該漏洞已遭積極利用,9月底資安廠商Fortinet警告此漏洞出現大規模利用,10月2日數位發展部資通安全署也為此發布公告,並透過資安警訊、國家資安資訊分享與分析中心等管道,通知機關與大專院校清查及處理。
7月底揭露的郵件伺服器Zimbra高風險漏洞,在公開前就遭到利用
7月下旬郵件伺服器系統Zimbra修補的命令注入漏洞CVE-2026-73570,8月下旬波蘭電腦緊急應變團隊(CERT Polska)、美國網路安全與基礎設施安全局(CISA)警告漏洞遭積極利用,9月底微軟最新揭露,7月28日至8月7日出現兩波掃描CVE-2026-73570的活動,當時Zimbra開發團隊已發布新版修補,但尚未公開此漏洞資訊。
Google旗下資安團隊Mandiant近日針對軟體開發與CI/CD環境提出防護建議。根據該團隊近期觀察,軟體供應鏈攻擊已不只涉及遭污染的開源套件,CI/CD基礎架構同樣成為攻擊目標。由於CI/CD環境通常具有存取程式碼儲存庫、套件儲存庫及雲端環境的權限,一旦遭入侵,攻擊者可能進一步介入軟體建置及發布流程。為避免單一建置環境遭到入侵後波及其他建置工作,企業可為每項建置工作配置獨立runner,並在工作完成後立即銷毀執行環境。也可減少使用長效憑證,改透過OIDC取得短效權杖。即使建置流程遭到污染,企業仍可在軟體進入正式環境前阻擋有問題的成品,可在部署前檢查容器的密碼學簽章、執行權限及來源,例如阻擋缺乏有效簽章、要求不必要的root權限,或來自不受信任公開容器儲存庫的容器。
IBM與Red Hat以Lightwell修補逾400個Java漏洞,支援舊版軟體修正
IBM與Red Hat聯手打造的開源軟體供應鏈安全服務Lightwell已取得重要成果,雙方表示已在Java函式庫中找出並修補超過400個先前未知的漏洞,同時啟用「Lightwell Clearinghouse」服務,讓企業可主動提交既有開源套件並要求優先審查,進而獲得修補版本,即使是舊版軟體也能獲得支援。
大量自動化無效通報湧入,Google暫停開源軟體產品漏洞獎勵計畫
今年初就陸續傳出AI幫助找漏洞,卻也讓低品質通報大量湧入的消息,如今Google也在2026年10月暫停開源軟體漏洞獎勵計畫(OSS VRP)的產品漏洞通報,主因是自動化提交的報告大幅增加,而且絕大多數並非有效漏洞。不過,供應鏈相關漏洞仍持續受理,Google也預計於2027年第1季公布調整後的新機制。
OpenSSL修補14個漏洞,包含可能造成當機與服務阻斷的高風險漏洞
OpenSSL發布安全更新,修補14項漏洞,其中最嚴重的漏洞是CVE-2026-84782,CVSS達8.2分,問題存在於DTLS重新傳送握手訊息的處理機制,可能讓錯誤資料被傳送至連線另一端,洩漏Heap記憶體內容,或在讀取未映射記憶體時造成程式崩潰與服務阻斷,OpenSSL已發布4.0.3、3.6.5、3.5.9及3.4.8等修補版本。
■Atlassian揭露影響旗下8款主要應用系統的任意檔案讀取漏洞
■Dell修補容器儲存套件CSM 13個漏洞,含兩個CVSS滿分漏洞
■Google發布Chrome 155,修補近250個資安漏洞
■Chrome 154本週第二度發布更新版,緊急修補11個漏洞
■Mozilla推出Firefox 157.0.1更新,修補檔案處理元件弱點
端點安全
Debian修補Linux核心1313個漏洞,CVE數量暴增引發關注
Debian於9月29日發布Linux核心資安公告,一口氣列出1,313個漏洞,涉及權限提升(Privilege Escalation)、服務阻斷(DoS)及資訊洩漏等,影響代號Trixie的Debian穩定版所搭配Linux核心套件6.12.107-1,用戶應更新至6.12.111-1。這次Debian發布的漏洞數量異常龐大,引發IT社群熱烈討論Linux核心CVE數量的膨脹,IT媒體The Register對此提出相對合理的解釋,他們認為前述現象並非單一因素造成,有可能Linux Kernel維護團隊本身採取較寬鬆的CVE分配政策,也可能與AI輔助漏洞發掘工具的普及有關。
Linux基金會旗下ELISA納入兩項開源專案,擴大Linux程式碼分析與壓力測試能力
Linux基金會託管的開源社群ELISA(Enabling Linux In Safety Applications)10月5日宣布,將Cregit與stress-ng兩項開源專案納入旗下,分別補強程式碼分析及壓力測試能力,進一步擴大ELISA支援安全關鍵軟體開發與測試的技術範圍。ELISA主要推動Linux及其他開源軟體用於安全關鍵應用。隨著軟體在汽車、工業及航太等高度重視安全與可靠性的產業扮演愈來愈重要的角色,ELISA認為,組織需要從整個軟體生命週期著手,處理程式碼分析、測試及系統可靠性等問題。Cregit可協助開發人員分析Linux核心程式碼的歷史與演進;stress-ng則提供數百項壓力測試,用於評估Linux系統的行為、可靠性及效能。
■Dell修補伺服器部署工具DSU 5個漏洞,含可能導致攻擊者取得root權限的重大漏洞
Comments (0)
Sign in to comment