
兩週前日本無印良品曾揭露系統遭未授權存取,官方應用程式MUJI App最多2,726萬筆會員資料可能遭外部存取。營運商良品計畫隨後於11月4日公布,約109萬筆MUJI Card資料也受到影響,並於11月9日揭露最新調查結果。到了11月12日該公司召開記者會,進一步說明資安管理缺失,坦承原本應在2021年刪除的完整信用卡號碼仍留存在系統中,不僅未經遮罩處理,也未加密儲存。此外,約27萬個網路商店會員帳號曾因撞庫攻擊而遭未經授權登入,該公司也坦言,未導入多因素驗證(MFA)與登入風險管控。
日本無印良品109萬筆信用卡資料恐遭存取,完整卡號未遮罩、未加密且逾期未刪
Posted in
業界新聞
Show the rest Hide the rest
關於事發經過,良品計畫表示,10月29日首先在MUJI App偵測到未授權存取,後續調查又發現網路商店及信用卡資料可能遭存取,並進一步研判部分會員帳號因撞庫攻擊而遭未經授權登入的情況。公司於11月6日暫停網路商店及MUJI App部分功能,並延後網路商店重新開放時間,以進行更全面的資安檢查。
在事故原因方面,這次未授權存取與部分系統存在漏洞有關;另一方面,網路商店也遭遇撞庫攻擊,攻擊者利用從其他服務取得的帳號及密碼嘗試登入。
至於資料影響範圍,最多2,726萬筆會員資料可能遭外部存取,包含電子郵件、出生年月日、性別及會員ID等,其中約75萬筆還涉及姓名、地址及電話號碼。另外,約27萬個會員帳號確認遭撞庫攻擊而未經授權登入,攻擊者可能瀏覽會員個人頁面的購買紀錄、點數及通訊錄等資訊。
在信用卡資料方面,2021年7月以前加入MUJI Card會員的顧客資料,約109萬筆可能遭存取,包含完整信用卡號碼、MUJI Card ID及出生年月日,其中仍有效的信用卡約34.5萬張。其他可能遭存取的資料,還包括120筆信用卡部分號碼及持卡人姓名,以及44萬筆貨到付款訂單收件人的姓名與郵遞區號。
值得外界注意的是,這些完整信用卡號碼原本應在2021年刪除,卻仍有部分留存在系統中。良品計畫在記者會上進一步說明,過去為了向MUJI Card持卡人提供專屬優惠,曾直接將完整信用卡號碼作為持卡人的識別碼。該公司自2020年起逐步停止在收銀及其他系統使用這項作法,並規畫於2021年7月完成停止蒐集卡號,以及刪除既有資料的作業,但最後仍未能完全刪除。公司也坦承,殘留的完整卡號未經遮罩處理,也未加密儲存。
此外,該公司在資料管理及相關規則執行上還有其他疏漏,例如部分已退會會員的個人資料未完整刪除。至於撞庫攻擊方面的問題,該公司也坦言,網路商店當時僅採用會員ID及密碼登入,並未實施多因素驗證(MFA),也沒有依據登入地點、使用裝置或登入行為等風險因素,要求會員進一步驗證身分。
至於後續處置,良品計畫尚未確定網路商店重新開放時間,目前連上網路商店網站仍會看到服務暫停公告。該公司表示,將先完成系統安全檢查、漏洞修補及資料管理改善,並引進第三方機構進行診斷,待確認安全措施完備後才會恢復服務,屆時也將要求會員重新設定密碼,此外,該公司也將重新檢視個資蒐集與保存方式,避免持有非必要資訊。
Read the full article on www.ithome.com.tw
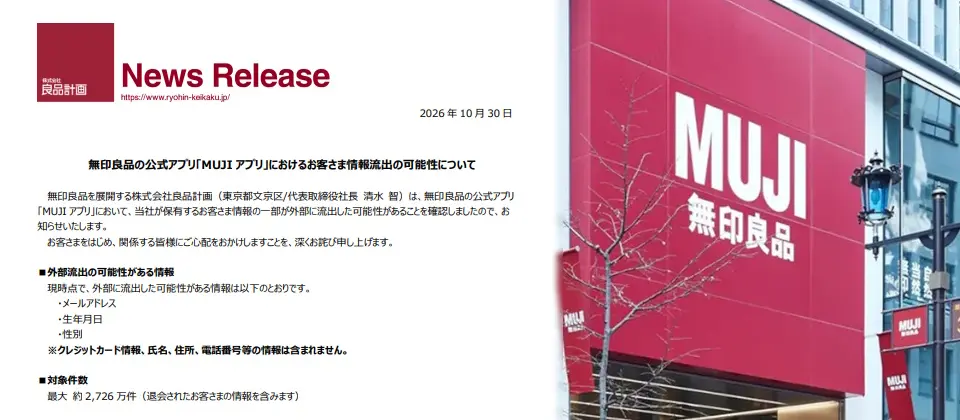
無印良品、松屋系統被駭,分別外洩2,726萬、238萬筆會員個資
日本兩大連鎖品牌接連傳出個資安全事件!無印良品與松屋10月30日分別公告系統遭未授權存取。無印良品最多約2,726萬筆會員資料可能外洩,松屋則確認約238萬筆客戶資料外洩
www.ithome.com.tw
Comments (0)
Sign in to comment