
本日新聞焦點
● Optimizely供應鏈攻擊波及BBC、GitLab、IKEA等178個組織網站
● 駭客利用M365當機事件發動釣魚攻擊,謊稱郵件將遭刪除誘騙點擊
● 研究人員公布OpenJDK重大漏洞Java4Shell細節
● Google揭駭客利用多代理AI框架發動攻擊,並可自動發掘及利用漏洞
● OWASP揭AI資料中心十大資安風險,韌體與高速網路安全入列
● Optimizely供應鏈攻擊波及BBC、GitLab、IKEA等178個組織網站
● 駭客利用M365當機事件發動釣魚攻擊,謊稱郵件將遭刪除誘騙點擊
● 研究人員公布OpenJDK重大漏洞Java4Shell細節
● Google揭駭客利用多代理AI框架發動攻擊,並可自動發掘及利用漏洞
● OWASP揭AI資料中心十大資安風險,韌體與高速網路安全入列
Optimizely供應鏈攻擊波及BBC、GitLab、IKEA等178個組織網站,匯豐臺灣也名列其中

Arara郵件服務遭駭,日本大阪市確認逾107萬筆電子郵件地址外洩
日本大阪市政府確認受郵件發送服務業者Arara遭駭事件波及,因其行政線上系統委外服務商TKC使用Arara的服務,造成1,078,713筆曾接收系統通知的電子郵件地址外洩,市府公告提醒民眾留意冒名郵件及釣魚攻擊。Arara調查指出,這起事件可能影響最多380家企業客戶,約8,133萬筆電子郵件地址已外洩或可能遭到存取,受害者包括出版社小學館、電器零售商BIC Camera及摩斯漢堡。攻擊者還利用遭入侵的郵件服務,寄送最多約713萬封冒充信用卡公司的可疑郵件。詳全文
Danfoss冷凍控制器傳出6個未修補漏洞,攻擊者可未經身分驗證遠端取得控制權
荷蘭資安業者Midnight Blue在Danfoss AK-SM800A冷凍控制器發現6個尚未修補的遠端程式碼執行漏洞,成因均為堆疊型緩衝區溢位,攻擊者無須身分驗證即可取得設備控制權,影響5.3.2版及更早版本韌體,後續推出的5.4.0版韌體也未能修補。其中5個漏洞位於無須登入即可存取的網頁請求處理程式。攻擊者成功利用這些漏洞後,可竄改冷凍設備設定、啟動非預期除霜程序,甚至植入即使設備重設或更新韌體後,仍能持續存在的惡意程式。研究人員建議使用相關冷凍冷藏設備的業者立即移除設備的公開網路連線,遠端維護應改經VPN進行。詳全文
駭客利用Microsoft 365當機事件發動釣魚攻擊,謊稱郵件將遭刪除誘騙點擊連結
微軟威脅情報團隊於11月13日發現,駭客利用日前Microsoft 365全球服務中斷事件,對多個產業發動釣魚攻擊。攻擊者假冒微軟服務異常通知,謊稱部分郵件因11月12日當機事故遭到暫存,要求收件者在24小時內點擊「恢復郵件」連結,否則郵件將遭刪除,部分連結會轉向非微軟網站,企圖竊取Microsoft 365帳號憑證。微軟尚未確認是否已有憑證遭竊,已透過Defender for Office 365封鎖或隔離相關郵件,並建議企業檢查郵件及連結點擊紀錄。詳全文
Apache Axis重大漏洞遭到利用,攻擊者藉此滲透Atlassian Confluence與N-able N-central
資安業者Rapid7警告,Apache Axis遠端程式碼執行漏洞CVE-2026-90436已遭駭客積極利用,攻擊目標包括Atlassian Confluence及N-able N-central。此漏洞源自Axis處理SOAP錯誤訊息時,未妥善限制訊息中的類別名稱,攻擊者可透過特製請求,在無須身分驗證的情況下遠端執行程式碼。受影響的是已停止支援的Axis 1.x版,Apache軟體基金會不會發布修補程式。Confluence須啟用Remote API、N-central須啟用Legacy API才會受影響,管理者應停用相關功能或移除舊版元件。詳全文
研究人員揭露N-central零時差漏洞4EverAble2Shell、Agent2Shell
資安研究員Sean Bales在N-able緊急修補N-central漏洞Able2Shell後,再揭露兩組新的零時差攻擊鏈4EverAble2Shell及Agent2Shell,指出可在最新2026.4 HF2版利用。前者無須身分驗證,但須啟用Legacy API,可透過Apache Axis元件,以N-central的nable服務帳號執行命令,再提升至Root權限;後者則利用伺服器與Windows Agent、Probe間的通訊漏洞,讓攻擊者在受管理端點執行命令,甚至取得SYSTEM權限,但須事先掌握設備識別碼。N-able表示已採取預防措施,並呼籲自行架設N-central的客戶採取因應措施。詳全文
N-central零時差漏洞4EverAble2Shell遭到利用,攻擊者試圖從事挖礦活動
N-able旗下N-central遠端管理平臺的零時差漏洞4EverAble2Shell,在研究人員公布概念驗證程式碼(PoC)不到5小時後,即遭攻擊者利用。威脅情報業者Previdian於11月12日偵測到攻擊活動,攻擊者使用與公開PoC相同的端點及JLine類別疑似進行漏洞偵查。另一家業者Huntback則發現,攻擊者已在全球21臺N-central伺服器植入門羅幣挖礦程式,其中19臺甚至已安裝當時最新修補版本2026.4 HF2,受害主機分布於美國、加拿大及歐洲等地。詳全文
N-able發布N-central重大安全更新,修補17個漏洞並強化身分驗證機制
N-able於11月16日發布N-central 2026.4 Hotfix 3(HF3),修補17個安全漏洞,涵蓋身分驗證繞過、權限控管不足、遠端命令執行及XML外部實體注入等問題。其中,部分漏洞可能讓攻擊者繞過驗證、以Root權限執行命令,或利用路徑遍歷進一步執行遠端程式碼。此外,N-able也強化Agent與Probe連線至管理伺服器時的身分驗證及工作階段管理,並永久封鎖Legacy API,呼籲管理者儘速更新N-central伺服器及代理程式等元件。詳全文
Tor 匿名網路近期持續遭受DDoS攻擊,攻擊者大量建立通訊電路,造成中繼節點負載過重,影響多數中繼節點營運者。Tor Project團隊緊急發布Tor 0.4.9.17安全更新,修補漏洞TROVE-2026-031,強化中繼節點的DoS防禦。原本Tor依個別IPv6位址辨識用戶端,攻擊者可透過不斷更換同一網段內的位址,規避連線數量及電路建立速率限制。新版改以IPv6的/64網段前綴辨識用戶端,將同一網段的不同位址合併計算,降低繞過防禦機制的可能性。Tor Project團隊呼籲中繼及橋接節點營運者儘速升級。詳全文
資安署揭露某機關平臺忘記帳號功能存在身分驗證漏洞,而被新增34組異常帳號
資安署公布115年10月《資通安全網路月報》,揭露一起政府機關服務平臺遭未授權新增帳號的事件。攻擊者利用該平臺「忘記帳號」功能的身分驗證漏洞,在未完成憑證驗證的情況下,取得帳號維護權限,新增34組異常帳號。這些異常帳號後續曾嘗試存取平臺其他功能,但遭既有權限控管機制攔阻,未造成資料竄改或外洩,也未影響服務運作,該機關目前已完成漏洞修補。資安署提醒,帳號申請、密碼重設及權限異動等流程,都應將驗證失敗與例外情境納入安全測試,並提醒應採取驗證失敗即預設拒絕的原則。詳全文
奇偶科技示警影像監控軟體已知漏洞遭利用,Huntress揭露13家組織的設備遭挖礦攻擊

Oracle於11月17日發布本月關鍵安全修補更新(CSPU),長期分析該公司資安更新的漏洞管理解決方案業者Tenable指出,這次修補的範圍涵蓋旗下21個產品家族,總共修補640個資安漏洞,其中重大等級有57個,高風險有245個,中風險有268個,低風險有70個。詳全文
資安公司Calif.io揭露OpenJDK重大記憶體損毀漏洞Java4Shell(CVE-2026-114938),CVSS v4.0評分達9.2分,研究人員利用AI僅花3小時便發現漏洞並建立利用鏈,該漏洞存在於Java虛擬機器的Base64解碼器,攻擊者可利用特製輸入資料觸發堆積記憶體越界寫入,竊取敏感資訊或執行遠端程式碼。為了確認Java4Shell是否波及市面上的軟體系統產品,研究人員對預設組態的Keycloak、Jira、Confluence、Jenkins及JFrog Artifactory等應用程式進行測試,結果在未經身分驗證的情況下,也能成功遠端執行任意程式碼。此漏洞影響多種OpenJDK衍生版本,Oracle已於11月17日發布的關鍵安全修補更新(CSPU)完成修補。詳全文
Node.js修補16個漏洞,包括可能導致伺服器當機與洩漏連線資料的HTTP/2漏洞
Node.js於11月11日發布安全更新,針對26.x、24.x及22.x等主要分支版本修補16個漏洞,其中7個屬高風險,包含多項HTTP/2及HTTPS相關問題。其中HTTP/2漏洞CVE-2026-123863(CVSS 8.2)可讓未經身分驗證的遠端攻擊者觸發伺服器當機,另一漏洞CVE-2026-123866(CVSS 7.5)則可能洩漏其他連線的回應資料。此外,HTTPS漏洞CVE-2026-123864(CVSS 8.1)可能使攻擊者讀取TLS私鑰及其他使用者的請求內容。Node.js已推出完成修補的22.23.5、24.22.3及26.13.1版,建議用戶儘速更新。詳全文
11月17日Google發布Chrome 158穩定版更新,一口氣修補204個資安漏洞,從漏洞嚴重程度來看,6個為重大等級、62個為高風險等級,中度及低風險分別為82個與54個。Windows與macOS用戶應升級至158.0.8127.36或158.0.8127.37、Linux用戶應升級至158.0.8127.36,Android用戶應升級至158.0.8127.42,以緩解相關風險。從漏洞類型來看,記憶體釋放後再存取使用(UAF)最多,有51個,其次是授權不正確與缺乏授權,分別有34個與16個。詳全文
Mozilla發布Firefox 160.0.1,緊急修補兩個高風險漏洞
繼11月10日發布Firefox 160後,Mozilla僅相隔一週便於11月17日發布Firefox 160.0.1,修補兩個被列為高風險的漏洞。第一個漏洞是CVE-2026-130020,影響Android版Graphics: CanvasWebGL元件,因邊界條件處理不當,可能導致權限提升。第二個漏洞是CVE-2026-130021,為存在於音訊與視訊播放元件的記憶體已釋放卻仍被使用(UAF)問題。詳全文
Google揭駭客利用多代理AI框架發動攻擊,另有工具可自動發掘及利用漏洞

駭客利用AI自動化漏洞研究,遭到利用的零時差漏洞一個月暴增至22個

OWASP公布AI資料中心十大資安風險,韌體遭竄改、高速互連網路防護不足列重大風險
開放全球應用程式安全計畫(OWASP)公布新型雲端服務(Neocloud)與AI資料中心十大資安風險,其中五項列為重大風險。排名第一的是硬體與韌體完整性遭破壞,攻擊者若竄改伺服器UEFI、BMC或GPU韌體,惡意程式可能在重灌作業系統後持續存在;包括InfiniBand、RoCE等高速互連網路防護不足,可能遭利用進行橫向移動或資料竊取;多租戶隔離不當,則可能造成跨客戶資料外洩;界外管理介面防護不足及AI基礎架構供應鏈遭入侵,也被列為重大風險。OWASP提醒,企業選用GPU雲端服務時,應確認資安認證是否涵蓋底層運算設備,並檢查韌體完整性、網路隔離及管理介面存取控管。詳全文
AI加速嵌入式設備漏洞挖掘,研究人員90小時找出66項TCP/IP協定堆疊新漏洞

Read the full article on www.ithome.com.tw
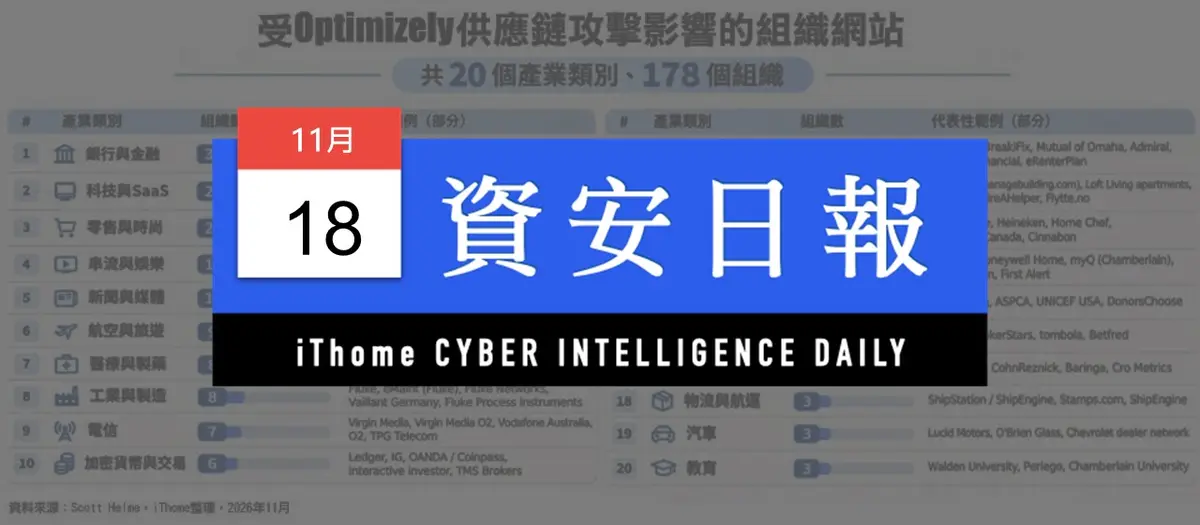
資安研究員Scott Helme於11月16日緊急揭露一起針對網站體驗優化服務業者Optimizely的供應鏈攻擊事件,攻擊者利用漏洞在客戶專案中植入惡意JavaScript,導致178個組織的網站向訪客載入惡意程式,受影響組織包括BBC、IKEA、GitLab等知名企業與媒體,臺灣匯豐銀行的網站也列入受影響名單
www.ithome.com.tw
Comments (0)
Sign in to comment