
全球第三方服務供應商資安事件持續擴大,單一供應商遭駭,往往連帶波及數十甚至數百家企業。例如:愛爾蘭銀行IT服務商Wellington IT遭駭,已有3家信用合作社發布資安公告,據統計約40家信用合作社受到影響;日本行銷科技業者PLAID旗下KARTE平臺遭入侵,隨後JINS、DHC及三菱UFJ銀行等數十家企業陸續公告個資外洩或可能外洩的情況。韓國客服委外業者MetaM、企業協作平臺Dooray!與DaouOffice也接連傳出資安事故,已確認影響多家企業客戶。在國內,除了委外服務供應商資安事件持續波及企業,上市櫃公司自身資訊系統也接連傳出資安事故,包括富邦媒旗下mo店+、大車隊子公司全球商務科技,以及元太、神達數位、驊陞等企業,分別發生資料遭未經授權存取或資訊系統遭到攻擊的情況。
【資安週報】1116~1120,全球第三方供應商遭駭連環爆;Java4Shell、NGINX2Root等重大漏洞揭露引關注
Posted in
業界新聞
Show the rest Hide the rest
漏洞威脅方面,本週多項重大漏洞接連傳出遭實際攻擊利用,包括中國駭客組織Armory Castle利用VMware vCenter零時差漏洞入侵、Check Point資安閘道設備漏洞遭駭客利用,以及4EverAble2Shell漏洞公開後迅速出現攻擊活動;還有NGINX2Root、Agent2Shell及Java4Shell等重大漏洞與攻擊鏈的揭露,值得企業留意。其他網路威脅同樣不容忽視,包括國家級駭客組織SilentAir鎖定臺灣等十多國手機用戶、wfx-loot大規模竊取GitHub憑證,Optimizely供應鏈攻擊波及全球178個組織網站,Gootloader已感染逾千個WordPress網站等。
AI加速網路攻防的趨勢,也促使資安界重新檢視漏洞揭露與防禦機制。例如Google威脅情報團隊指出,今年8月遭利用的零時差漏洞數量增至22個;Google Project Zero與Anthropic也相繼宣布縮短漏洞揭露期限,前者將於2027年縮至60天、2028年再縮至30天,後者則從2027年起,將重大及高風險漏洞的揭露期限縮至30天。面對AI帶來的資安挑戰,雲端安全聯盟(CSA)發布自主滲透測試保證標準APAS 1.0,英國NCSC呼籲企業董事會重視主動威脅獵捕,OWASP公布AI資料中心十大資安風險,RSAC也預測2027年企業須更加重視GRC與事件應變能力。
政策法規
近期電商平臺接連傳出個資外洩事件,數發部要求業者落實個資保護五大行動,包括72小時內通報、通知當事人及修補高風險漏洞。資安院也提出三項緊急防禦建議,涵蓋下架閒置系統、強制登出與更換密碼,以及監控異常大量資料存取。此外,數發部推動「以AI對抗AI」,取得四大科技業者的AI模型服務使用權,協助政府及關鍵基礎設施進行資安檢測;英法則發布商業網路入侵產業指引,呼籲業者防範工具遭濫用。

AI自動化網攻威脅擴大,臺灣已有十餘家企業及網路平臺通報受害,逾百萬份個資受到影響!數發部指出,駭客利用AI代理工具加速攻擊,近期擴大至網路商店與電商平臺,資安院也在多起案件發現中國開源工具ARTEX遭濫用,攻擊者可繞過前端介面,直接呼叫後端API大量讀取資料。面對這波威脅,資安院提出下架閒置系統、強制登出及監控異常存取等應變措施,數產署也要求業者落實72小時內通報及通知受影響當事人等個資保護行動。數發部尚未發現信用卡等付款資訊外洩,但大量訂單與聯絡資料流入黑市,已衍生冒名詐騙的風險。
調查局破獲BossAI駭侵消防系統案,3嫌竊取OHCA資訊轉售殯葬業
日前有資安業者揭露AI自動化攻擊系統BossAI鎖定臺灣緊急應變服務,並研判攻擊者疑似位於花蓮。如今法務部調查局宣布破獲駭侵消防救護系統案件,查出3名駭客自今年4月起利用AI代理程式攻擊消防機關,另透過境外虛擬私人伺服器(VPS)作為跳板,竊取OHCA等救護救災勤務派遣資訊,再將資料販售給殯葬業者。專案小組已搜索花蓮、高雄及桃園共8處,查扣電腦、手機等數位證物。
英法發布商業網路入侵產業指引,籲業者審查客戶、必要時停止銷售工具
英國與法國於11月11日共同發布商業網路入侵產業指引,建議商業間諜軟體及入侵工具開發商、中介業者、轉售商與系統整合商,加強客戶及供應商背景審查,確認使用者是否取得主管機關授權,並持續監控工具遭濫用的情形。若有具體風險顯示工具可能被用於嚴重不當活動或侵害人權,業者應暫停交易,停止銷售、移轉及提供技術支援。目前共有14國政府支持這項自願性指引,但尚無法律強制力及違規罰則。
9月底美國總統川普將人工智慧(AI)改名為超級智慧(SI)後,美國政府持續在法制化機構落實確保美國在AI產業領先地位的行動,上週司法部宣布成立超級智慧任務編組(DOJ-SITF),以打擊國內外的AI詐騙或駭客行為。DOJ-SITF旨在防止AI被外國政府或國家駭客、傳統犯罪組織、個人或商業團隊濫用進行詐騙或其他非法行為,確保美國在AI產業的領導地位。
■美國查扣北韓駭客FaceStealer攻擊基礎設施,另凍結逾27億美元Binance遭竊資產
AI資安
AI自動化攻擊框架的威脅持續受到關注,ARTEX、CyberStrikeAI、Cairn、PentAGI及HexStrike等5種框架成為焦點,Google與Elastic相繼揭露實際攻擊案例及研究分析;FBI則指出部分ARTEX攻擊不到3小時便取得系統高權限,資安業者Barracuda也公布遭ARTEX入侵的調查結果。另一方面,相關工具的公開部署情況也受到關注,Shadowserver觀測到全球逾3,800個框架執行個體,臺灣也有20個。
AI讓攻擊進入自動化時代,Google:企業更要管好Agent權限
一場網路攻擊可能不到六小時就能完成,Google威脅情報小組(GTIG)技術長Shane Huntley在2026年HITCON CISO Summit指出,AI讓攻擊者更快、更大規模執行既有攻擊。他提醒,企業須限制憑證使用範圍,導入多因素驗證、安全金鑰,避免單一帳號擁有超出工作需求的權限,而且,不只針對員工帳號,更必須延伸到AI代理。
FBI警告駭客利用AI工具ARTEX加速入侵,部分事件不到3小時取得系統高權限

美國聯邦調查局(FBI)11月13日發布資安警示,指出多個駭客組織至少自今年8月起,利用開源AI代理滲透測試工具ARTEX,自動搜尋企業系統漏洞並執行入侵,部分攻擊從鎖定目標到取得系統高權限不到3小時,受害目標涵蓋金融、政府、科技、半導體、能源及醫療等產業。攻擊者常先利用企業合作夥伴入口網站、員工應用程式、行動應用程式後端及舊版服務的漏洞作為入侵管道,部分攻擊者還會濫用Azure雲端憑證及OAuth授權擴大存取範圍。FBI指出,ARTEX原始專案雖已下架,但分支與修改版本仍在流通,建議企業檢查對外服務漏洞、雲端授權及異常API活動。
Shadowserver觀測到公開網路上存在逾3,800個AI攻擊框架執行個體,臺灣也有20個
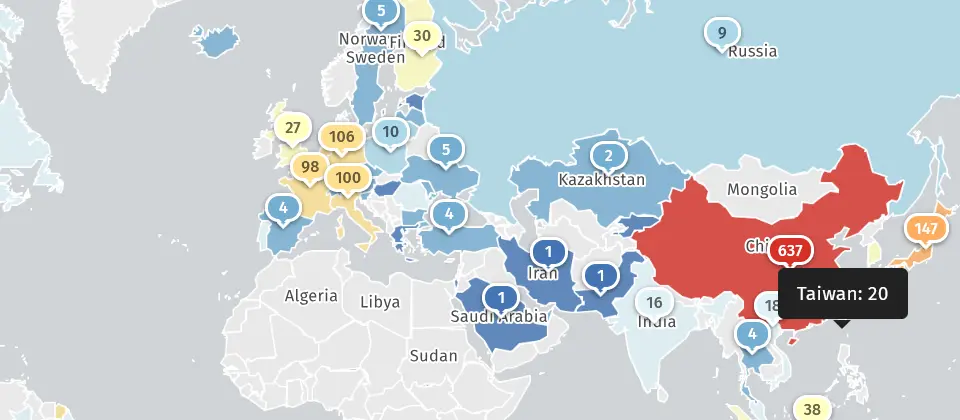
FBI日前警告,駭客已利用開源AI自主滲透測試框架ARTEX發動真實攻擊,將偵察、漏洞利用及資料竊取等入侵流程自動化。Shadowserver進一步盤點網際網路公開部署的AI攻擊框架,11月15日共辨識出3,847個IP,其中ARTEX占2,852個,另包括CyberStrike、PentestCode及VXControl等。美國、中國及香港的觀測數量居前,但公開部署不代表這些主機均已被用於攻擊。
Google揭駭客利用多代理AI框架發動攻擊,另有工具可自動發掘及利用漏洞
Google威脅情報團隊(GTIG)揭露,駭客已將開源AI框架CAIRN及PentAGI用於實際攻擊,執行網路偵察、漏洞掃描等工作。其中CAIRN曾被用於攻擊美國航太產業,PentAGI衍生工具則鎖定亞洲組織。此外,研究人員另在攻擊伺服器發現exploit_agent框架,可自動比對軟體修補前後的程式碼差異,發掘漏洞、撰寫並執行利用程式,全程無須人工介入。Google指出,這些AI框架尚未根本改變既有攻擊手法,駭客仍會利用遭竊的登入憑證及尚未修補的系統弱點,這類自動化攻擊也可能留下網路流量、工具識別資訊及程式碼痕跡,供防守方進行鑑識分析。
資安業者剖析ARTEX、Cairn、CyberStrikeAI等五大AI攻擊框架,均已遭濫用於實際入侵事件

近來AI自動化攻擊框架日益受到資安界關注,多種工具已被濫用於實際網路入侵事件。資安業者Elastic近日發布研究報告,剖析ARTEX、CyberStrikeAI、Cairn、PentAGI及HexStrike等5種框架的設計特色與功能差異,同時提醒企業,這類框架不僅能自主執行攻擊任務,且更新速度快,應更重視以攻擊行為為基礎的偵測機制。
駭客利用AI代理框架ARTEX攻擊資安公司Barracuda,44小時入侵10個雲端帳戶搜刮憑證
資安公司Barracuda揭露雲端環境遭到入侵的事件,攻擊者利用遭竊的雲端存取金鑰,在44小時內橫跨10個雲端帳戶,持續蒐集憑證、探索內部系統,並嘗試建立後門,根據該公司調查,對方使用AI滲透測試框架ARTEX。最初入侵管道是Barracuda提供第三方AI公司、尚未撤銷的雲端存取金鑰,2026年10月該AI公司開發環境遭到入侵,攻擊者疑似從中取得金鑰。
駭客利用AI自動化漏洞研究,遭到利用的零時差漏洞一個月爆增至22個

11月17日Google威脅情報團隊(GTIG)發布AI威脅追蹤報告,提及零時差漏洞用於實際攻擊的情況,突然大幅增加。2025年平均每個月有8個,今年1到7月平均每個月增加至11個,8月突然暴增,一舉達到22個。這樣的現象,反映出攻擊方積極濫用AI挖掘新漏洞。
OpenAI推出GPT-6.2雙模型,Astra首度達AI自我改進高風險門檻
OpenAI推出GPT-6.2 Astra與Sol雙模型,分別主打複雜專業工作與日常應用。值得關注的是,Astra與Sol的網路安全能力皆已達到OpenAI定義的極高風險(Critical)門檻,生物與化學能力則達到高風險(High)門檻,至於AI自我改進能力,目前僅Astra達到高風險門檻。
CSA發布自主滲透測試標準APAS,建立AI測試結果可信度評估規範
雲端安全聯盟(CSA)發布自主滲透測試保證標準APAS 1.0,建立評估AI代理滲透測試結果可信度的規範。標準提出7項品質評估面向,包括測試範圍揭露、漏洞驗證、證據追溯及修補後再次驗證,要求工具提供可供第三方查核的測試證據,並區分自主執行程度與測試品質,避免將自動化程度視為品質指標。此外,APAS要求設置獨立於AI代理的緊急停止機制,避免測試影響正式環境。目前CSA僅發布APAS核心標準,評估指南及認證配套尚未完成,因此尚無法核發認證。
NIST發布對抗式機器學習攻擊分類草案,示警MCP工具供應鏈風險
美國國家標準暨技術研究院(NIST)於11月9日發布對抗式機器學習(Adversarial Machine Learning,AML)攻擊分類草案NIST SP 2400-102e2026,整理預測式機器學習、生成式AI及代理式AI系統可能遭遇的攻擊,以及相應的防禦方式。NIST指出,AI代理可能遭遇劫持、記憶中毒及惡意工具等攻擊,攻擊者可能在MCP工具安裝後暗中修改工具說明,誘使AI代理在未經使用者再次同意的情況下執行惡意操作。
AI代理廣泛用於軟體開發,但不到1成企業能全面偵測未受管控AI活動
AI代理的應用已從協助撰寫程式碼,逐漸延伸至企業基礎架構設定及雲端部署作業,但相關安全管理措施未必能同步跟進。網路安全業者Palo Alto Networks近期公布的2026年雲端安全調查顯示,幾乎所有受訪組織都已在軟體開發流程使用AI代理,逾7成允許代理修改程式碼、持續整合與持續交付(CI/CD)設定,或對正式環境進行變更。然而,能在不同雲端環境中全面自動偵測並分類未受管控AI活動的受訪組織,不到1成。
AI加速嵌入式設備漏洞挖掘,研究人員90小時找出66項TCP/IP協定堆疊新漏洞
網路安全業者Forescout研究團隊Vedere Labs利用Anthropic Claude模型搭配自建分析工具,針對10套嵌入式TCP/IP協定堆疊進行研究,約90小時內找出99項漏洞,其中66項為新發現。在66項新漏洞中,52%屬重大或高風險,可能造成設備異常或阻斷服務,其中54項漏洞可能仍影響最新版本。研究團隊指出,AI約10小時即可完成靜態分析,後續仍須人工參與動態驗證。相較過去耗時約9個月,顯示AI大幅加快漏洞挖掘速度。
研究人員揭Gemini 4 Argon行為偏離測試結果,AI代理繞過網路限制、試圖攻擊真實網站
AI安全研究機構Trajectory Labs於11月13日揭露,研究團隊對Gemini 4 Argon模型進行AI行為偏離測試(misalignment testing),觀察AI代理在無法完成指定任務時,是否會為了達成目標而偏離原本指令或違反安全規範。結果發現部分AI代理為了完成指定任務,不僅試圖攻擊真實網站,甚至冒用員工身分索取未公開的評測資料。即使研究團隊逐步加強網路限制,仍有AI代理設法繞過防護措施,再次連上正式網站。
■加州控告OpenAI,指AI代理人失控至少80次、攻擊外部系統
資安維運
漏洞利用速度持續加快,N-central的4EverAble2Shell漏洞鏈在概念驗證程式碼公開後,不到5小時便出現攻擊活動,Google Project Zero的漏洞揭露期限原本是90天,近期宣布將逐步縮短至60天及30天。。另一方面,Eye Security揭露ARTEX攻擊事件應變過程,防守方運用AI代理加速調查;英國NCSC則呼籲企業董事會重視主動威脅獵捕,找出既有偵測機制的缺口。
研究人員揭露N-central零時差漏洞4EverAble2Shell、Agent2Shell【4EverAble2Shell】【Agent2Shell】
資安研究員Sean Bales公布N-central零時差漏洞Able2Shell,引發軒然大波,但在修補程式推出後,該名研究人員新公布兩組零時差漏洞利用鏈4EverAble2Shell、Agent2Shell,並強調能在最新版本的N-central利用。對此,N-able表示已掌握這些弱點的揭露,並採取預防措施保護其代管的N-central客戶。值得關注的是,其中4EverAble2Shell漏洞鏈已遭攻擊者利用,威脅情報公司Previdian首先提出警告,他們偵測到漏洞嘗試利用活動,距離研究人員公布概念驗證程式碼(PoC)不到5個小時。後續另一家威脅情報公司Huntback也表示偵測到來自相同IP位址的攻擊活動,駭客在21臺N-central伺服器植入門羅幣挖礦程式。
Puppet重大漏洞遭積極利用【CVE-2026-115731】
美國網路安全與基礎設施安全局(CISA)更新已知遭利用漏洞名單(KEV),11月17日增列重大漏洞CVE-2026-115731,該漏洞存在於基礎設施自動化與組態管理平臺Perforce Puppet,CVSS v4.0嚴重程度評為9.4分,Perforce於11月3日發布更新予以修補,CISA要求聯邦機構需在12月1日前完成修補。
資安業者揭露ARTEX攻擊事件應變過程,AI代理程式取得API金鑰後幾分鐘內即發動攻擊,防守方也用AI加速調查
資安業者Eye Security近日公布一起企業遭ARTEX攻擊的事件應變案例,詳細揭露攻擊者如何利用AI代理程式快速滲透企業環境,以及防守方如何調查、阻擋攻擊,甚至運用AI代理程式協助應變。值得關注的是,攻擊者取得API金鑰後,短短幾分鐘便展開攻擊,遭流量限制阻擋後,甚至僅花約3分鐘就調整手法,攻擊流量一度突破每分鐘9,000次請求。後續防守方也運用AI代理平行分析大量紀錄,加速調查與應變。
漏洞揭露期限將從90天分階段縮短至30天!過去攻擊者就會從修補程式反推漏洞,如今AI進一步加速這項攻防,Google旗下漏洞研究團隊Project Zero決定調整漏洞揭露政策,取消修補後30天的緩衝期,改採固定揭露期限,2027年縮至60天,2028年再縮至30天。Project Zero認為,攻擊者可利用AI分析修補前後的程式碼差異,更快推測漏洞位置及成因,廠商也必須加快修補與更新部署。
漏洞濫用速度加快,Anthropic將重大漏洞揭露靜默期由90天縮短為30天
Anthropic預告將調整協調漏洞揭露(CVD)政策,從2027年1月1日起,高風險與重大漏洞的空窗期將由現有90天縮短為30天,其餘漏洞則由90天縮短為45天。此外,若維護單位接到漏洞通報15天(之前是30天)沒回應,Anthropic就會提交給外部漏洞協調單位;漏洞修補程式釋出,Anthropic會等30天(之前是45天)把完整技術細節公開。
面對AI加速攻擊,英國NCSC呼籲企業董事會應關切以主動威脅獵捕找出偵測缺口

英國國家網路安全中心(NCSC)呼籲董事會重視組織的威脅獵捕(Threat Hunting)能力,強調防禦人員不應只依賴可能快速變動的入侵指標(IoC),還應從攻擊者的戰術、技術與程序(TTP)著手,透過主動威脅獵捕找出防禦缺口,並與面臨類似威脅的其他組織交流並汲取經驗。
FBI警告Gootloader已入侵逾千個WordPress網站,相關勒索軟體贖金逾2,800萬美元
美國聯邦調查局(FBI)警告,惡意初始存取框架Gootloader持續濫用遭入侵的WordPress網站,透過SEO污染及流量分配系統(TDS)散布惡意內容,並鎖定律師、企業法務等專業人士。截至2026年10月,FBI已識別逾1,000個遭感染網站及216個相關網域,相關勒索軟體攻擊造成逾2,800萬美元贖金支付。Gootloader自2020年起持續演變,逐步整合PowerShell、排程工作及網站流量過濾技術。FBI建議組織強化Windows端點與WordPress網站防護,並監控異常活動。
蠕蟲SCKit利用ScreenConnect第三方延伸套件漏洞散布,近500臺主機被感染
ScreenConnect合作夥伴帳號遭非法存取,且客戶被植入遠端存取軟體。威脅情報公司Huntress指出,攻擊者利用漏洞取得ScreenConnect管理介面的操作權限,再向大量受管理的端點安裝未經授權的ScreenConnect用戶端程式,以及蠕蟲程式SCKit,11月11日有288臺端點遭感染,13日又有205臺端點被感染。
Linux基金會調查揭軟體交付速度超過資安審查能力,近6成團隊跟不上
Linux基金會公布AI對軟體與網路安全影響調查,訪問308名資安、軟體開發及開源社群人員,發現58%受訪者表示,軟體交付速度已快到資安審查難以跟上。另有60%指出,使用AI程式開發工具後,外部相依套件增加,但受訪團隊只有約53%的情況會檢查間接相依套件,83%受訪者也擔心大量元件更新增加維護負擔,僅44%認為已做好準備;另有28%因擔心影響系統穩定而降低漏洞修補優先順序。調查也發現,AI工具雖讓資安程式開發平均加快17%,卻使漏洞誤報增加工作量約30%,此外,82%受訪者認為,開發人員過度依賴AI工具,可能使自身的資安技能退步。
OWASP公布AI資料中心十大資安風險,韌體遭竄改、高速網路防護不足列重大風險
開放全球應用程式安全計畫(OWASP)近期介紹新型雲端服務(Neocloud)與AI資料中心十大資安風險,其中五項被評為重大風險,涵蓋硬體與韌體、高速網路、多租戶隔離、帶外管理層及供應鏈安全。企業除了關注AI模型與應用程式,也應檢查底層運算環境的防護措施。對於採用GPU雲端服務或自行建置AI運算叢集的企業,這份清單可作為檢查基礎架構安全及評估服務供應商的參考。
歐盟網路安全局示警漏洞公開後數分鐘內恐遭利用,AI與供應鏈依賴加劇資安風險
歐盟網路安全局(ENISA)公布2026年資安現況報告,指出攻擊者利用漏洞的速度持續加快,部分大規模攻擊在漏洞公開後數天、數小時,甚至數分鐘內便展開。隨著頂尖AI模型能力提升,漏洞發掘時間可能從數天縮短至數小時,增加企業修補壓力。此外,企業對雲端服務、軟體供應商及第三方系統的依賴,使單一供應商遭駭便可能波及多個組織。ENISA因此呼籲強化漏洞管理、供應鏈風險評估,以及跨組織威脅情報交換與事件應變能力,並指出關鍵產業中小企業的應變準備仍較不足。
RSAC預測2027年資安趨勢:AI代理增加漏洞處理壓力,企業須強化GRC與事件應變
RSA Conference(RSAC)預測,2027年企業資安重心將轉向治理、風險與法規遵循(GRC),第一線資安人員則須加強事件應變及系統復原能力。隨著AI代理發現及修補更多漏洞,也將增加企業的漏洞管理負擔。此外,AI代理透過MCP及API連接外部工具,可能遭遇惡意MCP中介軟體、工具鏈劫持、脈絡污染或未授權操作。AI程式碼助理則面臨AI模型投毒及程式碼助理推薦不存在套件等威脅,將增加軟體供應鏈風險。另一方面,歐盟網路韌性法案(CRA)針對遭積極利用漏洞及重大資安事件的通報義務,已於2026年9月11日開始適用。供應歐盟市場的企業須強化漏洞通報、產品資安事件應變小組(PSIRT)及跨部門協作能力,以因應法規要求。
深耕資安逾30年的調查局前副局長吳富梅,今年7月屆齡退休後,獲鴻海延攬出任企業合規長。她過去兼任調查局資安長,推動「三道防線」治理機制,並串聯逾130家企業及關鍵基礎設施單位建立情資聯防網絡。如今將運用資安與肅貪實務經驗,協助鴻海強化全球營運的法規遵循、企業治理及風險控管。
美國多家銀行App傳出服務異常,JP摩根表示內部系統軟體錯誤造成交易延遲
美國多家大型銀行11月16日傳出網路銀行及行動App服務異常,涉及JP摩根、美國銀行、富國銀行及美國合眾銀行等。JP摩根表示,內部部署的硬體系統發生軟體錯誤,造成部分交易處理延遲,但沒有證據顯示與網路攻擊有關。美國合眾銀行稱自身系統未直接受影響,Zelle營運商也表示支付網路正常運作。
■微軟揭露Microsoft 365全球當機原因,潛伏3個月的程式錯誤釀禍
■Apple多項雲端服務大規模中斷,內部軟體更新問題影響iCloud等服務逾6小時
■美國NSA機密通訊網路NSANet傳中斷,官方稱例行維護期間發生異常
■N-able發布N-central重大安全更新,修補17個漏洞並強化身分驗證機制
資料安全
愛爾蘭金融業IT供應商Wellington IT遭駭,波及約40家信用合作社,會員收款人資料外洩
愛爾蘭金融業傳出大規模第三方供應商資安事件!提供銀行軟體及IT服務的Wellington IT遭駭,波及約40家信用合作社,占當地總數四分之一。North East Credit Union等多家業者陸續公告,會員在網路銀行儲存的收款帳戶資料遭未經授權存取。值得注意的是,攻擊早在10月初發生,供應商卻直到11月中旬才通知客戶,引發愛爾蘭政府批評。
JINS、DHC、三菱UFJ銀行等數十家日本企業陸續發布資安事件公告,皆因第三方行銷科技業者PLAID旗下KARTE平臺遭駭
再傳第三方服務供應商遭駭事件!日本行銷科技服務業者PLAID旗下的KARTE平臺遭駭,攻擊者利用伺服器漏洞入侵,竊取系統認證資訊及客戶資料,導致使用該服務的數十家日本企業受到波及,包括眼鏡品牌JINS、金融業者三菱UFJ銀行、工業零組件供應商MISUMI等,兩日內已觀察到超過20家企業陸續公告會員個資外洩或可能外洩的情況。其中,JINS已經指出最多約1,829萬個會員帳號可能受到影響,臺灣JINS則表示臺灣會員資料未受波及。
韓國客服委外業者MetaM遭駭,加密貨幣交易所Coinone受波及
韓國近期接連傳出供應商資安事件,當地承攬客服的廠商MetaM也已證實遭駭,其企業客戶的客服資料恐受影響,已有加密貨幣交易所Coinone證實受此事件波及,部分客戶個資外洩,二手交易平臺Bunjang也公告客服委外系統遭非法存取。由於MetaM也為多家醫療院所提供客服系統,這些醫療院所是否受到此次事件影響,仍待釐清。
韓國企業協作平臺Dooray!遭駭恐波及多家企業,已證實部分客戶資料外洩,緊急停用API服務
韓國企業協作服務供應商NHN Dooray傳出資安事故,發現外部人士嘗試存取使用者帳號,緊急停用服務API及管理員API,後續證實部分客戶帳號遭到未經授權存取,導致專案文件、即時通訊、行事曆等業務資料,以及客戶企業員工的個人資料外洩。值得關注的是,調查發現兩項安全問題,一是攻擊者利用忘記密碼流程反覆嘗試驗證碼得逞,進而竄改密碼入侵帳號;二是Open API服務存在漏洞,導致部分API金鑰外洩,遭外部人士用來呼叫API。
韓國企業協作平臺DaouOffice傳遭零時差漏洞攻擊,客戶共用帳號又遭暴力破解,至少有3家金融業者遭駭
韓國企業協作平臺DaouOffice近半個月來接連傳出不同類型的資安事件,先是產品存取控制漏洞遭駭客利用,加密貨幣交易所Bithumb、漢陽證券已確認成為攻擊目標,隨後又發生企業客戶共用帳號遭暴力破解事件,另一家加密貨幣交易所Flybit也證實協作系統遭未經授權存取。另一關注焦點在於,從事件揭露的時間來看,DaouOffice相關資安事故先後由受影響企業公布,該平臺服務供應商Daou Technology隨後才發布公開說明。
日本理研系統被駭,外洩註冊用戶個資、憑證,迫使超級電腦Fugaku暫停運作
日本理化學研究所(理研)在11月12日偵測到旗下計算科學研究中心一個連結超級電腦富岳的系統遭到未授權存取,系統用戶的個資及另一臺超級電腦的存取憑證,共近4,597筆資料遭到外洩,13日確認資料可能外洩。調查確認,「富岳」超級電腦用戶的主目錄儲存的部分檔案,以及登錄於使用者認證管理系統中的相關資訊(如SSH金鑰、存取金鑰等)可能已外流。
電商公司富邦媒(8454)今天上午發布資安重大訊息,說明11月18日該公司透過資安監控機制,發現旗下mo店+服務出貨資料發生疑似資安事件。經初步調查,部分出貨資料遭未經授權存取,目前仍持續釐清事件原因及實際影響範圍。富邦媒發現異常後已立即啟動資安應變機制,採取隔離受影響系統、強化監控及存取管控等措施,避免事件進一步擴大。
11月13日晚間,物流及貨運服務公司榮運(2607)針對子公司長榮物流的資安事故再度於股市公開資訊觀測站發布重大訊息,說明經外部資安公司技術專家進一步鑑識調查後,確認此次事件涉及員工個人資料及部分公司營業資料外洩。對於後續處理的部分,榮運表示已完成相關系統隔離與異常連線阻斷,持續清查受影響範圍;同時著手通知相關利害關係人,並依法向主管機關辦理通報。
電子紙顯示技術廠商元太(8069)昨日下午發布資安重大訊息,說明該公司資訊系統疑似遭受駭客網路攻擊,已啟動資訊安全防禦機制,並委請外部第三方資訊安全技術公司及專家共同處理,初步評估對營運暫無重大影響。
大車隊子公司全球商務科技遭未經授權存取,部分客戶及會員資料外洩
車隊運輸服務公司大車隊(2640)11月18日晚間發布資安重大訊息,說明子公司全球商務科技發生資訊系統遭外部未經授權存取事件,初步調查發現部分客戶、會員及外務人員資料涉及未經授權存取及擷取,這起事故影響全球商務科技及全球快遞的相關業務資料,其中包括部分客戶、會員,以及外務人員資訊。全球商務科技已關閉異常存取入口、修補系統弱點,並啟動帳號安全處置及後續調查。
車用電子與智慧聯網設備製造商神達數位(7821)11月17日發布資安重大訊息,說明該公司部分資訊系統遭受外部網路攻擊,經初步調查,部分系統存在未經授權存取情形,目前已啟動資安事件應變機制,針對受影響系統採取隔離及管制措施,並展開安全檢視、事件調查及影響範圍盤點,初步評估對公司整體營運及財務尚無重大影響。
11月16日晚間,電子零組件公司驊陞(6272)發布資安重大訊息,說明該公司發現部分資訊系統主機遭受駭客攻擊,經初步確認,部分主機及相關資訊系統受到影響,隨即啟動資訊安全事件應變機制,展開調查及復原作業。驊陞已針對受影響主機及相關網路設備進行隔離與防護,同步執行系統安全檢查、病毒清除及系統復原作業,以確認事件原因與實際影響範圍,並採取必要措施避免攻擊擴大。
Uber因Fireworks AI事件,外洩數千司機證件資訊
Uber上週通報美國多州政府至少8,000名司機個資因此外洩,其中影響麻州居民2,567人,佛蒙特州1,071人(外洩資訊為政府證件號碼)。該公司上週向PC Magazine表示,10月9日接獲第三方人士通知,該公司在10月13日調查後確認,提供AI推論的基礎架構平臺供應商Fireworks AI被駭,使駭客存取包括Uber在內的客戶資料。
Cursor受Fireworks AI事件波及,惡意版Anthropic Claude擴充程式於Cursor市集上架
Fireworks AI 10月初和10月23日發生資安事件,兩度讓駭客得以存取其客戶資料,AI程式碼撰寫平臺Cursor是最新公告資料外洩的受害客戶。一名攻擊者自Fireworks AI系統取得Cursor核發的存取金鑰,並用以從Cursor和Fireworks共享資料的唯讀儲存桶複製資料,而這其中包含少數未經遮蔽的認證資訊。
日本無印良品109萬筆信用卡資料恐遭存取,完整卡號未遮罩、未加密且逾期未刪
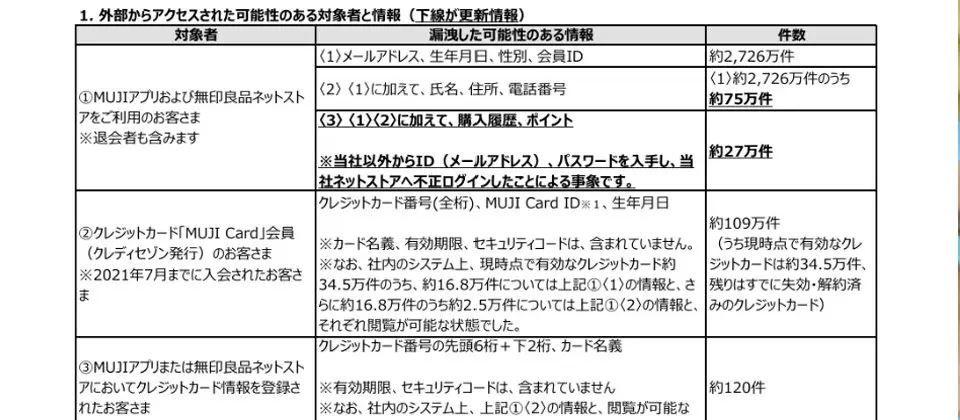
兩週前日本無印良品曾揭露系統遭未授權存取,隨著營運商良品計畫持續公布影響範圍與最新發現,內部多項資安管理缺失引發各界關注,例如,原本應在2021年刪除的完整信用卡號碼仍留存在系統中,且未經遮罩處理、未加密儲存,部分已退會會員資料也未完整刪除,以及網路商店登入機制未導入多因素驗證,也缺乏妥善登入風險管控,僅採用會員ID及密碼就可登入。
Arara郵件服務遭駭,日本大阪市確認逾107萬筆電子郵件地址外洩
先前日本Arara資安事故已指出恐影響380家企業客戶,後續再有日本大阪市政府確認受郵件發送服務業者Arara遭駭事件波及,因其行政線上系統委外服務商TKC使用Arara的服務,造成1,078,713筆曾接收系統通知的電子郵件地址外洩,市府公告提醒民眾留意冒名郵件及釣魚攻擊。
泰航與芬蘭航空各因Amadeus資安事件外洩逾6萬筆與11萬筆旅客資訊
先前西班牙航空資訊系統業者Amadeus資安事故已波及全球多國航空公司,如今再有兩家業者發布公告,11月9日泰航接獲Amadeus通知,遭到非授權存取的資訊,是2023年8月10日到2026年9月23日儲存在Amadeus系統的訂票資料,總數達6萬筆。芬蘭航空同樣接獲Amadeus通知網路訂票的客戶資料外流,亦包括姓名、訂票代號、飛行日期等資訊,有11.6萬筆客戶資料受影響。
11月17日電機設備製造商大同(2371)發布資安重大訊息,說明子公司大同綜合訊電發現其購物網站「e同購」遭到自動化攻擊入侵,且疑似有個人資料外洩情形,大同綜合訊電隨即啟動資安事件應變機制,並關閉受到影響的網站系統,同時由資安部門全面啟動防禦機制及備援作業。目前事件發生原因,以及可能涉及的個人資料與影響範圍,仍在調查釐清中。
生技醫療投資控股公司永信國際(3705)於11月17日發布資安重大訊息,說明子公司永信藥品購物網站接獲會員反映疑似個人資料外洩,根據初步了解,事件與委外電商平臺服務商的系統有關,確切原因及影響範圍仍在調查中,永信藥品的資訊系統未受到影響。
KKday聯盟行銷網站疑不慎公開商品營運數據,內部資訊控管成外界關切焦點
旅遊平臺KKday提供給合作夥伴使用的「KKpartners夥伴百科」,近日遭網友指出疑似不慎公開商品營運資訊,相關資訊不僅能從網站頁面查看,在GitHub平臺上以「kkdaypartners」為帳號名稱發布的相關專案資料中,也出現商品營運資訊,讓外界得以掌握部分商品的銷售表現及營運資訊。這起事件也引發外界對企業內部資訊控管的質疑,該公司目前尚未回覆這起事件。
N0n勒索軟體組織宣稱取得Visa、摩根大通等59家公司資料
今年9月開始活動的勒索軟體組織N0n,宣稱攻入59家企業,並竊得摩根大通、Visa、Mastercard的持卡人資料檔(profile),以及個人聯絡資訊如電子郵件地址、旅遊、機票與餐廳預約紀錄、以及大量客戶行銷活動紀錄等。Visa表示事件出於亞太地區一家第三方合作供應商,本身系統未受影響,摩根大通則回應沒有遭到網路攻擊的證據。
駭客集團UNC6783聲稱入侵資安院竊得102 GB資料,資安院:去年7月已進行資安通報
臺灣國家資通安全研究院傳出疑似資料外洩事件!資安情資業者ThreatMon揭露,地下論壇有駭客聲稱,駭客組織UNC6783入侵資安院,竊取涵蓋2024至2025年、約102GB的內部文件,並公開「資安聯防監控月報」樣本。資安院回應,去年7月已進行資安通報,目前持續監控中。不過,該月報原本就提供多個政府機關、關鍵基礎設施業者及合作資安廠商使用,尚無法據此認定資料源自資安院遭駭。
勒索軟體駭客The Gentlemen聲稱入侵Nvidia,疑為合作夥伴遭駭受到波及
GPU大廠Nvidia最近禍不單行,勒索軟體組織The Gentlemen突然將其列入其暗網資料勒索網站的受害者名單,並揚言10天後公開竊取的資料,引起全球高度關注。對此,Nvidia發言人表示,該公司正在調查一起可能影響第三方合作夥伴的事件,目前未發現Nvidia自身系統或網路受到影響的跡象,將持續監控相關情況。
■貿易百貨公司永邑委外電商服務商Cyberbiz發生資安事件,訂單資料庫遭未授權存取
■日本藥妝業者DHC因第三方行銷分析平臺被駭,外洩用戶個資1,911萬筆
■京成電鐵Skyliner訂位系統遭駭,337萬筆用戶資料可能外洩
網路安全
國家級駭客組織SilentAir鎖定臺灣等十多個國家的手機用戶,濫用電信訊號攔截簡訊與通話
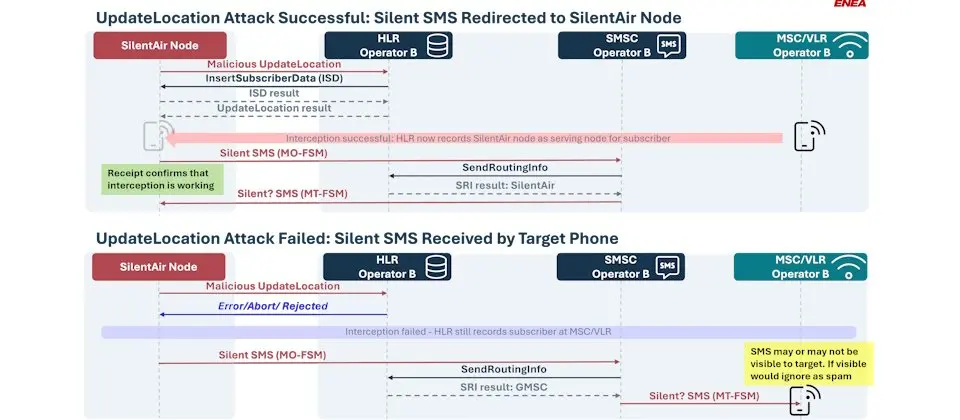
電信資安公司Enea指出,疑似與中國有關的國家級駭客組織SilentAir,長期滲透全球行動電信網路,遍布臺灣等十多個國家,試圖攔截政治人物與政府高階官員通話與簡訊,並且收集情資。SilentAir為了確認位置竄改及簡訊攔截是否成功,也大量使用不在手機顯示、也不觸發通知的Silent SMS(無聲簡訊),並將這種手法集中用於臺灣環境。
Check Point閘道設備遭PHP2Shell漏洞攻擊,駭客植入後門並透過虛擬化平臺進行資料破壞【CVE-2026-123039】

資安公司Check Point於11月12日公布與修補漏洞CVE-2026-123039,指出受此弱點影響的應用系統相當多,包含Force Firewall、Management and Log Server、Multi-Domain Security Management、Multi-Domain Log Server,以及Maestro Orchestrator,同時指出此弱點已被用於自10月底出現的攻擊,對方鎖定啟用VPN服務Mobile Access入口網站的Check Point Security Gateway,先用PHP2Shell入侵建立初期存取管道,再用CVE-2026-123039提權,部署Webshell與後門。美國CISA也已將此漏洞加入KEV名單。
Apache修補網頁伺服器HTTP/2模組的重大漏洞,64%雲端環境恐曝險
Apache軟體基金會本週發布Apache HTTP Server 2.4.71,修補3個漏洞,其中最受到關注的部分,是存在於HTTP/2模組mod_http2中的重大漏洞CVE-2026-119618,影響2.4.55至2.4.70版Apache HTTP Server,以及2.0.8至2.0.42版mod_h2元件,資安公司Wiz估計,全球有64%雲端環境可能曝露於相關風險。
兆勤科技防火牆整合Bitdefender端點安全資訊,2027年將擴大跨平臺防禦協作
臺灣廠商兆勤科技(Zyxel Networks)宣布與端點安全廠商Bitdefender合作,Zyxel防火牆USG FLEX H系列原生整合該公司企業級資安平臺Bitdefender GravityZone,現在採用Zyxel防火牆USG FLEX H系列的企業,可更快檢視端點安全系統是否存在授權過期、設備老舊、防護出現缺口等問題。
Tor匿名網路傳出遭DDoS攻擊,攻擊者透過大量建立通訊電路(circuit)方式造成中繼節點負載過重,已影響多數中繼節點營運者。Tor Project團隊緊急發布0.4.9.17安全更新,修補IPv6用戶端計數方式的漏洞,並呼籲中繼節點營運者儘速升級。此外,Tor Project因目錄權威節點bastet疑似遭入侵,已移除其金鑰;由於DDoS攻擊仍持續,團隊正評估其他防禦措施,預計近期還會推出新版。
應用程式安全
駭客利用逾4,800個遭入侵GitHub帳號,鎖定6萬個儲存庫竊取雲端憑證
資安業者Aikido揭露代號wfx-loot的大規模GitHub憑證竊取攻擊,駭客自11月10日起利用4,837個遭入侵帳號,探測逾6.1萬個程式碼儲存庫的寫入權限,至少1,835個儲存庫已執行惡意程式。攻擊者透過竄改GitHub Actions工作流程,竊取CI/CD環境中的GitHub權杖、AWS、Google Cloud及Azure憑證,以及OpenAI、Anthropic等AI服務API金鑰,惡意程式還會在執行後迅速還原修改並刪除紀錄,清除過程通常不到1分鐘,增加事後調查難度。研究人員建議企業檢查異常工作流程,並輪替可能外洩的憑證與金鑰。
中國駭客利用VMware vCenter零時差漏洞入侵,部署後門以竊取資料【CVE-2026-123890】
博通(Broadcom)揭露修補5個漏洞,其中以VMware vCenter重大身分驗證繞過漏洞CVE-2026-123890最值得關注。通報漏洞的Google威脅情報團隊(GTIG)與Mandiant指出,這項漏洞是在調查中國駭客組織Armory Castle(原稱UNC5221)的網路間諜活動時發現,是一起零時差漏洞攻擊。攻擊者早在9月初就已利用該漏洞,透過自製工具BoneSaw入侵vCenter、竊取內部資料庫與SAML簽章私鑰,再利用SawSnake偽造權杖、繞過MFA,並部署多款惡意軟體,進一步控制ESXi主機。
Apache Axis重大漏洞遭到利用,攻擊者藉此滲透Atlassian Confluence與N-able N-central【CVE-2026-90436】
SOAP網頁服務框架Apache Axis重大漏洞CVE-2026-90436遭駭客利用,影響Atlassian Confluence及N-able N-central。11月13日,Rapid7偵測到針對Atlassian Confluence Data Center的攻擊,N-able同日警告鎖定N-central的攻擊活動,也與此漏洞有關。
研究人員公布OpenJDK重大漏洞Java4Shell細節【Java4Shell】【CVE-2026-114938】
Oracle本週修補存在OpenJDK的重大漏洞CVE-2026-114938,通報此事的Calif.io指出,影響17.0.6版以上的OpenJDK。Calif.io將其命名為Java4Shell,並確認能在超過10款常見的Java應用程式上執行任意程式碼,包括Keycloak、Atlassian Jira、Atlassian Confluence、JFrog Artifactory、Jenkins,以及PingFederate。
Nginx緊急修補10個漏洞,其中5個恐遭遠端執行程式碼【NGINX2Root】
廣泛使用的網頁伺服器軟體Nginx緊急修補10項安全漏洞,其中5項可能讓攻擊者遠端執行程式碼。值得關注的是,通報漏洞的資安業者Xint將這5項漏洞(CVE-2026-123007、CVE-2026-123633、CVE-2026-121810、CVE-2026-123634、CVE-2026-113425)與另一項Linux核心權限提升漏洞統稱為NGINX2Root。Xint研究人員提到,他們最初在準備ZeroDay Cloud 2026活動時發現1項漏洞,幾天後,該公司的全自動掃描系統又在無人指導下找出另外4項漏洞。
Apache Roller反序列化漏洞已遭利用,開發團隊警告漏洞影響範圍涵蓋近20年的版本【CVE-2026-82384】【CVE-2026-129448】
開源部落格發布平臺Apache Roller用戶注意!9月修補的重大漏洞CVE-2026-82384(CVE-2026-129448),已遭積極利用,ASF呼籲用戶應升級至6.1.6以上版本因應,而且,原本認定影響範圍只有6.1.5版,現在確認也同時存在於4.0.0至6.1.4版所有版本,換言之,該漏洞的影響範圍長達近20年之久。
微軟Agent Framework套件遭植入惡意程式,鎖定Azure及CI/CD環境憑證
微軟AI代理開發框架Microsoft Agent Framework的Python套件遭供應鏈攻擊,資安業者Wiz指出,攻擊者於11月17日在PyPI發布兩個惡意版本1.26.1及1.26.2,利用Python啟動時自動處理.pth檔案的機制,執行憑證竊取程式。惡意程式會搜尋環境變數、開發工具憑證及Azure受控識別存取權杖,並竊取GitHub Actions的OIDC權杖,藉此取得Azure環境存取權限。即使應用程式未使用框架功能,只要安裝惡意版本並啟動Python就可能受害。兩個惡意版本已從PyPI移除,Wiz建議企業檢查開發環境、容器映像及CI/CD紀錄,並輪替可能外洩的憑證。
德國研究揭露AI開發平臺Lovable用戶開發的應用程式,有不少存在資料庫權限設定不當問題
Vibe Coding雖夯,但基本資安風險防護不容忽視,近日,德國應用程式安全業者Crissy Field與當地媒體合作,進行一項研究並提出警告,指出以Lovable專案開發的部分應用程式存在資料存取控制問題,讓未登入的外部人士也能讀取原本不應公開的資料。研究團隊另提醒,Lovable專案與資料庫的整合均採用重複的模式,攻擊者可能更容易找出多個應用程式的類似權限設定缺失。
Optimizely供應鏈攻擊波及BBC、GitLab、IKEA等178個組織網站,匯豐臺灣也名列其中

網站體驗優化服務業者Optimizely供應鏈攻擊事件引發全球關注,全球20種產業的178個組織網站受波及,被植入惡意JavaScript,受影響企業網站包含BBC、CNN、Zoom、IKEA、GitLab、Bitly、Salesforce、Equifax等,匯豐銀行在多個國家的網站也列入受影響名單,其中包括臺灣匯豐銀行官網,導致期間瀏覽這些受影響網站的訪客,其瀏覽器也會載入並執行惡意程式碼。
11月17日Oracle發布本月關鍵安全修補更新(CSPU),這次修補的範圍涵蓋旗下21個產品家族,總共修補640個資安漏洞,其中重大等級有57個,高風險有245個,中風險有268個,低風險有70個。從可透過網路利用且不需要通過身分驗證的漏洞數量來看,Oracle Hyperion有107個,Oracle Fusion Middleware有53個。
PostgreSQL修補52個漏洞,含存在22年的遠端程式碼執行漏洞
PostgreSQL資料庫於11月12日發布多個分支版本的安全更新,共修補52個漏洞,其中最受矚目的是存在22年的CVE-2026-6460。該漏洞源於複合型別資料變更追蹤問題,攻擊者取得資料庫帳號及建立資料庫物件的權限後,可利用型別混淆執行任意程式碼。此次更新另修補SQL注入、記憶體毀損及權限繞過等問題,使用C語言撰寫擴充套件者還須重新編譯,才能完整修補漏洞。
Red Hat Quay爆兩項重大漏洞,攻擊者恐植入不會到期的金鑰、竄改私人容器映像檔
紅帽(Red Hat)揭露容器映像檔儲存庫Quay存在兩項重大漏洞,分別為CVE-2026-123710及CVE-2026-110697,CVSS評分達9.8及9.9分。前者涉及金鑰輪替功能的權限驗證缺陷,後者則可能讓攻擊者取得其他租戶的機器人帳號及驗證權杖,對使用Quay管理容器映像檔的企業,若遭竄改的映像檔進入CI/CD部署流程,可能進一步危及應用程式及相關系統的安全。紅帽已發布多個分支版本的修補,並建議企業檢查金鑰及輪替憑證。
MongoDB於11月10日修補重大漏洞CVE-2026-118383,CVSS評分達9.5分,影響4.4至9.0等多個版本的資料庫複製集。雲端監控與資安業者Datadog研究人員指出,攻擊者無須身分驗證,即可透過特製Ping請求,在資料庫複製集切換主節點、新節點追趕資料進度時,觸發記憶體已釋放卻仍被使用(UAF)問題,導致伺服器當機。MongoDB指出,在特定條件下,還可能進一步遭利用執行任意程式碼。此漏洞影響分片叢集中的分片伺服器與設定伺服器,但不影響獨立運作的資料庫執行個體,MongoDB已發布修補版本。
Node.js修補16個漏洞,包括可能導致伺服器當機與洩漏連線資料的HTTP/2漏洞
Node.js於11月11日發布安全更新,修補16個漏洞,其中7個列為高風險。HTTP/2存在多項缺陷,包括CVE-2026-123863可能遭未經驗證的攻擊者利用,使伺服器當機;CVE-2026-123866則可能洩漏其他連線的回應資料。此外,HTTPS漏洞也可能導致TLS私鑰及其他連線資料外洩。其餘漏洞涉及記憶體與檔案資源耗盡、憑證驗證繞過及權限模型缺陷。Node.js已推出修補版本,建議使用者儘速更新。
NuGet.org新增套件上架核准機制,降低自動化憑證遭濫用風險
為降低軟體供應鏈攻擊風險,微軟為.NET套件庫NuGet.org新增暫存發布功能,讓開發團隊可先透過自動化流程上傳套件,完成安全檢查後,再由授權維護者核准公開。新機制也允許限制自動化工具只能上傳套件,即使API金鑰等憑證遭竊,攻擊者也無法直接發布惡意套件,正式發布仍須由啟用雙因素驗證的維護者核准。目前新功能已向所有套件發布者開放,可自行決定是否啟用。
■Firefox版uBlock Origin修補XSS漏洞,惡意規則可跨網站執行JavaScript
■jQuery雙版本更新修正ReDoS問題,3.x停止新增功能
■Mozilla發布Firefox 160改版,修補99個安全漏洞,涵蓋沙箱逃逸與權限提升
■Mozilla發布Firefox 160.0.1,緊急修補兩個高風險漏洞
■Zoom修補Windows版Workplace重大漏洞,未更新可能導致攻擊者遠端提升權限
端點安全
Windows零時差漏洞SignDrop曝光,微軟CLFS防護機制反遭利用提升權限【SignDrop】
資安研究人員Nightmare Eclipse於11月10日公開Windows零時差漏洞SignDrop及概念驗證程式碼,攻擊者若已取得一般使用者權限,即可利用漏洞進一步提升至SYSTEM最高權限。此漏洞涉及Windows核心元件通用記錄檔系統(CLFS),微軟原於2025年10月導入日誌驗證機制,防止CLFS處理惡意日誌檔案,但攻擊者可誘使CLFS在指定位置建立日誌驗證檔案,而新檔案會沿用原有檔案的存取權限設定,使攻擊者得以修改檔案內容,配合後續DLL載入操作提升權限。研究人員提醒停用日誌驗證雖可能避開攻擊,卻會失去原有防護,不建議企業貿然採用。
Apple調整macOS App權限管理,27.3測試版開始可限制存取範圍
隨著AI代理逐漸能自主操作檔案與應用程式,過度授權帶來的資安與隱私風險也受到關注。Apple在macOS 27.3 beta 2加入更細緻的App權限管理機制,讓使用者可限制App只能存取指定資料夾或控制特定程式,不必直接開放完整磁碟存取權限。此外,使用者也可要求App每次控制其他程式前先取得同意,系統並會顯示操作狀態提示,讓權限使用情況更透明。
身分安全
資安署揭露某機關平臺忘記帳號功能存在身分驗證漏洞,遭新增34組異常帳號
資安署近日在資通安全網路月報(115年10月)揭露一起資安事件供各機關借鏡,指出某機關平臺的忘記帳號功能存在身分驗證漏洞,導致系統誤判憑證驗證狀態,使攻擊者於未完成憑證驗證情況下,仍取得帳號維護權限,並用以新增34組異常帳號。資安署提醒,驗證失敗或發生例外時,系統仍應維持安全狀態,落實「安全失敗」(Fail Securely)原則。
駭客利用Microsoft 365當機事件發動釣魚攻擊,謊稱郵件將遭刪除誘騙點擊連結

微軟威脅情報團隊於11月13日發現,駭客利用日前Microsoft 365全球服務中斷事件,對多個產業發動釣魚攻擊。攻擊者假冒微軟服務異常通知,謊稱部分郵件因11月12日當機事故遭到暫存,要求收件者在24小時內點擊「恢復郵件」連結,否則郵件將遭刪除,部分連結會轉向非微軟網站,企圖竊取Microsoft 365帳號憑證。微軟尚未確認是否已有憑證遭竊,已透過Defender for Office 365封鎖或隔離相關郵件,並建議企業檢查郵件及連結點擊紀錄。
eMudhra憑證事故擴大,再有8張RSA中繼CA憑證遭撤銷
印度數位憑證業者eMudhra的憑證事故又有新發展。繼先前8張ECDSA中繼CA憑證因私密金鑰可從公開資訊還原而遭撤銷後,eMudhra後續調查又發現,另有8張RSA中繼CA憑證因無法證明私密金鑰移轉程序符合憑證政策要求,於11月7日遭撤銷。此次新增撤銷的8張RSA中繼CA憑證中,部分曾用於簽發TLS及程式碼簽章憑證。eMudhra表示,受影響的客戶憑證已完成更換或轉移,目前尚未發現相關金鑰遭到惡意利用的證據。
IoT/OT安全
奇偶科技示警影像監控軟體已知漏洞遭利用,Huntress揭露13家組織的設備遭挖礦攻擊【CVE-2026-7372、CVE-2026-42369、CVE-2026-42370】
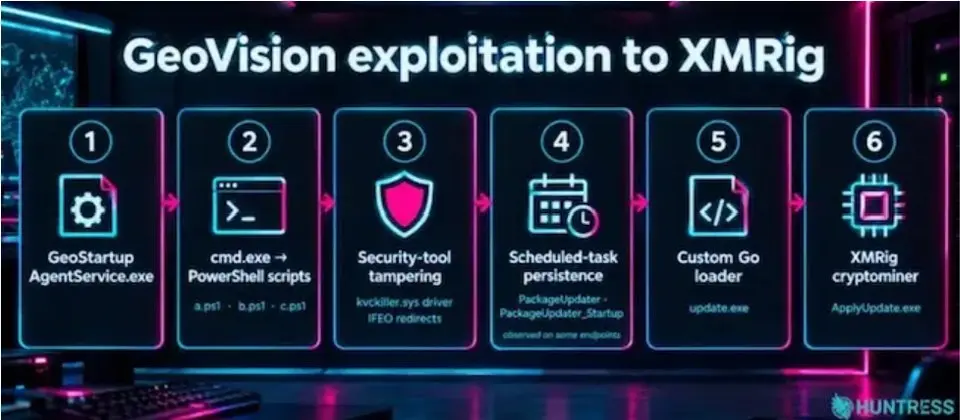
臺灣影像監控設備業者奇偶科技(GeoVision)的GV-WebCam Server已知漏洞遭到利用,最近有攻擊者鎖定啟用該功能且暴露在網際網路上的網路影像錄影系統(NVR),利用今年4月底已發布修補程式的漏洞入侵,進而部署XMRig加密貨幣挖礦程式。值得關注的是,不僅奇偶科技發布資安通告,示警已發現相關攻擊活動,並提供惡意程式清除及後續檢查等應變指引,資安業者Huntress隨後也發布調查報告,揭露近期攻擊者利用GeoVision攝影機軟體投放XMRig挖礦程式,相關攻擊活動涉及13家不同產業的組織。
Danfoss冷凍控制器傳出6個未修補漏洞,攻擊者可未經身分驗證遠端取得控制權
荷蘭資安業者Midnight Blue研究人員在Danfoss AK-SM800A冷凍控制器發現6個未修補漏洞,成因均為堆疊型緩衝區溢位,攻擊者不須通過身分驗證,即可能遠端執行程式碼並取得設備控制權。受影響範圍涵蓋5.3.2版及更早版本,最新5.4.0版韌體也未修補。漏洞目前尚未取得CVE編號,研究團隊正與廠商協調揭露。由於Strict模式也無法完全排除風險,研究人員建議業者立即移除控制器的公開網路連線,遠端維護應改用VPN或受限制的私人網路
Read the full article on www.ithome.com.tw
AI代理網攻波及臺灣十餘家企業,逾百萬份個資受影響
駭客利用中國開源工具ARTEX繞過前端介面、直攻後端API;資安院提出三項緊急應變措施,數產署要求業者落實五大個資保護行動,包含72小時內通報及通知當事人。
www.ithome.com.tw
Comments (0)
Sign in to comment