
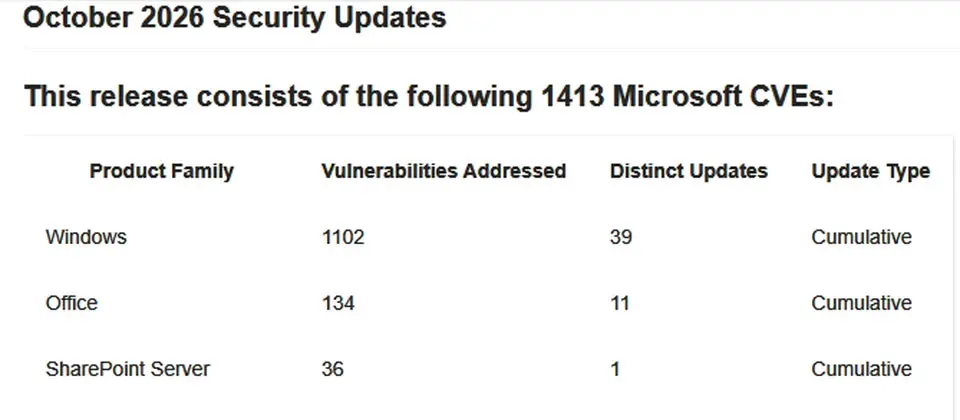
本週微軟發布10月例行更新(Patch Tuesday),破紀錄修補1,413個資安漏洞,並提及有2個零時差漏洞CVE-2026-96951、CVE-2026-108398需特別留意,這些弱點都涉及安全功能繞過,其中一個已遭到實際利用。
被用於實際攻擊的漏洞是CVE-2026-96951,此弱點存在於Windows Shell,一旦攻擊者成功利用,就有機會迴避防護機制Mark of the Web(MoTW),CVSS嚴重程度評分為8.8,危險程度列為重要(Important)等級。微軟指出,攻擊者可能會透過電子郵件或即時通訊軟體,向使用者發送專門利用漏洞的特製檔案,並遊說使用者檢視攻擊者控制的內容以達到目的。
另一個安全功能繞過漏洞CVE-2026-108398與.NET Framework有關,能被用於繞過防護機制Windows Defender Application Control(WDAC),攻擊者有機會用來執行未經授權的應用程式,CVSS評分同為8.8,危險程度亦為重要等級,該漏洞在微軟修補前已被公開。通過身分驗證的攻擊者可於目標電腦置入特製的.NET元件,並註冊供受保護的處理程序載入運用。成功利用漏洞可繞過WDAC管制,並以受保護的處理程序執行任意程式碼,過程中無需使用者互動。
值得留意的是,雖然微軟指出上述兩個漏洞需特別留意,不過還有一個阻斷服務(DoS)漏洞CVE-2026-92707,也同樣在微軟修補之前就被公開。此漏洞影響MessagePack-CSharp元件,起因是.NET的記憶體序列分配與控制不當,未經授權的攻擊者可發動阻斷服務攻擊,CVSS評分為5.3。
Comments (0)
Sign in to comment