
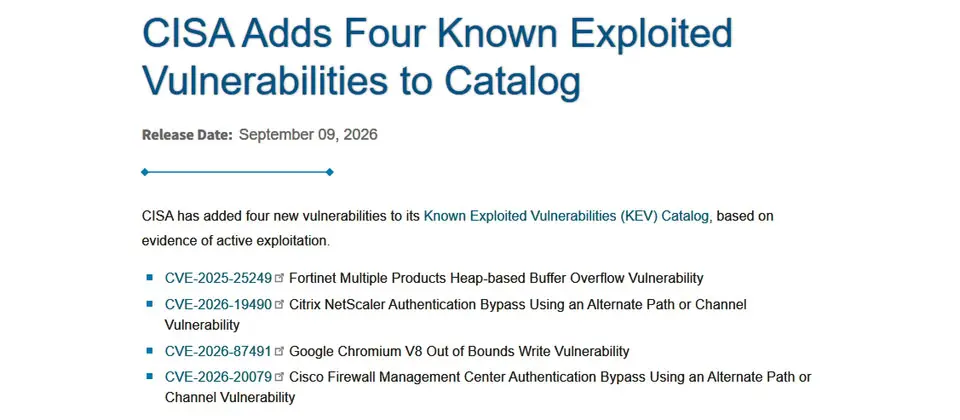
9月9日美國網路安全與基礎設施安全局(CISA)更新已遭利用的漏洞名單(KEV),其中一個被加入的是思科防火牆管理平臺Secure Firewall Management Center(FMC)漏洞CVE-2026-20079,CVSS嚴重程度評為10分,相當危險。同一天思科威脅情報團隊Talos指出,有國家級駭客團體用於攻擊活動。
其中一組駭客是UAT-12197,他們利用CVE-2026-20079部署Web shell、以Java Archive(JAR)為基礎的指令執行工具,並且外洩憑證;另一組人馬是UAT-11823,該團體同時利用CVE-2026-20079和CVE-2026-20316,植入以Netcat為基礎的反向shell與代理伺服器工具,最終部署與俄羅斯駭客Sandworm有關的惡意軟體Cyclops Blink變種;第三組人馬是UAT-11988,他們使用CVE-2026-20316登入FMC裝置,然後使用寄生攻擊(LOTL)濫用FMC內建工具,進行網路環境大規模偵察、部署隧道工具、收集憑證,並建立目標端點清單,使用勒索軟體Qilin進行檔案加密。
有鑑於上述漏洞利用的情況相當嚴重,Talos除呼籲用戶儘速套用Hotfix程式,他們也預告將於9月14日當週(即下週),會發布完整的修補及安全防護強化程式。
Comments (0)