
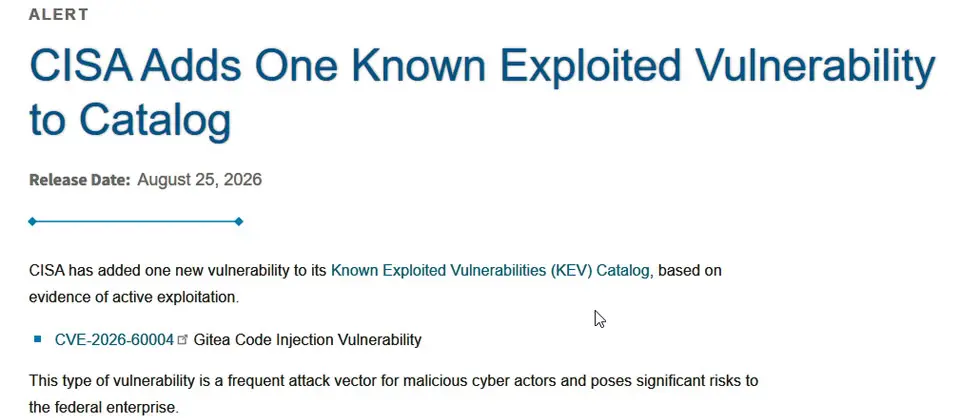
美國網路安全與基礎設施安全局(CISA)於8月25日,警告開源版本控制系統Gitea漏洞CVE-2026-60004遭到積極利用,要求聯邦機構必須在3天內完成修補,然而,有資安機構警告,全球仍有逾8,000臺Gitea主機尚未修補,而有可能成為攻擊者的目標。
Shadowserver基金會指出,他們在8月27日進行掃描,發現全球有8,393個IP位址暴露於CVE-2026-60004的風險,其中最嚴重的國家依序為中國、德國,以及美國。值得留意的是,雖然到了29日IP位址數量降為8,202個,其中有59個IP位址位於臺灣。
Comments (0)