
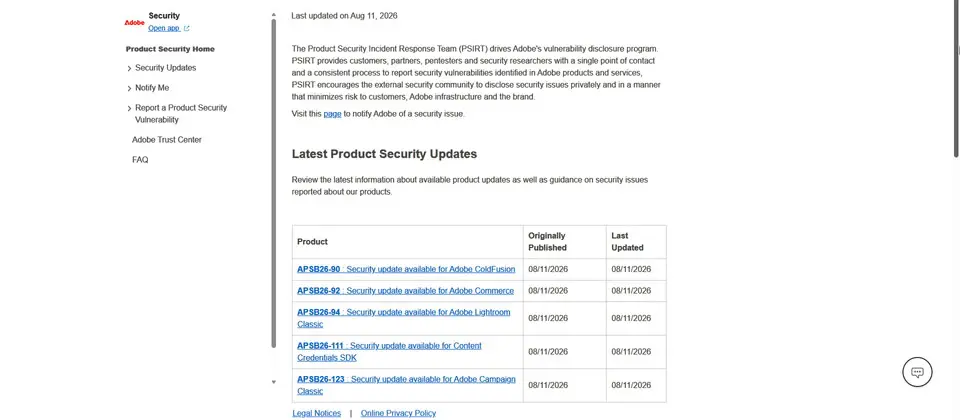
本週Adobe發布8月上半更新,修補電子商務平臺Adobe Commerce與Magento Open Source漏洞,Adobe將其修補的優先程度評為等級2(Priority 2)。這次Adobe一共修補7個漏洞,其中5個是重大等級,根據CVSS評分,最嚴重的是分數為9.1的CVE-2026-71362,現在傳出該漏洞出現遭到利用的跡象。
8月11日資安公司Sansec警告,他們已偵測到利用CVE-2026-71362的活動,並進行阻擋。這個弱點Adobe在美國國家弱點資料庫(NVD)登記的資料中,指出為授權不正確造成的權限提升漏洞,攻擊者可用於存取敏感資源,而且利用過程無須使用者互動。Sansec分析修補程式程式碼,指出該漏洞可讓攻擊者將網站客戶的連線階段(session)內容,切換到另一個客戶的帳號,使得攻擊者不僅能存取受害帳號,還能取得客戶私人資料。利用該漏洞不需事先掌握現有帳號,也不需要管理員權限。
Comments (0)