
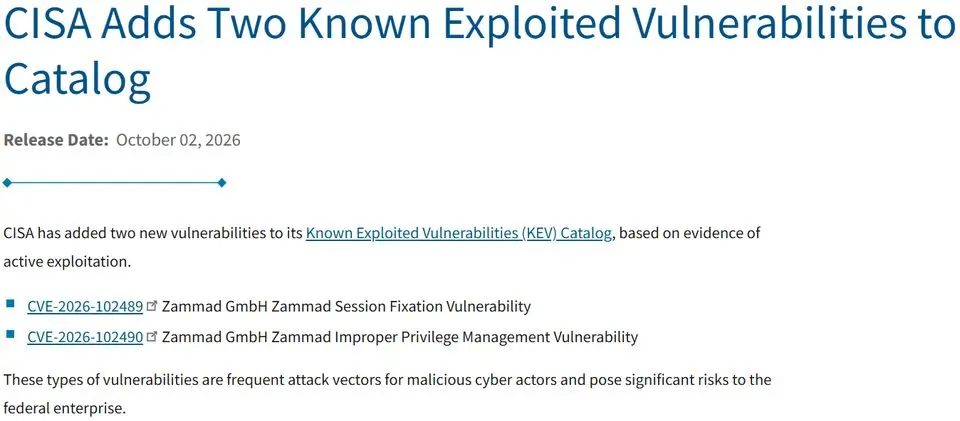
10月2日美國網路與基礎設施安全局(CISA)更新已遭利用漏洞名單(KEV),增列開源IT服務與客服系統Zammad漏洞CVE-2026-102489與CVE-2026-102490,而這兩個漏洞的發現與揭露,源自於9月下旬荷蘭漏洞揭露協會(DIVD)發生的資安事故。
DIVD於9月24日首度在職場社群網站LinkedIn公開遭到入侵的消息,並指出攻擊的手法他們從未見過,初步認定這是由AI驅動的活動。DIVD啟動全面事件應變機制,封鎖基礎設施的存取管道,並通報荷蘭當局,同一天他們也將零時差漏洞通報給Zammad開發團隊。DIVD也透過專屬公告DIVD-2026-00014記錄處理過程,並指出攻擊者首次存取該協會系統發生在9月21日,他們在22日察覺惡意活動,並封鎖資料中心裡所有系統的存取管道,成立事件應變小組,並與資安廠商Merlon Security共同展開鑑識調查。
後續DIVD公布螢幕截圖顯示,攻擊者的指令碼內含大量說明,當中呈現AI代理為自己的行為辯解與進行解釋,顯然這並非人類攻擊者會留下的證據。關於攻擊者的身分,DIVD目前未發現期與目前已知的駭客有關,但無法完全排除目標式攻擊的可能性。到了9月30日DIVD正式公布此事,說明攻擊者透過兩個Zammad零時差漏洞而得逞,由於結合這些漏洞,使期能在幾秒內挾持使用者的連線、遠端執行程式碼,並將權限提升為root層級。根據目前調查結果,DIVD確認志工的使用者資料已遭到外流,其中包含電子郵件信箱與其他聯絡管道。
Comments (0)
Sign in to comment