
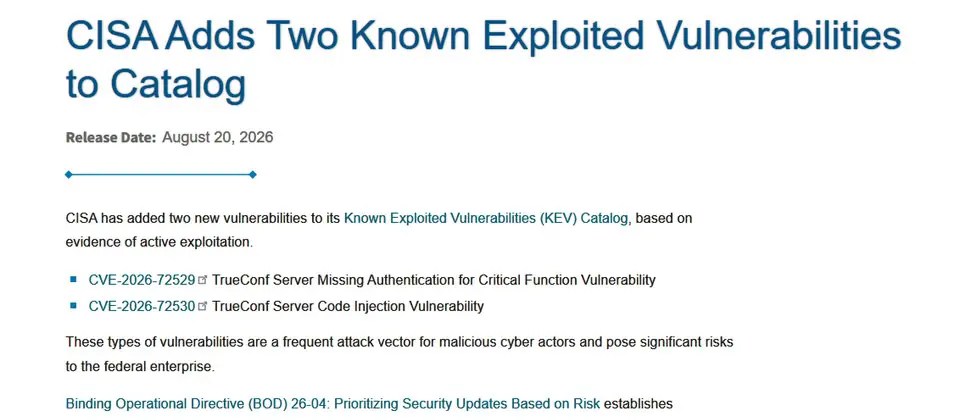
上週美國警告視訊會議系統TrueConf重大資安漏洞CVE-2026-72529、CVE-2026-72530遭積極利用,在此之前資安公司卡巴斯基發現,APT駭客組織Head Mare鎖定尚未修補的TrueConf伺服器,藉此得到受害組織的初期入侵管道,然後於網路環境部署多階段惡意程式,建立長期存取能力,為後續橫向移動與竊取資料鋪路。
相關攻擊活動發生在7月,Head Mare先透過TCP 4307埠存取TrueConf伺服器,呼叫功能函式觸發CVE-2026-72529,傳送惡意指令碼並執行。由於指令碼原本應該只能在TrueConf的隔離環境運作,無法存取作業系統的功能,為了逃離隔離環境,駭客使用另一個漏洞CVE-2026-72530,而能夠以NT AUTHORITY\SYSTEM權限取得執行任意程式碼的能力,他們將特定檔案替換成Web Shell,以便遠端控制受害伺服器。
此Web Shell有幾個重要的功能,包含收集受害組織IT基礎設施的資料、取得TrueConf資料庫的特殊存取權限,以及將TrueConf用戶端程式置換為帶有後門程式PhantomCore的版本。除了PhantomCore,Head Mare還會在用戶端電腦載入另一個後門PhantomGraph。
Comments (0)