
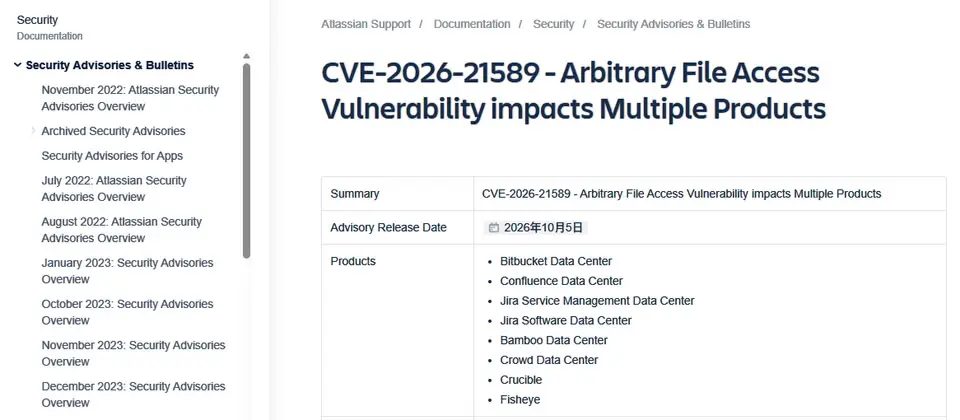
本週軟體開發廠商Atlassian公布重大漏洞CVE-2026-21589(CVSS v4.0嚴重程度評為9.3分),與過往該公司揭露的資安漏洞有所不同,該弱點同時影響旗下Bitbucket、Confluence等8套應用系統的Data Center元件,曝險範圍甚廣而受到外界關注,如今傳出有攻擊者嘗試利用的跡象。
10月7日淩晨2時資安公司Previdian提出警告,根據該公司的自主預測系統的評估,CVE-2026-21589極有可能已經開始被利用。由於當時已有公開的概念驗證程式碼(PoC),他們呼籲用戶要儘速採取行動,Previdian於3個小時後,於蜜罐陷阱首度偵測到實際的嘗試利用活動,該公司也公布部分來源IP位址:38.60.157[.]86、146.70.187[.]234,以及159.26.119[.]225。相關攻擊活動已不斷擴大,截至目前為止該公司偵測到158次嘗試利用活動,攻擊者利用26個IP位址,從8個國家發動攻擊。
由於在Previdian警告不久之前,威脅情報公司watchTowr才揭露CVE-2026-21589細節,說明攻擊者如何用來在Bitbucket、Confluence等系統得到管理員等級的存取權限,並提供概念驗證程式碼,因此Previdian認為,watchTowr公布的資料已足夠讓攻擊者尋找存在弱點的執行個體(instance),他們向資安新聞網站Bleeping Computer透露,他們在watchTowr公開概念驗證程式碼兩小時內偵測到嘗試利用活動;watchTowr也向另一家資安新聞網站The Hacker News表示,他們觀察到該漏洞遭到積極利用的情況。
Comments (0)
Sign in to comment