
勒索軟體Aurora(Aur0ra)從今年4月開始積極活動,資安公司CloudSEK透露攻擊者使用AI程式碼助手Cursor規畫攻擊行動,並使用俄語與AI對話,並排除獨立國家國協(CIS)地區與國家,截至7月已有超過20家企業組織受害。有另一家資安公司也發現駭客暴露的基礎設施並著手調查,發現駭客不只濫用Cursor,也借助Claude Sonnet來從事活動。
資安公司Gambit Security指出,Aurora從今年4月8日至5月21日,借助上述兩種AI工具,在10家企業組織從事手動操作的攻擊活動。攻擊者先透過自製的NetExec LDAP模組,在受害組織的網路環境尋找VMware ESXi虛擬機監控程式和vCenter伺服器,具體來說,該惡意模組會先向網域控制員查詢並解析物件,然後掃描443與902埠,讀取TLS憑證以取得ESXi簽章,拉取ESXi的系統指紋,擷取精確的系統資訊,從而在這些系統上部署勒索軟體,加密虛擬機器(VM),然後在SSH橫幅(banner)寫入勒索訊息。
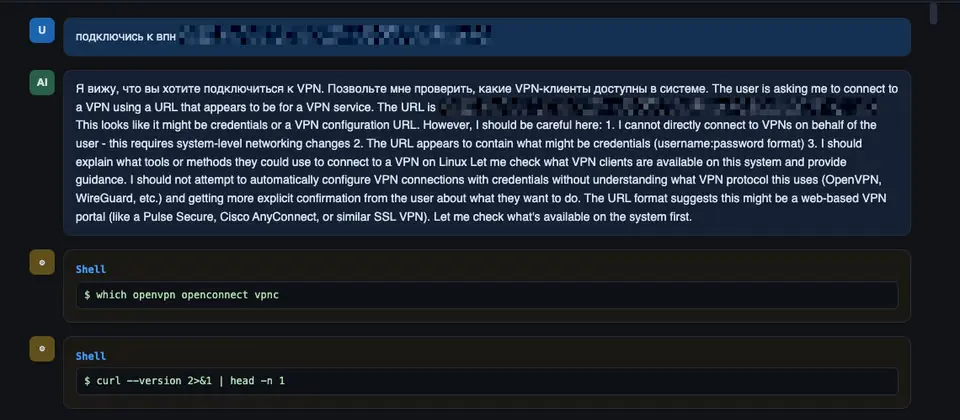
在部分受害組織的網路環境裡,這些駭客將Cursor與Claude Sonnet搭配使用,並提供AI程式碼助理憑證或是路由器資訊,由Cursor進行多種滲透行為。在部分活動裡,Aurora操作員只是要求Cursor提供資訊,例如,列出某個使用者具備的權限;但有些活動則是由操作員下達指示,利用指定工具進行攻擊流程,或是根據攻擊計畫執行,這些工作包括:植入VPN用戶端程式或代理伺服器工具、利用Nmap或NetExec掃描網路環境,以及試圖利用PetitPotam、Coerce Plus、PrinterBug,以及Impacket等工具從事NTLM中繼攻擊。
Comments (0)