
上週資安公司Proofpoint透露,他們從8月底發現使用漏洞利用工具包BlueMoon的活動,並指出至少有4組中國政府資助的駭客團體用於網路間諜活動。BlueMoon疑為借助AI的力量開發而成,串連Chrome零時差漏洞CVE-2026-85046與CVE-2026-87491,以及Windows零時差漏洞CVE-2026-85880,Proofpoint指出,該漏洞利用工具的攻擊範圍涵蓋美國、越南、新加坡,以及印尼。
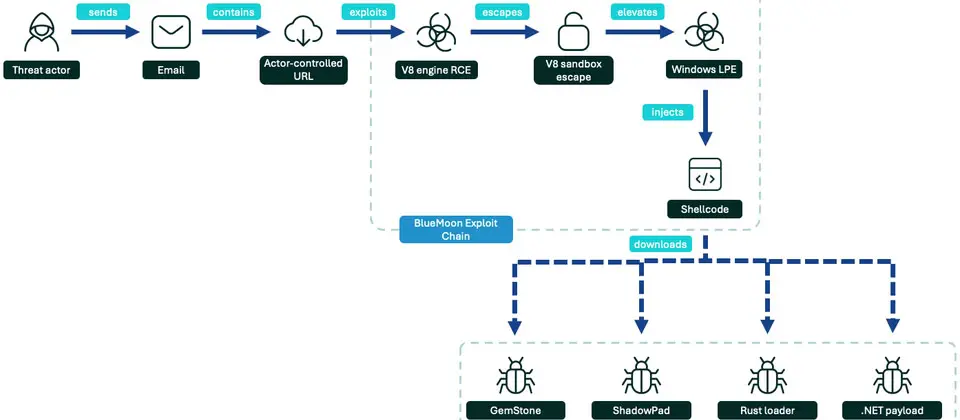
最早發現的攻擊活動出現在美國,中國駭客組織APT31(Violet Typhoon、TA412、JungleBamboo)於8月28日開始,利用BlueMoon攻擊美國非政府組織(NGO)、礦業,以及大宗商品交易公司,他們冒充多所學校的大學生,假借尋求實習機會與參與特定會議為幌子寄送釣魚信,引誘收信人點選連結,然後將其導向攻擊者控制的網域,導致瀏覽器執行BlueMoon漏洞利用鏈,最終下載msgbox.exe並執行,安裝偽裝成Google Gemini AI瀏覽助理的惡意瀏覽器延伸套件GemStone,藉此濫控瀏覽器與竊取憑證。此套件會竄改Chrome、Microsoft Edge、Brave,以及Vivaldi等以Chromium為基礎的瀏覽器組態設定,並利用研究人員公開揭露的手法,繞過瀏覽器對延伸套件的完整性檢查。
另一個中國駭客組織UNK_LateNight同樣在美國發動攻擊,他們自9月2日開始鎖定航太產業,特別是與美國國防工業體系相關的公司,假借企業之間的合作與報價請求(RFQ)為誘餌,於受害電腦植入後門程式ShadowPad;駭客組織UNK_DoubleCheck針對越南製造公司,使用外流的東南亞政府電子郵件帳號寄送釣魚信,以疫苗接種預約登記為誘餌,誘導越南製造公司人員點選連結,藉此散布Rust打造的惡意程式載入工具;駭客組織UNK_QuietRacket同時針對新加坡及印尼政府、顧問與金融機構,以大型會議為誘餌寄送釣魚信,最終透過Google DNS-over-HTTPS(DoH)與Cloudflare Worker,對受害電腦部署.NET開發的惡意軟體。
Comments (0)