
Acronis在11月初揭露名為BossAI的AI自動化攻擊系統,指出攻擊者利用12個AI代理程式鎖定臺灣、墨西哥、泰國等11個國家的數百個組織,其中臺灣緊急應變服務也是主要目標,並研判攻擊者疑似位於花蓮。今日(11月16日)法務部調查局宣布破獲駭侵消防救護系統案件,查出3名駭客涉案,其中2人已遭法院裁准羈押。
調查局破獲BossAI駭侵消防系統案,3嫌竊取OHCA資訊轉售殯葬業
Posted in
業界新聞
Show the rest Hide the rest
關於破案經過,調查局指出,偵辦殯葬業者非法取得救護資訊案件時,發現駭客自今年4月起利用AI代理程式(AI Agent)作為滲透工具,攻擊我國中央及地方消防機關系統。進一步追查後,另查出涉案駭客透過境外虛擬私人伺服器(VPS)作為跳板,架設名為「BOSSAI」的AI自動化攻擊系統,攻擊救災救護勤務派遣系統,竊取OHCA等救護救災勤務派遣資訊,再將資料販售給合作的殯葬業者,使業者得以在民眾往生後第一時間抵達現場接觸家屬、招攬殯葬業務牟利,嚴重侵害公務機密、民眾隱私及家屬權益。
調查局掌握相關情資後,運用資安專業追查,發現張姓、林姓及李姓3名駭客涉有重嫌,隨即由資安工作站報請臺灣桃園地方檢察署檢察官陳肯指揮偵辦,並與桃園市調查處、高雄市調查處、東部地區機動工作站及桃園市政府警察局中壢分局成立專案小組。專案小組動員45人次,於11月12日及13日持桃園地方法院核發的搜索票,前往張姓等3名駭客及案關人員位於花蓮縣、高雄市及桃園市的住居所,共計8處執行搜索,查扣電腦、手機等數位設備證據。
媒體也披露更多案件偵辦細節。中央社指出,涉案駭客入侵內政部消防署及桃園市消防局的救災救護資訊系統,並指出桃檢表示蘇姓業者另向二手無線電設備商購買已燒錄消防局專用頻道的無線電設備,涉嫌非法截聽救護派遣通訊;太報指出,全案起於桃園地檢署今年9月偵辦一起蘇姓殯葬業者涉嫌詐欺案件,檢方發現蘇男取得事故資訊的來源異常,進一步追查才揭露駭客入侵消防系統的情事;鏡週刊則報導,涉案殯葬業者以包月方式購買救護資訊,依地區不同,每月支付10多萬元費用,藉此掌握即時救護派遣情報。
事實上,殯葬業者非法取得消防救護派遣資訊並非首次,調查局在2025年7月便曾破獲類似情事,此次案件主要差異在於,犯嫌利用AI代理程式協助執行網路攻擊,突顯不肖分子發動攻擊的技術門檻正持續降低。
Read the full article on www.ithome.com.tw
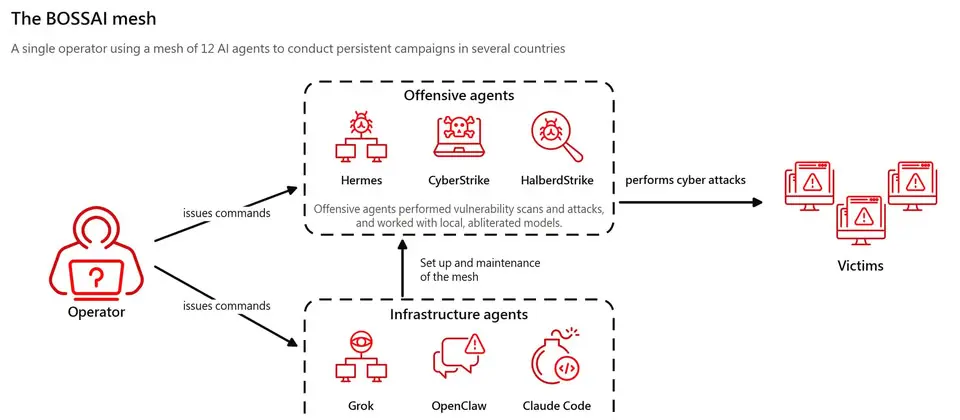
AI自動化攻擊系統BossAI鎖定臺灣緊急應變服務
Acronis揭露名為BossAI的AI自動化攻擊系統,攻擊者串連AI技術與自動化工具,透過12個AI代理鎖定11個國家發動攻擊,其中臺灣的緊急應變服務是主要目標
www.ithome.com.tw
Comments (0)
Sign in to comment