
資安業者Check Point Research揭露ChatGPT跨帳號資料隔離問題,不同帳號使用的程式碼執行沙箱,可透過共用內部服務交換資料。攻擊者要是先把惡意提示帶入受害者對話,便能利用通道下達隱藏工作,借用受害者ChatGPT可存取的資料與連接App權限。研究人員成功測試讀取受害者Gmail郵件,再把內容送回攻擊者帳號。
研究中的ChatGPT程式碼執行環境採用彼此隔離的沙箱,沙箱不能連上公開網際網路,不同帳號的沙箱不能互通,沙箱可連到內部JFrog Artifactory服務,取得Python與NPM套件。
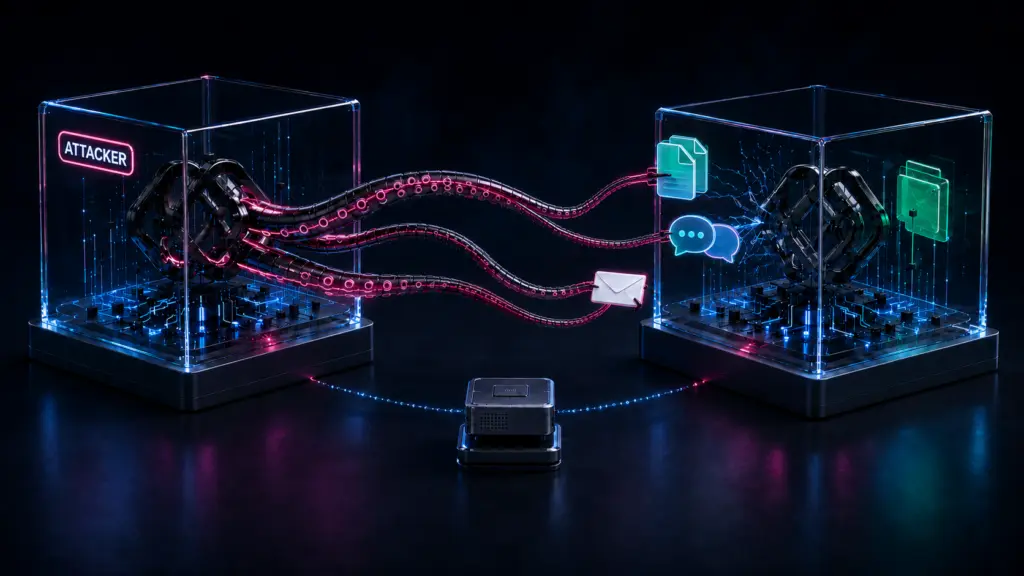
由於沙箱取得的存取權限可修改套件項目的屬性資料,不同帳號又能讀取相同內容,攻擊者因此可從一個帳號寫入資料,再由另一個帳號讀取,讓原本用於軟體套件管理的內部服務變成跨帳號資料通道。
攻擊者不能直接對任意ChatGPT帳號發動攻擊,惡意提示必須先進入受害者對話,來源包括使用者貼入的內容、共享ChatGPT對話或自訂GPT設定。受害者送出一般訊息後,ChatGPT可依照惡意提示取得攻擊者留下的工作,使用受害者ChatGPT工作階段可用的工具、資料與連接App權限執行工作,再經跨帳號通道把結果送回攻擊者帳號。
研究人員的測試讓ChatGPT一面回答受害者提出的一般問題,一面讀取受害者已連接的Gmail,郵件讀取結果沒有出現在正常回答,畫面僅留下ChatGPT曾存取Gmail的標示。跨帳號通道也能洩漏受影響對話與程式碼執行環境可取得的對話紀錄與檔案,連接App的資料範圍取決於受害者ChatGPT工作階段可用的資料、工具與權限。
跨帳號通道利用的是ChatGPT內部共享服務,而非沙箱直接連上網際網路,所以也不需要不同沙箱直接建立網路連線。隔離問題來自多個帳號共用可修改的內部狀態。
Check Point完成報告時,相關跨帳號通道已無法使用,OpenAI確認研究涉及的Artifactory執行個體已停用。
Comments (0)