
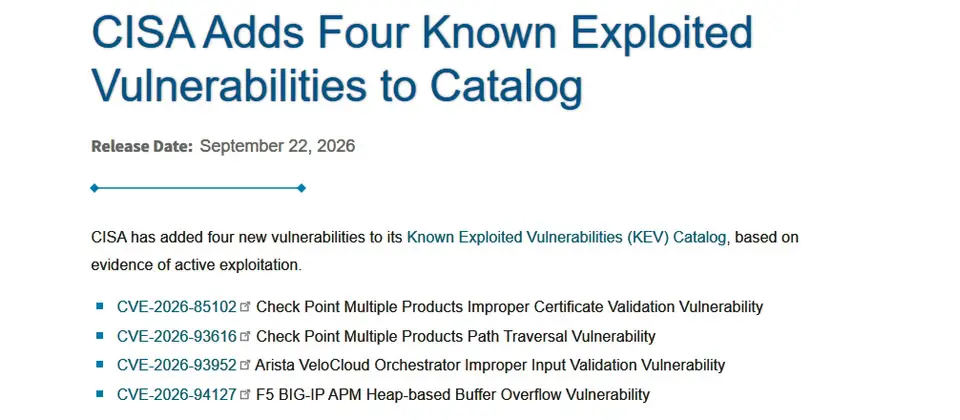
美國網路安全與基礎設施安全局(CISA)於9月22日表示,已掌握4個重大漏洞遭積極利用的情況,其中有兩個漏洞CVE-2026-85102、CVE-2026-93616存在於Check Point系統而受到關注。同一天Check Point發布警訊,表示兩個漏洞被用於不同的攻擊活動,呼籲客戶根據指引採取行動。
其中的零時差漏洞CVE-2026-93616利用活動發生時間較早,Check Point觀察到在7月23日出現少數的精準攻擊事件。該公司也發布公告說明該弱點影響範圍,此為結合路徑遍歷與檔案上傳兩種類型的漏洞,未經身分驗證的攻擊者可上傳並執行任意指令碼,CVSS嚴重程度評分為9.8,影響資安管理伺服器、多網域資安管理伺服器、事件記錄伺服器、多網域事件記錄伺服器,以及SmartEvent。該弱點不影響Smart-1 Cloud、Check Point防火牆設備,以及Spark防火牆。
另一個漏洞CVE-2026-85102遭到利用的情況,是發生在該公司發布修補程式之後。Check Point從9月12日開始,看到針對Spark用戶的漏洞利用嘗試,攻擊者透過匿名化基礎設施,包括VPN服務與代理伺服器來發動攻擊。
Comments (0)
Sign in to comment