
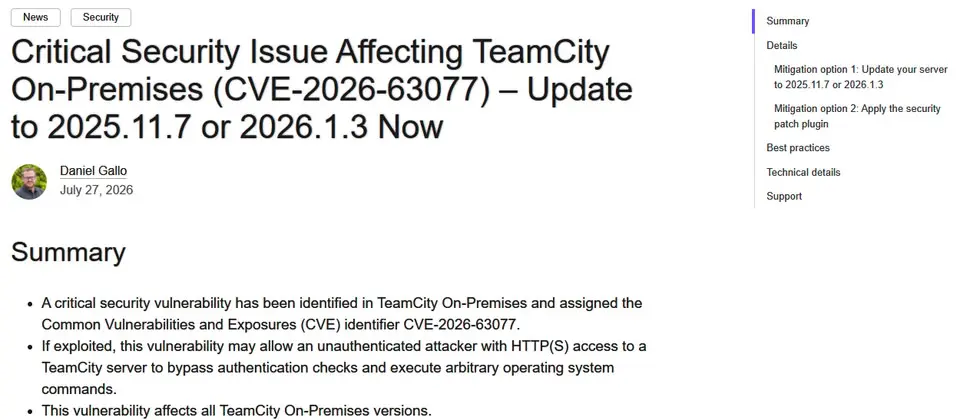
開發工具供應商JetBrains於7月底,修補CI/CD平臺TeamCity重大等級的資安漏洞CVE-2026-63077(CVSS嚴重程度評為9.8分),一週後美國網路安全與基礎設施安全局(CISA)警告已遭到利用,本週有其他國家發生攻擊活動。
8月24日澳洲網路安全中心(ACSC)發布公告,他們已掌握當地TeamCity遭遇CVE-2026-63077漏洞積極利用的活動,由於該弱點能讓未經身分驗證的攻擊者以HTTP或HTTPS存取伺服器,並繞過身分驗證流程,然後執行任何作業系統指令,ACSC呼籲企業組織應儘速採取行動,檢查網路環境是否存在尚未修補的TeamCity伺服器,並根據JetBrains於8月7日公布的指引採取行動。若是TeamCity由第三方代管,企業應聯繫MSP或是IT服務供應商,確認是否完成修補,並且監控是否出現惡意活動。
Comments (0)