
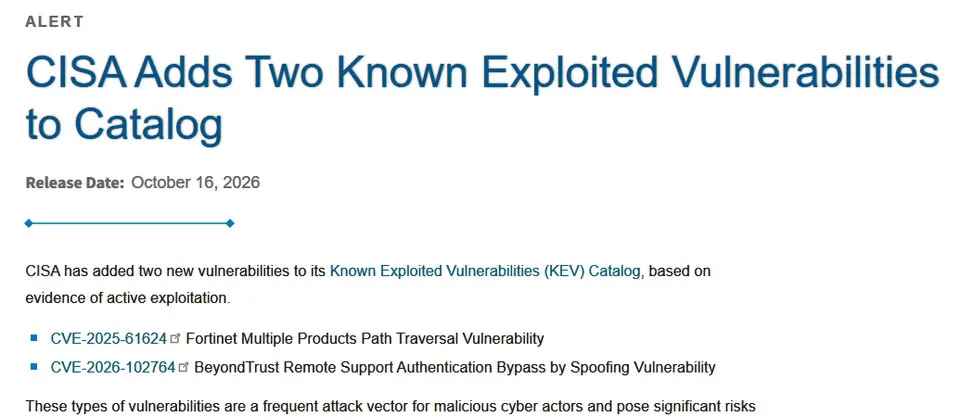
10月16日美國網路安全暨基礎設施安全局(CISA)更新已遭利用漏洞名單(KEV),納入Fortinet漏洞CVE-2025-61624、BeyondTrust漏洞CVE-2026-102764,其中在公布之前就遭到利用的零時差漏洞CVE-2026-102764,格外引起關注。對此,CISA除了將其列入KEV之外,同一天也特別針對BeyondTrust Remote Support(RS)用戶提出警告,由於攻擊者已在實際環境中利用,藉此取得初始存取權限,進一步建立持續性存取管道、提升權限並在內部網路橫向移動,呼籲要儘速採取行動。
CISA敦促自行架設的RS用戶,應根據BeyondTrust發出的資安公告BT26-05內容,套用修補程式BT26-05-RS,並閱讀該公司針對駭客組織UNC5221(Armory Castle)漏洞利用活動發布的部落格文章,進一步了解漏洞的詳細資訊,採取相關的防禦措施,CISA提及其中一種措施相當重要,是限縮外部存取RS系統的管道,僅開放給必要的使用者及客戶。CISA也呼籲企業要管制管理介面的存取,只能透過受信任的網路環境來使用。
雖然BeyondTrust已為SaaS版本進行修補,但CISA強調,無論是自行架設的版本還是SaaS版本的用戶,都應該檢視系統事件記錄、特權連線階段、檔案異動,以及帳號權限變更,確認RS是否出現可疑活動,若懷疑遭到入侵,就要進行鑑識調查,尋找攻擊者活動的特徵,例如:無法確認的特權或管理員連線、不認識的指令碼檔案、事件記錄出現不尋常的斷層或是異常轉發,以及未經授權帳號、權限、連線政策變更等。
Comments (0)
Sign in to comment