
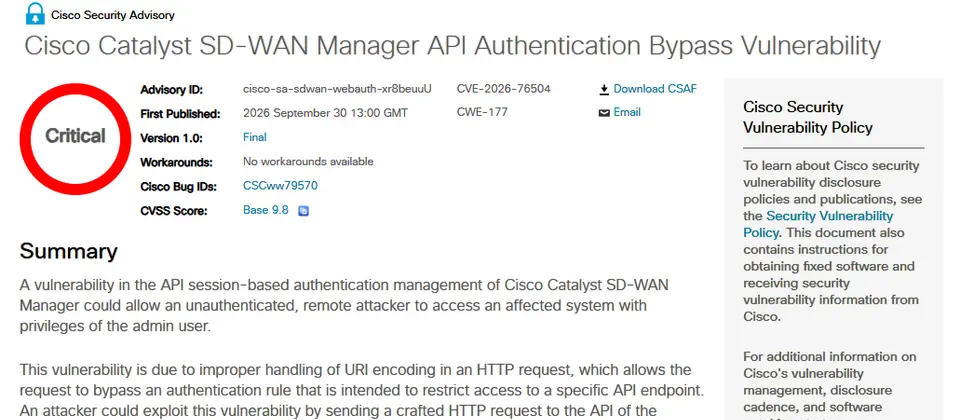
9月30日思科針對Catalyst SD-WAN Manager用戶提出警告,他們發現及修補已遭利用的重大漏洞CVE-2026-76504,用戶需儘速採取行動。同一天美國網路安全與基礎設施安全局(CISA)表示,他們已經掌握該弱點遭積極利用的證據,將其列入已遭利用的漏洞名單(KEV),聯邦機構需在10月3日前完成修補。
CVE-2026-76504源自Catalyst SD-WAN Manager對於HTTP請求裡的URI編碼處理不當,一旦攻擊者成功利用,就能以管理員權限的使用者存取API,CVSS嚴重程度評為9.8分。
Comments (0)
Sign in to comment