
上週Check Point揭露鎖定旗下資安閘道的漏洞利用活動,過程中駭客使用零時差漏洞CVE-2026-123039提升權限,後續美國網路安全與基礎設施安全局(CISA)也針對漏洞遭到利用提出警告,呼籲各界提高警覺。
CISA警告Check Point權限提升漏洞遭積極利用
Posted in
業界新聞
Show the rest Hide the rest
11月13日CISA更新已知遭利用漏洞名單(KEV),其中一個新增的漏洞就是CVE-2026-123039,聯邦機構必須在11月16日前完成修補;同一天加入的漏洞還有CVE-2026-114713,此弱點影響IRC伺服器UnrealIRCd,CISA也同樣要求聯邦機構必須在3天內完成修補。
Read the full article on www.ithome.com.tw
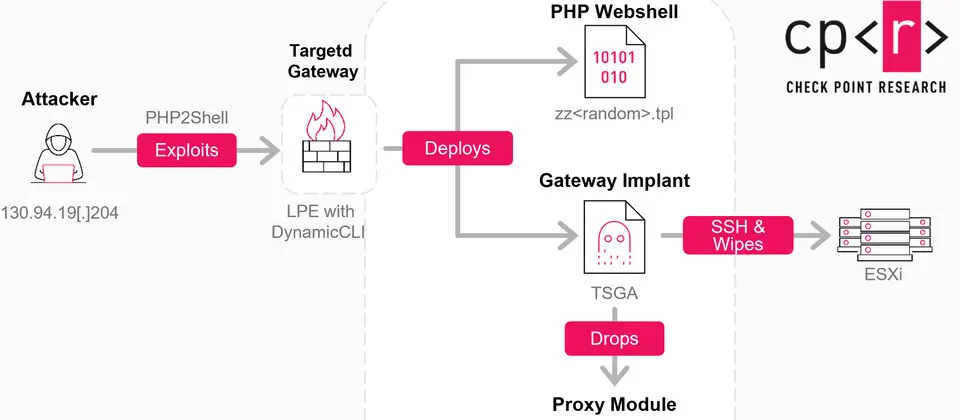
Check Point閘道設備遭PHP2Shell漏洞攻擊,駭客植入後門並透過虛擬化平臺進行資料破壞
資安公司Check Point揭露自10月底出現的攻擊活動,駭客利用PHP2Shell(CVE-2026-109618、CVE-2026-109619)入侵該廠牌的資安閘道設備,再利用CVE-2026-123039提升權限,以便進一步執行後續活動
www.ithome.com.tw
Comments (0)
Sign in to comment