
4月28日美國網路安全暨基礎設施安全局(CISA)指出,ConnectWise ScreenConnect路徑遍歷漏洞CVE-2024-1708、Windows防護機制失效漏洞CVE-2026-32202已遭到積極利用,並將這些漏洞列入已遭利用漏洞名冊(KEV),要求聯邦機構於5月12日前完成修補。
CISA警告ConnectWise ScreenConnect、Windows Shell漏洞已出現攻擊行動
Posted in
業界新聞
Show the rest Hide the rest
從漏洞的CVSS評分來看,較嚴重的是CVE-2024-1708,此漏洞於2024年2月揭露,影響23.9.7以前版本的ScreenConnect,CVSS風險評分為8.4分(滿分10分),屬高風險等級,ConnectWise發布23.9.8版予以修補。值得留意的是,ConnectWise在發布公告的隔天,就傳出有嘗試利用的跡象。
另一個漏洞CVE-2026-32202存在於Windows Shell,原因是保護機制失效,導致未經授權的攻擊者能在網路上進行偽造,CVSS風險評為4.3分,為中度風險,微軟評為重要(Important)等級。微軟於4月例行更新(Patch Tuesday)著手修補,並在27日更新公告內容,表示漏洞已遭到利用。
Read the full article on www.ithome.com.tw
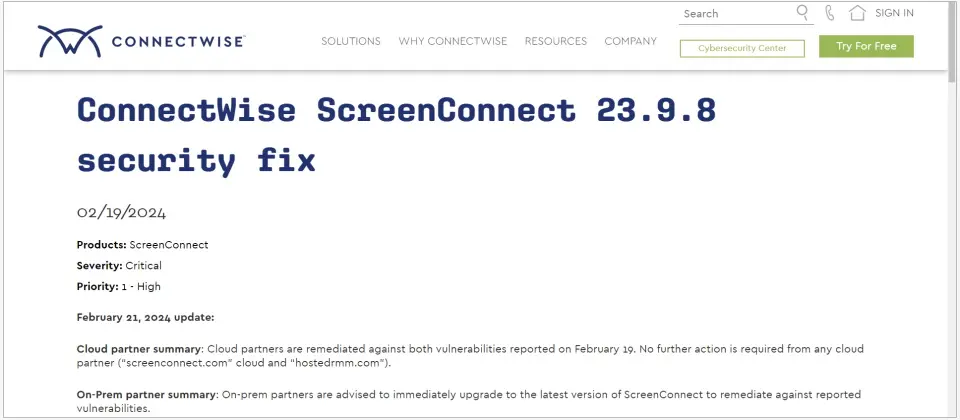
本周才公開的ConnectWise重大漏洞已遭駭客利用
遠端桌面軟體業者ConnectWise修補影響ScreenConnect 23.9.7與之前版本的CVE-2024-1709與CVE-2024-1708,目前網路上已出現利用這二項漏洞的概念性驗證攻擊程式
www.ithome.com.tw
Comments (0)
Sign in to comment