
9月10日GitLab發布社群版與企業版更新,修補CVSS嚴重程度達到滿分10分的路徑遍歷漏洞CVE-2026-85706,相隔不到一天,威脅情報公司watchTowr表示,已偵測到漏洞探測行為。隨後美國網路安全與基礎設施安全局(CISA)指出,他們已掌握該漏洞遭積極利用的證據。
9月11日CISA更新已遭利用漏洞名單(KEV),將CVE-2026-85706列入,並要求聯邦機構必須限期緊急完成修補,期限是9月14日。
9月10日GitLab發布社群版與企業版更新,修補CVSS嚴重程度達到滿分10分的路徑遍歷漏洞CVE-2026-85706,相隔不到一天,威脅情報公司watchTowr表示,已偵測到漏洞探測行為。隨後美國網路安全與基礎設施安全局(CISA)指出,他們已掌握該漏洞遭積極利用的證據。
9月11日CISA更新已遭利用漏洞名單(KEV),將CVE-2026-85706列入,並要求聯邦機構必須限期緊急完成修補,期限是9月14日。
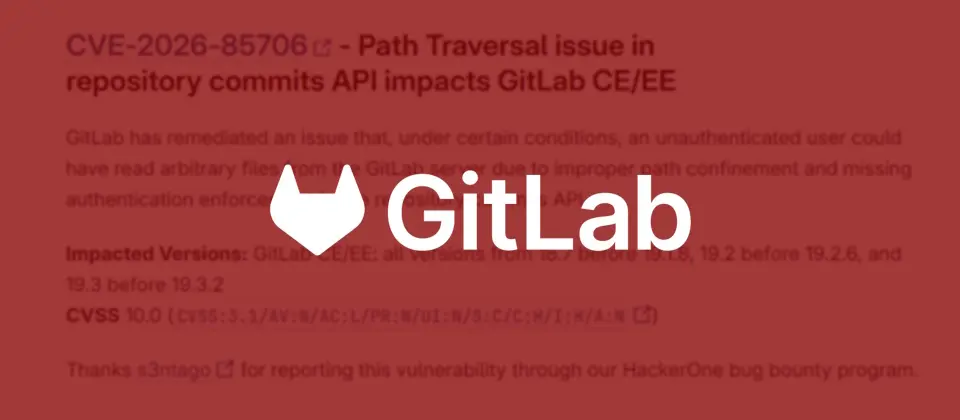
GitLab修補CVSS風險分數達10分的重大路徑穿越漏洞CVE-2026-85706,未通過身分驗證的攻擊者可能讀取伺服器上的任意檔案,漏洞公開隔天已出現探測行為
www.ithome.com.tw
Comments (0)