
Google於9月15日發布Pixel裝置本月例行更新,修補數據機元件零時差漏洞CVE-2026-58704,隔天美國網路安全與基礎設施安全局(CISA)也表示,他們已掌握該漏洞遭積極利用的證據,將其加入已遭利用的漏洞名單(KEV),聯邦機構必須在9月19日前完成修補。
CVE-2026-58704為授權不當造成的弱點,存在於行動網路數據機元件,其中一個邏輯錯誤能讓攻擊者繞過權限檢查,並以此進行權限提升。
Google於9月15日發布Pixel裝置本月例行更新,修補數據機元件零時差漏洞CVE-2026-58704,隔天美國網路安全與基礎設施安全局(CISA)也表示,他們已掌握該漏洞遭積極利用的證據,將其加入已遭利用的漏洞名單(KEV),聯邦機構必須在9月19日前完成修補。
CVE-2026-58704為授權不當造成的弱點,存在於行動網路數據機元件,其中一個邏輯錯誤能讓攻擊者繞過權限檢查,並以此進行權限提升。
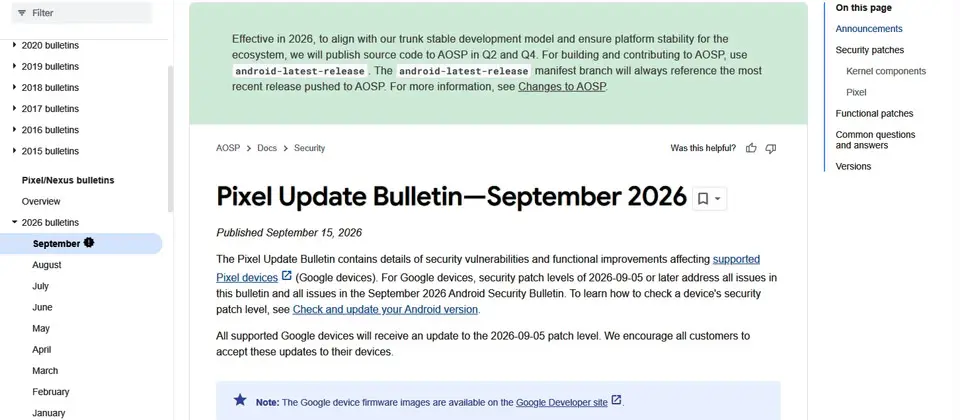
本週Google發布Pixel裝置9月份例行更新,其中存在於數據機元件的高風險權限提升漏洞CVE-2026-58704,疑似出現針對特定目標的漏洞利用活動
www.ithome.com.tw
Comments (0)