
上週波蘭電腦緊急應變團隊CERT Polska警告,郵件伺服器系統Zimbra漏洞CVE-2026-73570遭到利用,且攻擊活動仍持續進行,後續美國網路安全與基礎設施安全局(CISA)於21日表示,他們已掌握被積極利用的情況,將其加入已遭利用的漏洞名單(KEV),聯邦機構必須在24日前完成修補。
針對CVE-2026-73570,Zimbra開發團隊已於7月發布10.1.20版修補,為作業系統命令注入類型的弱點,若不處理攻擊者可用於遠端程式碼執行(RCE),CVSS嚴重程度評分為8.9。
上週波蘭電腦緊急應變團隊CERT Polska警告,郵件伺服器系統Zimbra漏洞CVE-2026-73570遭到利用,且攻擊活動仍持續進行,後續美國網路安全與基礎設施安全局(CISA)於21日表示,他們已掌握被積極利用的情況,將其加入已遭利用的漏洞名單(KEV),聯邦機構必須在24日前完成修補。
針對CVE-2026-73570,Zimbra開發團隊已於7月發布10.1.20版修補,為作業系統命令注入類型的弱點,若不處理攻擊者可用於遠端程式碼執行(RCE),CVSS嚴重程度評分為8.9。
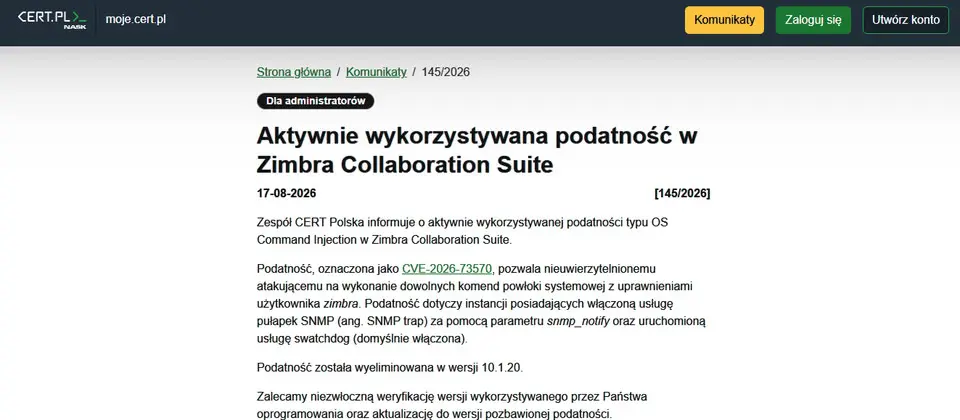
波蘭電腦緊急應變團隊CERT Polska警告,郵件伺服器系統Zimbra已知漏洞CVE-2026-73570被用於實際攻擊,且相關活動仍持續進行中
www.ithome.com.tw
Comments (0)