
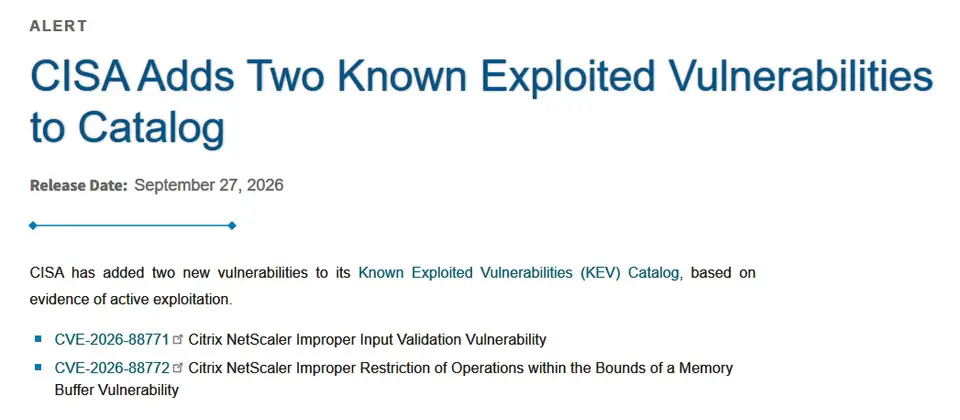
美國網路安全與基礎設施安全局(CISA)於9月27日提出警告,Citrix NetScaler重大漏洞CVE-2026-88771與CVE-2026-88772(CVSS v4.0嚴重程度評分皆為9.5)遭到積極利用,同一天Citrix發布資安更新,並指出這些弱點確實被用於實際攻擊,呼籲用戶儘速採取行動。
9月27日Citrix發布NetScaler ADC與Gateway更新14.1-73.37、13.1-64.23版,修補CVE-2026-88771至CVE-2026-88778等8個漏洞,並強調已觀察到其中的CVE-2026-88771與CVE-2026-88772被用於攻擊NetScaler系統。該公司指出,CVE-2026-88771存在於包含預設組態在內的所有NetScaler ADC與Gateway平臺,IT人員無須啟用額外功能就會存在風險;另一個遭到利用的漏洞CVE-2026-88772,則是在NetScaler設備啟用DTLS組態時出現(此功能在VPN虛擬伺服器模式預設開啟),IT人員應依照指引檢查NetScaler系統是否曝險。
另一個被評為重大等級的漏洞是CVE-2026-88773,也相當值得留意,此為HTTP請求走私類型的弱點,只要NetScaler設備啟用HTTP組態就有可能存在,CVSS v4.0評分為9.3。
Comments (0)
Sign in to comment