
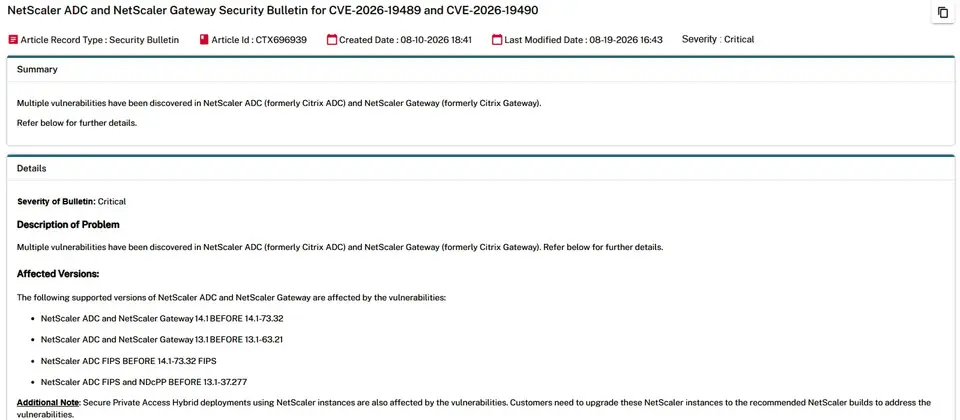
8月下旬Citrix發布NetScaler ADC與NetScaler Gateway更新,修補重大等級的身分驗證繞過漏洞CVE-2026-19490,該漏洞影響特定設定的NetScaler Gateway與AAA虛擬伺服器,CVSS v4.0嚴重性評分達9.3分,如今傳出該漏洞遭到利用的現象。
根據資安新聞網站Bleeping Computer報導,9月4日漏洞威脅情報平臺Previdian指出,在9月2日出現漏洞概念驗證程式碼(PoC)之後,他們在隔天偵測到漏洞利用活動,這些攻擊來源IP位址位於澳洲、美國和德國。雖然攻擊者是否成功入侵NetScaler系統,目前仍不得而知,不過可以確定的是攻擊者已打算嘗試利用CVE-2026-19490。該公司於3日、4日,以及7日,偵測到相關攻擊活動,攻擊來源IP位址已從先前警告的3個增為8個,這些IP位址分布在5個國家,迄今已出現17次嘗試利用活動。比利時國家網路安全協調中心(NCC-BE)也認同Previdian的發現,更新漏洞公告內容,呼籲NetScaler用戶儘速修補。
Comments (0)