
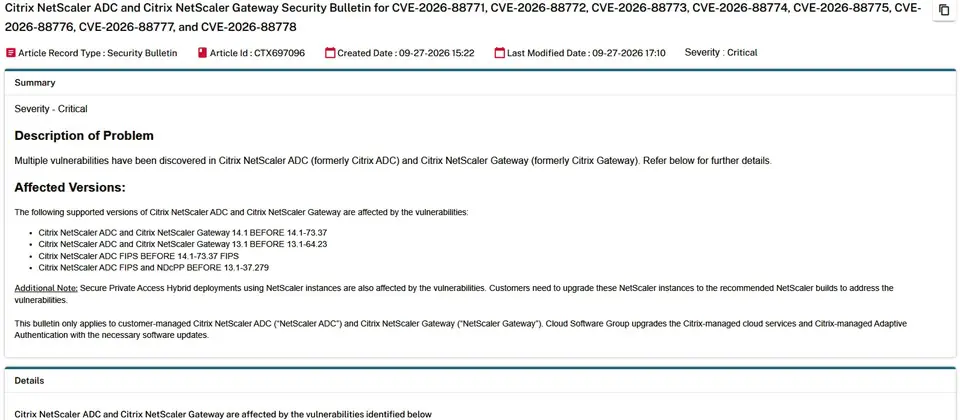
9月27日Citrix發布資安公告,修補NetScaler系統8個資安漏洞,其中的CVE-2026-88771與CVE-2026-88772已被用於實際攻擊,同一天美國網路安全與基礎設施安全局(CISA)也將其加入已遭利用的漏洞名單(KEV),要求聯邦機構緊急採取行動因應。然而,在此之前,這些弱點傳出已有攻擊活動。
這兩個弱點的利用活動曝光,最早源自一名IT人員於社群網站Reddit的貼文,他在9月26日表示接到IT服務供應商的資安團隊電話,建議立即關閉公司所有的NetScaler系統,但為何如此提出警告,該廠商並未透露進一步細節,這名IT人員在Citrix網站與其他平常會瀏覽的科技網站搜尋,並未看到相關訊息,只有在其中一個科技論壇得知,有許多系統管理員將他們對NetScaler系統關閉,不過除此之外沒有其他資訊。有其他系統管理員在此貼文回應,已有執法機關、電腦緊急應變團隊(CERT),以及國家資安機構向受影響用戶通報此事。
針對此傳聞,威脅情報公司watchTowr同一天表示,他們正著手調查多個尚未修補的NetScaler遠端程式碼執行漏洞的傳聞,並強調雖然目前掌握的細節相當稀少,但相關資訊可信度很高。後續該公司進一步透露,被利用的零時差漏洞總共有兩個,都是屬於遠端程式碼執行類型的弱點,Citrix的資安公告與修補程式預計於下週初發布。
雖然watchTowr當時沒有透露漏洞的編號,不過根據多家資安媒體的報導,watchTowr透露的零時差漏洞很顯然就是CVE-2026-88771、CVE-2026-88772,資安新聞網站Bleeping Computer指出,荷蘭國家網路安全局(NCSC-NL)傳出在Citrix發布公告前就向當地用戶警告,兩個零時差漏洞遭積極利用,有不少人公開他們收到的內容,提及NCSC-NL從一家歐洲CERT得知這些資訊,其中一個漏洞能讓攻擊者將Shellcode植入記憶體,指出這些弱點是Citrix在調查客戶環境的資安事故發現,並確認遭到積極利用的情形,NCSC-NL表示全球有多個Citrix用戶發現漏洞利用活動,不過他們不清楚攻擊規模。
Comments (0)
Sign in to comment