
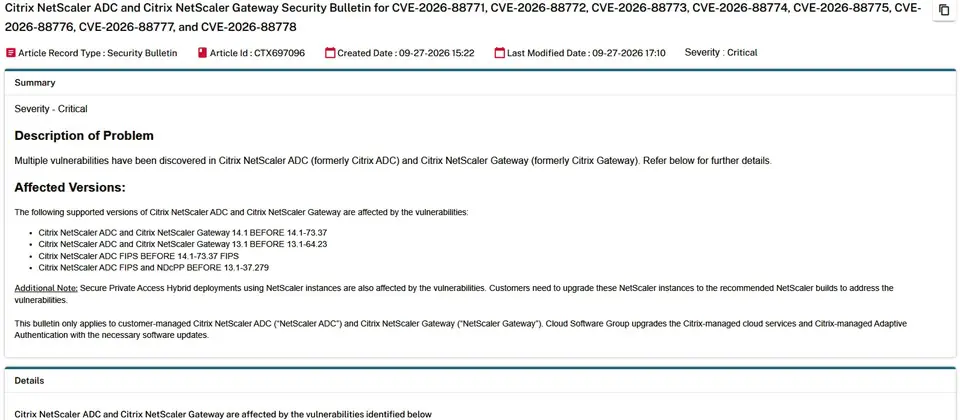
從9月底至10月上旬,Citrix為NetScaler修補一系列資安漏洞,其中重大等級的CVE-2026-88771、CVE-2026-88772,以及CVE-2026-88779已遭到利用。如今該公司再度發布緊急更新,受到外界高度關注。
10月8日Citrix公布新漏洞CVE-2026-107406,此為記憶體緩衝區溢位形成的弱點,有可能導致遠端程式碼執行(RCE)或阻斷服務(DoS),CVSS v4.0嚴重程度評為9.5分,配置為SAML服務提供者(SP)或身分驗證提供者(IdP)的NetScaler應用程式交付控制器(ADC)與閘道系統,就有可能受到影響,Citrix發布新版NetScaler修補,並透過部落格文章指出,目前尚未發現遭到利用的跡象。
Comments (0)
Sign in to comment