
今年5月網頁應用程式框架TanStack遭遇NPM套件供應鏈攻擊,OpenAI、Grafana皆透露受到波及,近日有資安公司坦承,他們的GitHub儲存庫疑似因此發生資料外洩。
9月17日資安公司CrowdSec發布部落格文章指出,該公司於16日獲報,他們持有的GitHub儲存庫於5月發生原始碼外洩,涵蓋約300個GitHub儲存庫,有超過130是公開儲存庫,用於代管開源軟體的原始碼;其餘的私有儲存庫內含SaaS主控臺原始碼、部分AWS Cloud執行環境,以及連接器與自動化工具。CrowdSec強調,這起事故只影響該公司內部,無客戶資料、帳密、使用者名稱等個資外流。
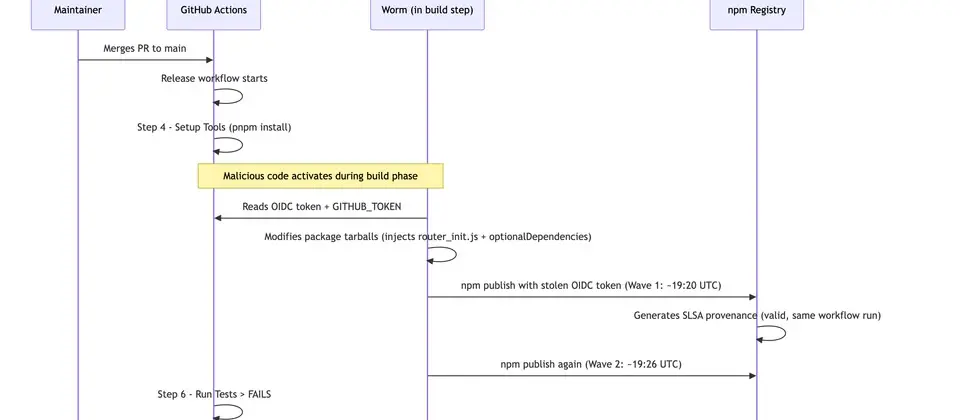
該公司指出,這些原始碼洩露的途徑,很可能就是TanStack供應鏈攻擊事故,因為他們剛好在5月曾短暫使用TanStack。雖然攻擊者洩露了專屬的原始碼,不過CrowdSec認為影響有限,因為這些原始碼只能與該公司的資料與工具互動,無法在其他情境直接利用;再者,洩露的程式碼在這4個月的時間裡,也出現顯著的差異。
Comments (0)