
臺灣網通設備廠商D-Link於9月18日發布資安公告,旗下路由器DIR-822A存在重大層級的資安漏洞CVE-2026-86296、CVE-2026-86510(CVSS嚴重程度評為10分、9.9分),我們向D-Link進一步詢問,該公司表示,DIR-822A是新加坡分公司當地的專屬機型,僅在該國銷售,因此臺灣沒有用戶受到影響。
D-Link也補充說明,新加坡分公司將為DIR-822A發布新版韌體修復上述弱點,並表示其他的DIR-822系列機型,皆已公告進入生命週期結束(EOL)階段。
臺灣網通設備廠商D-Link於9月18日發布資安公告,旗下路由器DIR-822A存在重大層級的資安漏洞CVE-2026-86296、CVE-2026-86510(CVSS嚴重程度評為10分、9.9分),我們向D-Link進一步詢問,該公司表示,DIR-822A是新加坡分公司當地的專屬機型,僅在該國銷售,因此臺灣沒有用戶受到影響。
D-Link也補充說明,新加坡分公司將為DIR-822A發布新版韌體修復上述弱點,並表示其他的DIR-822系列機型,皆已公告進入生命週期結束(EOL)階段。
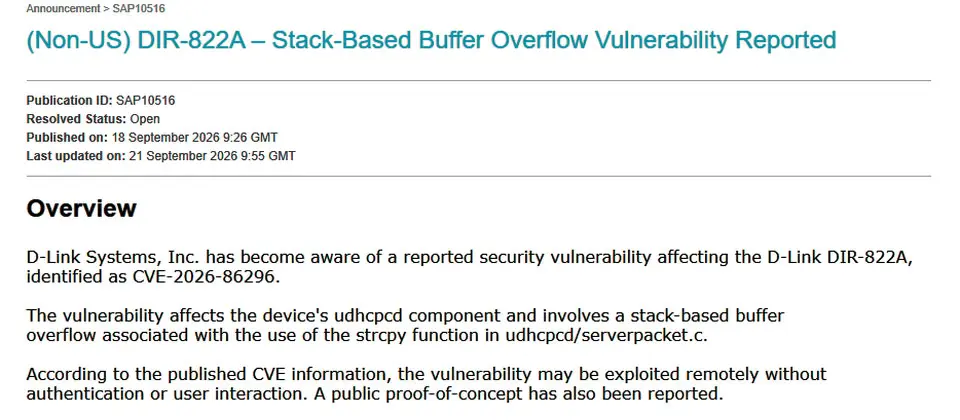
近日D-Link發布資安公告指出,他們著手調查路由器DIR-822A重大漏洞CVE-2026-86296與CVE-2026-86510,並呼籲用戶在他們完成相關調查前,應避免將路由器曝露在網際網路
www.ithome.com.tw
Comments (0)
Sign in to comment