
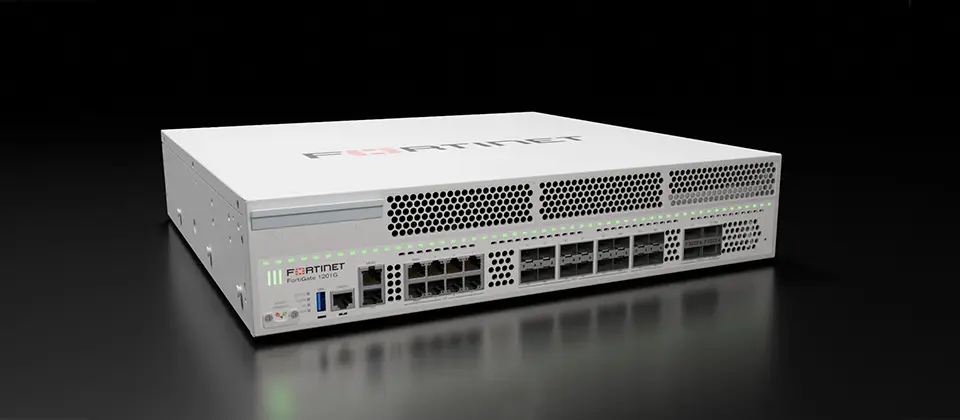
在今年的7月底,Fortinet發表G系列網路防火牆最新機型——1200G系列,這款預計於2026年第三季上市、屬於高階與資料中心等級的產品,採用Fortinet最新的FortiASIC架構(NP7與CP10),提供高效能的威脅防護(吞吐量可達到同級競品的1.8倍)、符合當代網路環境的連線規格(10 GbE、25 GbE和100 GbE)以及經由雲端服務傳遞的資安連線服務功能(安全存取服務邊緣,SASE)。
.jpg)

而在硬體層級的平臺安全性強化方面,1200G系列新增內建多種硬體安全模組(HSM)的FortiVault,能提供竄改偵測、金鑰自動銷毀(Automatic Key Zeroization)、加速密碼學處理效能,藉此保護防火牆設備的憑證與PKI金鑰,並能搭配Fortinet近期發展的獨立頻外管理模組FortiSentry,以及FortiGate系統狀態的加密記錄功能Black Box,提升整體韌性。


值得注意的是,FortiGate 1200G系列支援FortiSASE Outpost功能,可設置為本地環境的SASE存取點(POP),提供企業另一種檢查網路安全與強制實施政策的選項。
FortiSASE Outpost適合部署在使用者高度集中的區域,尤其是未設置雲端存取點(cloud POP)的地區,企業各據點的網路流量可透過部署於當地的SASE駐站存取點(on-site POP)進行路由,以便在更貼近使用者與資料的位置,執行安全檢查、政策執行及存取控制。對於涉及資料敏感或對存取延遲有嚴格要求的網路流量,可經由FortiSASE Outpost的部署,而能在企業內部控管環境的FortiGate就地處理,藉此協助降低延遲、維持應用程式效能,並降低頻寬成本。


Fortinet表示,有了FortiSASE Outpost,企業可採用Fortinet營運的POP、駐站POP或兩者並行的網路部署模式。FortiSASE介面可集中管理前兩種模式的組態、政策、監控、生命週期運作與升級作業,使企業仍能維持一致的零信任政策、能見度與防護能力,無需將不同駐站POP視為個別網路安全環境。
在FortiSASE Outpost架構下,企業也能將指定的流量、事件日誌及處理作業,保留在既定的地理區域、司法管轄區,或本身控管的IT基礎設施執行,以符合法規要求並降低連線成本,並且不影響終端使用者的體驗,企業不需為此建立單獨的網路安全架構,或改變使用者連線至應用系統的方式。

因應AI驅動的IT環境逐漸在企業普及的趨勢,FortiSASE Outpost的部署彈性也帶來很大的幫助。Fortinet表示,企業內部環境的AI代理、應用系統與連網設備之間的互動越來越頻繁,所產生的東西向流量日益增加,未必需要經由cloud POP轉送至外部網路再回傳,企業若能使用FortiGate作為高效能的本地網路環境政策執行點,即可在更接近使用者的位置檢查這類流量,進一步降低存取延遲、維持應用程式效能,對於敏感資訊的控制也能確保。

關於融合FortiGate與FortiSASE,Fortinet說明其原因在於兩者均採用相同的作業系統平臺FortiOS,可在不同據點與雲端服務環境共享控管政策、威脅情資、資安脈絡(security context)與零信任決策。此外,Fortinet在2022年4月推出、持續發展的FortiGuard AI-Powered Security Services,也能橫跨這兩種部署模式,提供即時情資與自動化防護;2025年4月整合至Fortinet安全織網平臺的FortiAI系列技術,可協助企業在多種網路部署環境中,更快調查與因應各種威脅活動,而不會增加資安營運的複雜度。

產品資訊
Fortinet FortiGate 1200G
●原廠:Fortinet
●建議售價:廠商未提供
●機型:FG-1200G與FG-1201G
●防火牆吞吐量:397 Gbps
●IPS吞吐量:54 Gbps
●次世代防火牆吞吐量:45 Gbps
●威脅防護功能全部啟用後的吞吐量:40 Gbps
●VPN吞吐量:102 Gbps
●網路埠:8個1/2.5/5/10GbE埠(RJ45,頭兩個為WAN埠)、12個10 GbE埠(SFP+)、4個1/10/25 GbE埠(SFP28)、4個40/100 GbE埠(QSFP28)、2個5 GbE埠(RJ45,FortiAnalyzer埠或管理埠)
●其他連接埠:1個USB 3.0埠
●同時連線數量:4,000萬個
●ASIC晶片:網路處理器NP7、內容處理器CP10
●作業系統:FortiOS 8.0
【註:規格與價格由廠商提供,因時有異動,正確資訊請洽廠商】
Comments (0)
Sign in to comment