
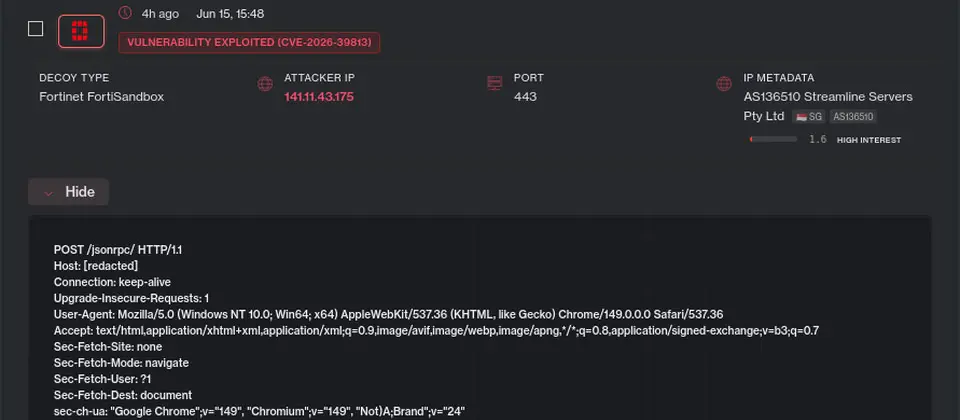
9月8日資安公司Fortinet發布一系列公告,修補旗下應用系統10個資安弱點,其中2個評為重大等級最受關注,但除此之外,該公司本次修補的沙箱系統FortiSandbox漏洞CVE-2026-26084也相當值得留意,原因是該系統幾個月前發生已知漏洞遭到利用的情形。
CVE-2026-26084與存取控制不當有關,原因是特定NAT規則可透過未通過身分驗證的管道控制,未通過身分驗證的攻擊者可透過特製的HTTP請求,存取敏感資訊,CVSS嚴重程度評分為8.9。該漏洞影響企業內部建置的FortiSandbox 4.4與5.0、雲端版FortiSandbox Cloud 5.0,以及FortiSandbox PaaS 5.0。不受影響的版本是:FortiSandbox 5.2、雲端版FortiSandbox Cloud 4.4,以及FortiSandbox PaaS 5.2。
Comments (0)