
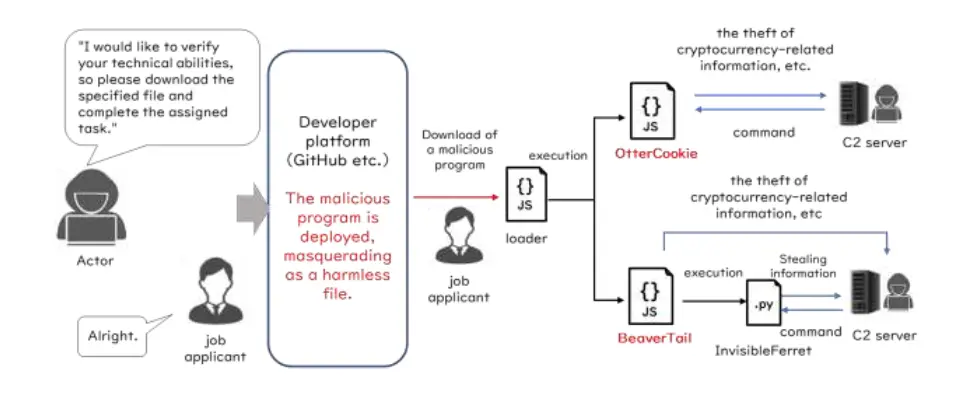
上週美、日、澳、德發布聯合公告,北韓駭客組織WaterPlum(Contagious Interview)假借提供IT工作職缺,鎖定網頁設計師、工程師,以及加密貨幣領域人士,感染超過3萬臺裝置、從逾7,000個加密貨幣錢包竊取資產與憑證,範圍橫跨全球超過100個國家。同一天有資安公司指出,他們發現相關攻擊已延伸至加密貨幣領域以外的產業。
資安公司SentinelOne揭露印度一家IT服務廠商遭駭的事故,隸屬於Lazarus集團、以經濟利益為動機的北韓駭客組織Jade Sleet(UNC4899、Pukchong、TraderTraitor),針對DevOps工程師發動攻擊,透過假求職面試與武器化Terraform專案誘導開發人員執行惡意程式,然後在他的MacBook上植入macOS後門程式FlatRoof、RoofDeck,進一步竊取雲端憑證、原始碼及瀏覽器資料,藉此入侵該IT服務廠商的環境。SentinelOne認為,這代表Jade Sleet擴大攻擊範圍,從原本加密貨幣領域延伸到一般的IT與DevOps環境。
針對後門程式的活動,SentinelOne指出兩支後門從今年3月18日就出現在筆電的儲存空間,並處於休眠狀態,直到3月29日才開始建立Beacon與C2通訊,並進行一系列的活動,但對於攻擊者如何將後門傳送到受害電腦,SentinelOne表示不清楚。
Comments (0)