
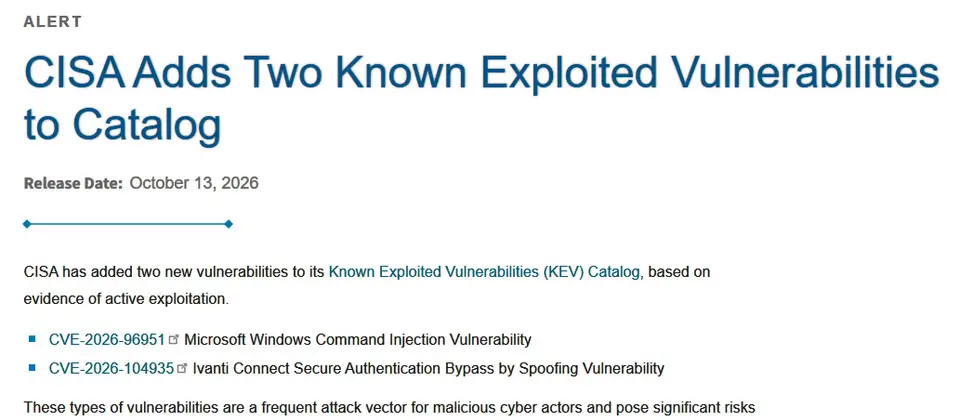
10月13日美國網路安全與基礎設施安全局(CISA)提出警告,SSL VPN系統Ivanti Connect Secure(ICS)零時差漏洞CVE-2026-104935遭積極利用,並將其新增至已遭利用的漏洞名單(KEV)。但除此之外,CISA特別針對此事發布額外公告,強調該漏洞相當危險,且攻擊活動不易發現,呼籲所有ICS用戶要儘速採取行動因應。
CISA表示已掌握有駭客組織利用CVE-2026-104935的情況,並指出雖然這是身分驗證繞過型態的漏洞,但攻擊者也能藉此在未通過身分驗證的情況下,遠端執行任意指令,以及竊取憑證及外洩資料。在CISA掌握的漏洞利用活動裡,駭客的攻擊指令是在記憶體內執行,因此CISA強調,光是使用Ivanti提供的完整性檢查工具,有可能無法偵測該漏洞被利用的證據,ICS用戶將需要透過網路環境與ICS記憶體鑑識工作,才能確認系統是否遭到入侵。
假若企業組織懷疑ICS遭到入侵,CISA建議要根據Ivanti提供的指引進行復原,先匯出組態設定並重設ICS為出廠狀態,然後透過備份恢復相關設定,並重設所有帳號的密碼、撤銷並重新簽發憑證、重設API金鑰,以及授權伺服器的憑證。
Comments (0)
Sign in to comment