
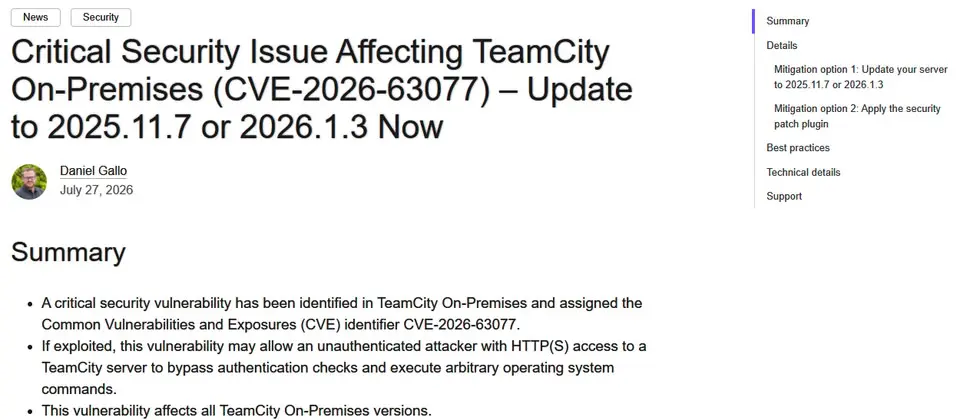
7月底JetBrains修補CI/CD平臺TeamCity重大等級的資安漏洞CVE-2026-63077,然而一個月後卻傳出,該公司採用TeamCity協調工作負載的雲端服務,竟因未修補而遭到攻擊。
JetBrains於8月28日發布公告指出,有人利用近期揭露的TeamCity重大漏洞CVE-2026-63077,入侵該公司代管的雲端運算服務Cadence, 呼籲用戶應立即撤銷或輪替所有用於該服務的憑證與機密資料,並將所有Cadence專案輸入與輸出的內容,視為疑似遭到入侵的標的。攻擊者從8月8日至24日,透過CVE-2026-63077存取受影響的Cadence伺服器,JetBrains於23日察覺該伺服器存在弱點,並於隔日將伺服器下線、廢除所有連接Cadence的存取權杖(token)。該公司也提供入侵指標(IoC),供用戶確認是否受到影響。
根據初步調查的結果,JetBrains確認攻擊者存取部分用戶的個資,並入侵了2024年的Cadence伺服器完整備份資料,從中挖掘多名AWS的身分識別與存取管理(IAM)用戶於Cadence使用的憑證及機密資料,其中部分是JetBrains員工。再者,攻擊者也存取該公司用於Cadence的AWS S3儲存桶,若是用戶授權Cadence能存取他們的儲存桶,相關憑證也可能會外流。而對於曾使用PyCharm上傳或同步專案資料的用戶,他們的資料也可能遭到攻擊者存取。
9月3日JetBrains更新公告內容,指出目前Cadence環境使用的特定儲存空間也可能曝險。雖然受影響的仍是同一批用戶,但他們曝露的資料範圍擴大,涵蓋電子郵件地址、專案原始碼,以及憑證。
Comments (0)