
近年來針對AI應用程式弱點的攻擊活動頻傳,其中一個是圖像化大型語言模型開發工具Langflow,在7月下旬傳出尚未修補的零時差漏洞CVE-2026-0770遭到利用,如今又有未被修補的漏洞被用於實際攻擊。
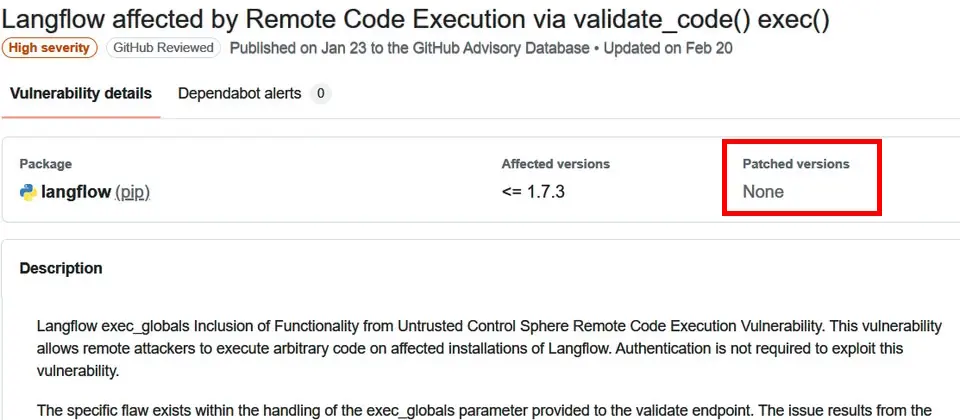
威脅情報公司VulnCheck資安研究副總裁Caitlin Condon指出,他們於8月底偵測到CVE-2026-0768遭利用的活動,此為未經身分驗證的遠端程式碼執行(RCE)漏洞,存在於Langflow自訂元件編輯器的程式碼驗證工具,CVSS嚴重程度評為9.8分。該公司在超過50個蜜罐陷阱看到嘗試利用活動,攻擊者疑似進行偵察,同時想要收集憑證,主要攻擊目標都在英國的加那利群島,攻擊流量大多來自俄羅斯。根據攻擊者查詢的環境變數,他們打算收集OpenAI API與AWS機密資料。
Condon提及,此漏洞為趨勢科技旗下的漏洞懸賞專案Zero Day Initiative(ZDI)今年初揭露,迄今尚未出現公璒的概念驗證程式碼(PoC)。值得留意的是,該漏洞目前尚未得到修補。ZDI於去年7月通報,並在今年1月公布相關資訊,並指出有鑑於漏洞的性質,唯一有效果的緩解策略,是限制與產品的互動。此問題源自Langflow驗證端點提供的程式碼參數,由於使用者提供的字串在執行Python程式碼前,未進行適當的驗證,攻擊者可利用這個漏洞以root執行程式碼。
Comments (0)