
Python資料分析工具Marimo自今年4月上旬揭露重大漏洞CVE-2026-39987,近幾個月發生多起借助AI力量的漏洞利用活動,在短時間做到人類難以手動操作達成的行為,不過仍有攻擊者採取手動操作的方式,並搭配自製工具達到機器攻擊的速度。
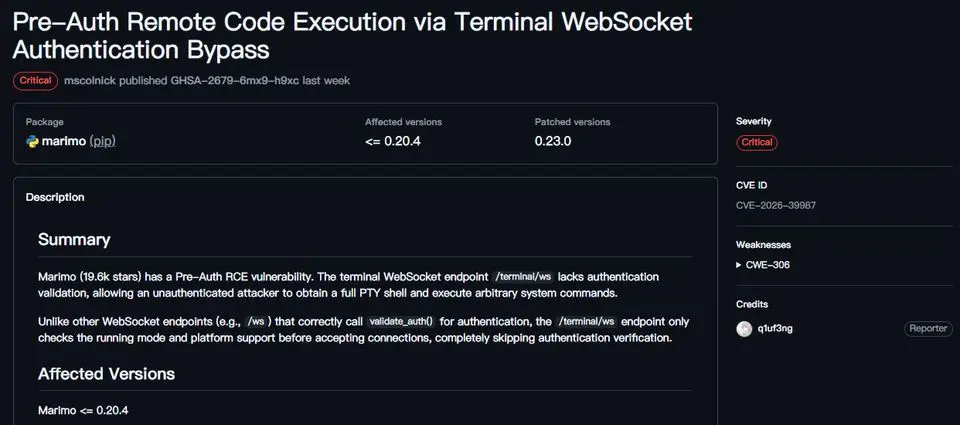
9月11日資安公司Sysdig揭露最新一波針對Marimo的攻擊活動,駭客利用CVE-2026-39987,在未經身分驗證的狀態下從WebSocket終端機得到互動式Shell,然後竊取雲端憑證並橫向移動至SSH主機,而這起活動引起Sysdig關注的地方在於,攻擊者並未使用能公開取得的攻擊工具或大型語言模型生成程式碼,而是在入侵過程中手工撰寫Python工具及除錯,照樣以機器執行的速度完成整個攻擊流程。
攻擊者在利用漏洞取得Shell後,從受害主機的環境變數與憑證檔案蒐集AWS憑證,並透過應用程式的Redis後端取得另一組憑證。接著,攻擊者使用自行撰寫的boto3指令碼呼叫AWS Secrets Manager,讀取儲存的SSH私鑰,再以該私鑰登入可由網際網路連線的堡壘(Bastion)主機。Sysdig指出,攻擊者某次重新建立WebSocket連線後,從取得憑證、讀取SSH私鑰到完成堡壘主機身分驗證,整個過程僅花費8秒。在整起活動當中,攻擊者大約進行9個小時操作,共執行超過850個互動式指令。
Comments (0)