
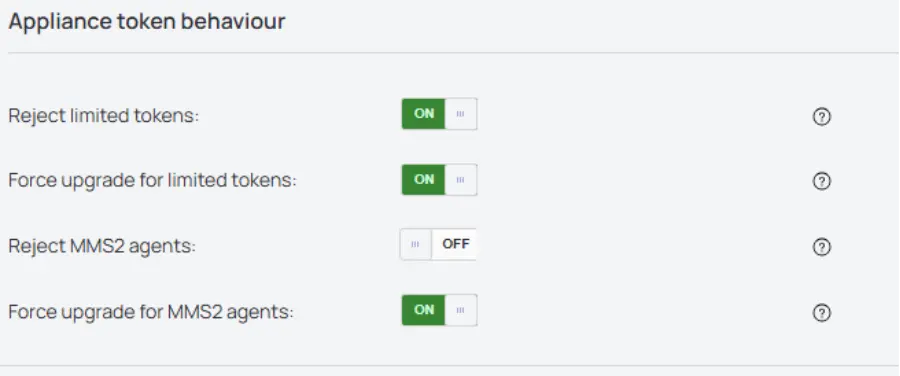
IT管理平臺供應商N-able於11月16日發布N-central 2026.4 Hotfix 3(HF3),推出重大安全更新,修補17個安全漏洞,涉及身分驗證、存取控制、檔案處理及伺服器安全等多個層面,並改善Agent與Probe連線至N-central伺服器時的身分驗證及工作階段管理機制。
N-able發布N-central重大安全更新,修補17個漏洞並強化身分驗證機制
Posted in
業界新聞
Show the rest Hide the rest
此次修補的漏洞登記為CVE-2026-129271至CVE-2026-129287,涵蓋多種安全問題。其中,CVE-2026-129272涉及MMS3設備可透過可預測的通行碼繞過身分驗證;CVE-2026-129273則是Audit Export存在Syslog注入漏洞,可能讓攻擊者以root權限執行命令。
其他漏洞還包括多個ServerMMS2及ServerMMS維護作業缺少身分驗證機制、Take Control稽核紀錄可在未經驗證的情況下遭到竄改、密碼重設回應差異可能導致使用者帳號遭枚舉,以及SIS GenericFiles存在路徑遍歷漏洞,可能進一步造成遠端程式碼執行(RCE)。
此外,N-able也修補XML外部實體(XXE)注入、伺服器端請求偽造(SSRF)、參數注入及權限檢查不足等問題,並永久封鎖Legacy API,移除允許啟用該API的組態選項。
Read the full article on www.ithome.com.tw
N-central 2026.4 HF3 Release Notes
Build Number: 2026.4.1.39 Last Updated: November 16th, 2026 N-central 2026.4 Hotfix 3 – Security Update N-central 2026.4 Hotfix 3 is a critical security update. It includes a n…
status.n-able.com
Comments (0)
Sign in to comment