
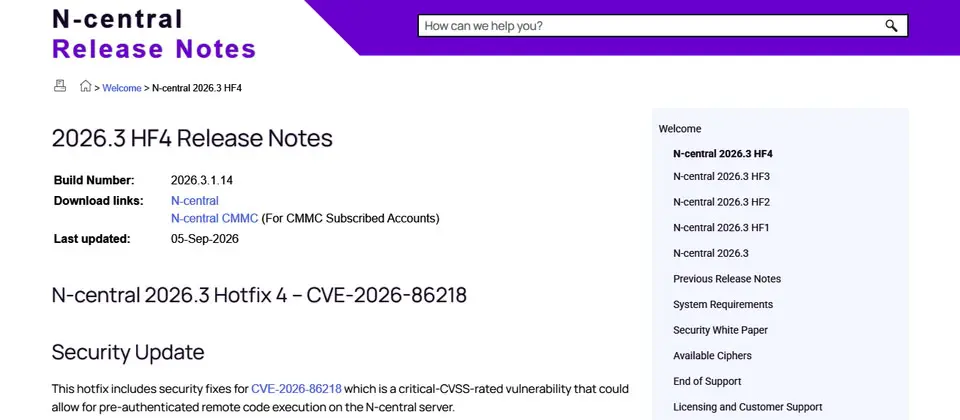
上週末N-able在一天之內發布兩次N-central更新,修補CVE-2026-86206、CVE-2026-86207,以及CVE-2026-86218(CVSS v4.0嚴重程度評分為6.9、7.7、10分),威脅情報公司Huntress提出警告,這些漏洞疑似都已遭到利用,IT人員應儘速套用最新的2026.3 Hotfix 4(2026.3.1.14)因應。
Huntress於9月5日更新部落格文章內容,指出CVE-2026-86206、CVE-2026-86207可被串連,是他們根據實際資安事故試圖還原的攻擊鏈,並強調與8月N-able修補的CVE-2026-18556與CVE-2026-18577完全不同。Huntress於9月4日調查客戶N-central遭到入侵的事故,在分析入侵的過程裡,該公司成功重建了能解釋攻擊活動的漏洞利用鏈。然而,由於受害系統留存的事件記錄資料有限,Huntress無法確定攻擊者就是使用CVE-2026-86206與CVE-2026-86207得逞,他們不排除利用其他漏洞的可能。
針對疑似利用CVE-2026-86206、CVE-2026-86207的資安事故,Huntress觀察到在建立使用者帳號的過程裡,攻擊者藉由在已知的N-able電子郵件信箱加入.invalid等非預期字串,試圖操弄帳號名稱;再者,攻擊者也嘗試探測具有特定應用系統ID的端點,藉此掌握受害組織的網路環境,以便進行後續活動。
對於另一個漏洞CVE-2026-86218遭到利用情況,Huntress指出N-able顧問Jason Murphy於Discord討論串透露風聲,他表示就在完成修補與揭露前兩個漏洞不久,有獨立研究員向N-able警示,與過往已登記CVE編號的漏洞無關的新弱點遭到實際利用。Huntress指出,Murphy明確提及CVE-2026-86218是零時差漏洞,相關的說法N-able也在服務狀態列為積極利用事件。

但為何N-able在發行公告卻又表示,他們尚未確認該漏洞是否實際遭到利用?Huntress認為,很可能與受害系統留存的事件記錄資料不足有關,他們指出,由於被入侵的伺服器事件記錄資料已經輪替,因此Huntress也無法完全確定CVE-2026-86218就是實際攻擊者使用的漏洞。
Comments (0)