
資安研究員Sean Bales近日公布N-central零時差漏洞4EverAble2Shell,有資安公司發現,在相關資料公布不久後已出現利用活動,攻擊者將其用於在N-central伺服器植入門羅幣挖礦程式。
N-central零時差漏洞4EverAble2Shell遭到利用,攻擊者試圖從事挖礦活動
Posted in
業界新聞
Show the rest Hide the rest
威脅情報公司Previdian首先提出警告,他們在世界協調時間(UTC)11月12日上午8時30分偵測到漏洞嘗試利用活動,距離研究人員公布概念驗證程式碼(PoC)不到5個小時。攻擊者的目的疑似為偵察,使用與公開PoC相同的端點與JLine類別,不過,他們並未看到用來命令注入或提升權限的惡意酬載。Previdian透露,觸發漏洞利用鏈4EverAble2Shell的入口,是其中元件Apache Axis的重大漏洞CVE-2026-90436(CVSS嚴重程度為9.8分)。
後續另一家威脅情報公司Huntback也表示偵測到來自相同IP位址的攻擊活動,駭客在21臺N-central伺服器植入門羅幣挖礦程式,這些主機由Azure、AWS、OVH、地區電信公司,以及代管服務廠商(MSP)代管,位於美國、南非、加拿大、英國、德國、法國,以及瑞典。值得留意的是,這些伺服器有19臺已套用當時最新的修補程式2026.4 HF2。
Read the full article on www.ithome.com.tw
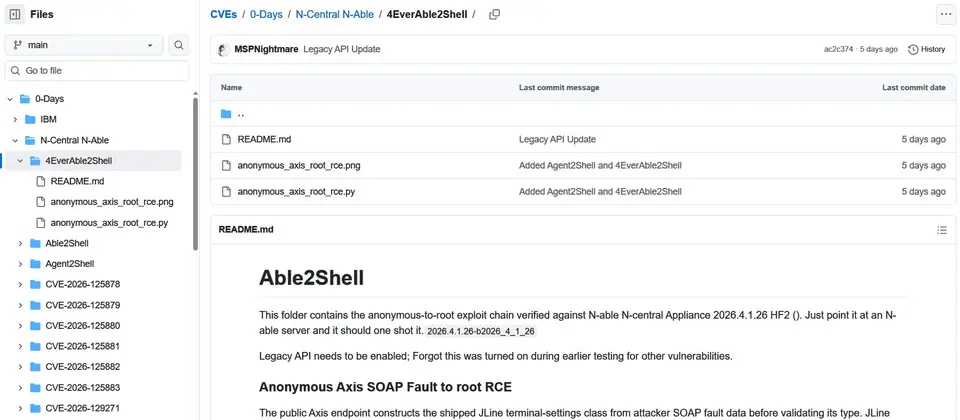
研究人員揭露N-central零時差漏洞4EverAble2Shell、Agent2Shell
在N-able緊急修補N-central零時差漏洞Able2Shell部分內容後,資安研究員Sean Bales公布兩組新漏洞4EverAble2Shell、Agent2Shell,並強調能在最新的2026.4 HF2版N-central利用
www.ithome.com.tw
Comments (0)
Sign in to comment