
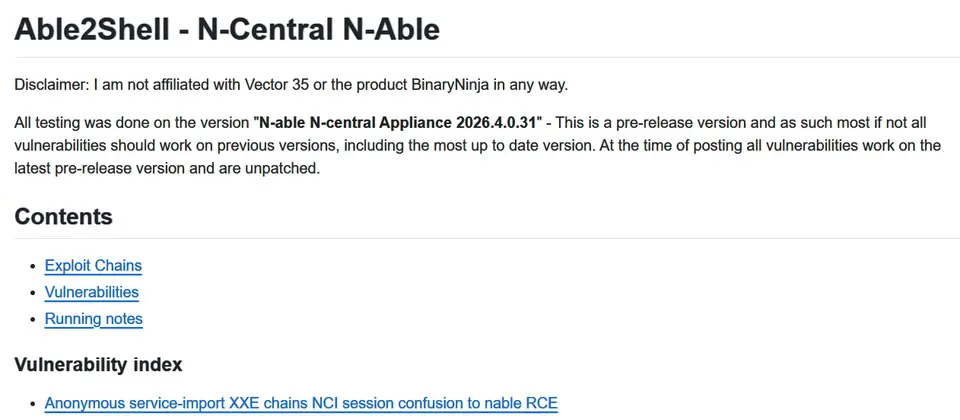
日前資安研究員Sean Bales公布33個N-central零時差漏洞Able2Shell,並指出部分可串聯形成完整攻擊鏈,導致N-able一度宣布緊急關閉全球代管的N-central服務,後續該公司發布緊急更新2026.4 HF2版修補部分弱點。然而,在上述修補程式正式推出後,該名研究人員再度發布兩組新的零時差漏洞利用鏈4EverAble2Shell、Agent2Shell,並強調能在最新版本的N-central利用,再度引起外界注意。對此,N-able表示已掌握這些弱點的揭露,並採取預防措施保護代管的N-central客戶,同時呼籲在內部環境自行建置的客戶採取相關行動因應。
研究人員揭露N-central零時差漏洞4EverAble2Shell、Agent2Shell
Posted in
業界新聞
Show the rest Hide the rest
其中,4EverAble2Shell是不需通過身分驗證的遠端程式碼執行攻擊鏈,攻擊者可利用N-central的Apache Axis元件,先以N-central的nable服務帳號執行命令,再串聯權限提升弱點取得Root權限。不過,利用該攻擊鏈必須搭配特定條件,N-central必須啟用Legacy API功能;另一組攻擊鏈Agent2Shell,則涉及N-central伺服器與Windows Agent及Probe之間的通訊機制,其中包含超過10個漏洞,以及兩條攻擊鏈,可讓未經身分驗證的攻擊者,在受管理的Windows端點執行命令,甚至取得NT AUTHORITY\SYSTEM權限。不過,攻擊者需要事先掌握N-central設備識別碼(Appliance ID),才能利用。
Read the full article on www.ithome.com.tw
N-able遭揭露逾30個零時差漏洞,緊急關閉全球N-central雲端服務,要求本地建置客戶停機
資安研究人員近日公開遠端監控與管理(RMM)平臺N-central多達33個零時差漏洞Able2Shell,涵蓋身分驗證繞過、憑證外洩,以及遠端程式碼執行等弱點。N-able隨後緊急關閉美洲、歐洲及亞太地區的代管服務,並要求本地部署客戶暫時關閉伺服器因應
www.ithome.com.tw
Comments (0)
Sign in to comment