
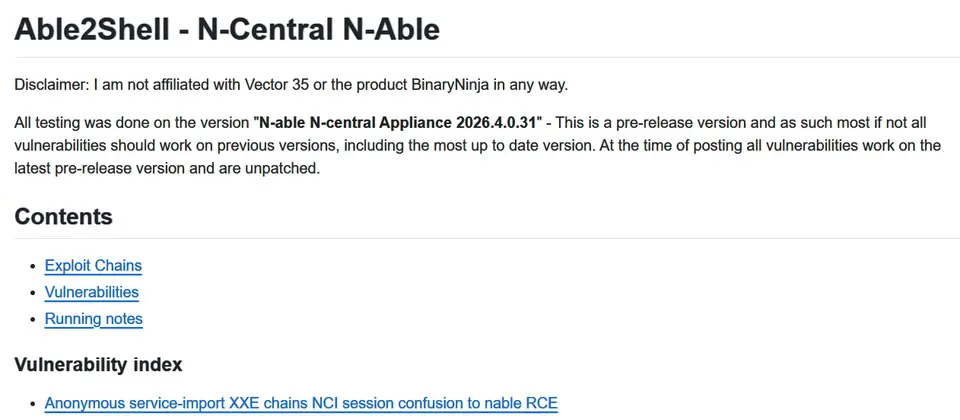
本週資安研究員Sean Bales公布33個N-central零時差漏洞(統稱為Able2Shell),N-able隨後關閉全球多個地區的代管服務,要求本地部署客戶暫時關閉伺服器因應。值得留意的是,在這些漏洞公布不久,攻擊者已嘗試用於實際攻擊。威脅情報公司watchTowr、Defused Cyber警告,他們已偵測到漏洞利用活動,watchTowr指出,他們在Able2Shell公布的當天晚上,首度在蜜罐陷阱偵測到嘗試利用漏洞的跡象,呼籲用戶稽核N-central是否遭到入侵,然後限制存取,並依照N-able提供的指引採取緩解措施。
N-central資安漏洞Able2Shell公布後出現嘗試利用活動
Posted in
業界新聞
Show the rest Hide the rest
Defused Cyber後續表示,他們在Able2Shell公布的一天之內也觀測到探測活動,攻擊者透過匿名代理伺服器工作階段,開啟及拉取設備的組態配置資料,甚至進一步在未通過身分驗證的狀態下,攻擊N-central遠端控制的端點。該公司呼籲,若是N-central仍曝露於網際網路,用戶就該立刻將其與離線。
Read the full article on www.ithome.com.tw
N-able遭揭露逾30個零時差漏洞,緊急關閉全球N-central雲端服務,要求本地建置客戶停機
資安研究人員近日公開遠端監控與管理(RMM)平臺N-central多達33個零時差漏洞Able2Shell,涵蓋身分驗證繞過、憑證外洩,以及遠端程式碼執行等弱點。N-able隨後緊急關閉美洲、歐洲及亞太地區的代管服務,並要求本地部署客戶暫時關閉伺服器因應
www.ithome.com.tw
Comments (0)
Sign in to comment