
日前netiCRM捐款管理系統服務商網絡行動科技遭駭,數十家非營利組織接連發布相關資安警訊。如今,網絡行動科技進一步釐清事件影響範圍,指出這次遭入侵的是用來管理其他伺服器的內部管理主機,並非客戶使用的netiCRM系統所在主機。該公司表示,已確認自身持有的非營利組織客戶聯絡人資料、方案與帳務資料,以及客服紀錄遭竊,但值得慶幸的是,目前未發現這些非營利組織網站的捐款人及支持者資料遭竊的跡象。
netiCRM服務商內部管理主機遭駭,暫未發現捐款人資料外洩,已將500家客戶主機納入檢查及重建範圍
Posted in
業界新聞
Show the rest Hide the rest
針對此次資安事件的影響範圍及最新處理進度,網絡行動科技執行長莊友欣11月11日進一步從三大面向提出說明:
(一)在服務影響方面,該公司目前服務500多家非營利組織,由於遭入侵的是用來管理其他主機的內部管理主機,因此已將所有客戶主機納入檢查及重建範圍。在系統重建期間,客戶網站及netiCRM服務可能暫時中斷。此外,為防範進一步攻擊,業者也強化多項防禦措施,但這些調整也影響服務的可用性及穩定性,目前仍持續調整中。
(二)在資料影響範圍方面,該公司目前確認遭竊的資料,包括其持有的客戶資料,如組織聯絡人姓名、電子郵件、服務方案與帳務資料,以及客服紀錄。不過,針對這些非營利組織網站上的捐款人及支持者資料,目前調查尚未發現遭竊跡象。
(三)在事件處理進度方面,業者已於11月10日向數位發展部通報資安事件,並完成警方報案程序。根據業者提供的客戶通報信,該公司於當日下午1時03分完成數發部資安事件通報,下午5時26分則向臺北市警察局中山分局長安東路派出所完成報案。

值得關注的是,網絡行動科技也進一步說明遭入侵主機的後續風險調查。例如,遭入侵的內部管理主機存放管理系統的程式碼、參數及資料,攻擊者仍可能利用已竊取的程式與資料,進一步攻擊客戶的網站及存在弱點的主機。因此,業者正針對遭竊程式盡快進行修正,以避免影響範圍擴大。此外,網絡行動科技發現部分攻擊來源指向客戶辦公室的IP位址,這些IP位址曾於夜間針對網絡行動科技的服務進行嘗試,目前已通知相關客戶處理。不過,該公司並未進一步說明這些IP位址涉及的攻擊行為細節。
至於其他技術層面的事件因應重點,網絡行動科技表示,目前已完成相關系統的隔離,並辨識與確認此次事件破口,並更新所有外洩密鑰。該公司也於11月10日凌晨完成neti.cc短網址服務重建,並掃描、更新所有客戶的寄信伺服器,以及更新管理帳號密碼。目前還有幾項仍在進行的工作,包括官方網站neticrm.tw的重建、尋求外部專家協助調查,以及各伺服器的異常狀況監測。
針對客戶後續應採取的措施,網絡行動科技建議,非營利組織可先透過官方網站或社群平臺,提醒捐款人與會員近期線上捐款、活動報名等服務可能暫時無法使用,並發布預防詐騙的提醒。至於是否需要向主管機關通報,則應由各組織依適用法規、內部規定及與主管機關的約定自行判斷;若有不確定之處,可洽詢主管機關或法律顧問。此外,該公司也已於官方網站持續更新資安事件說明與處理進度。
Read the full article on www.ithome.com.tw
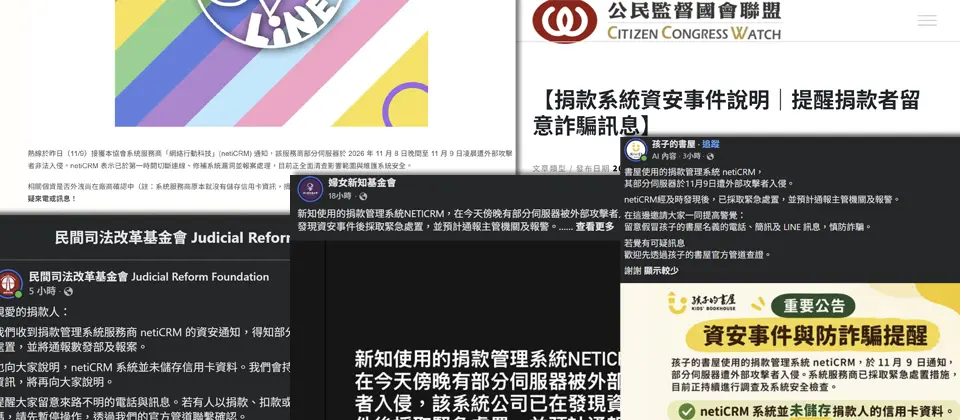
捐款人個資恐外洩!netiCRM服務商遭駭,公督盟、司改會等超過30個非營利組織接連示警
臺灣多家非營利組織使用的netiCRM捐款管理系統傳出資安事件,超過30個公益團體接連發布警訊,提醒捐款人留意詐騙。網絡行動科技表示,由於攻擊者曾取得伺服器管理權限,因此基於審慎原則,將客戶網站後臺帳號及寄信機制使用的郵件帳號設定視為可能外洩,至於客戶個資是否遭竊,目前仍在調查中
www.ithome.com.tw
Comments (0)
Sign in to comment