
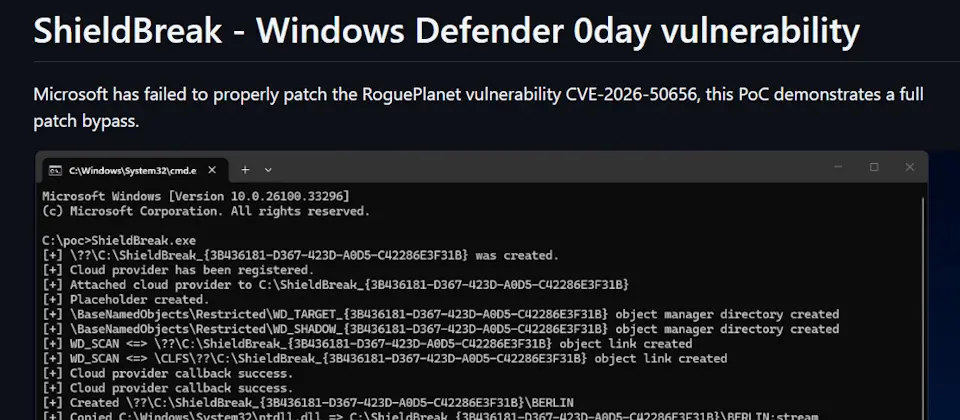
屢次槓上微軟的資安研究人員Nightmare Eclipse(Chaotic Eclipse),在8月上旬公布Microsoft Defender零時差漏洞ShieldBreak之後,最近將研究對象轉向其他廠牌的防毒軟體。
根據資安新聞網站SecurityWeek報導,上週該名研究員公布卡巴斯基企業版端點防護系統Kaspersky Endpoint Security權限提升漏洞HardBreacher,一旦漏洞利用成功,攻擊者就有機會得到完整的權限。她也提到,假如攻擊者能夠控制UI流程,就可能讓該防毒軟體失去控制,並停止運作,或是授權、封鎖不該存取的檔案。對此,卡巴斯基向SecurityWeek表示,他們已透過自動更新派送相關修補程式。
本週該名研究員公布另一個零時差漏洞PrettyPrague,並指出該問題出現在Gen Digital旗下的Avast Antivirus,她提供的概念驗證程式碼可濫用該防毒軟體的沙箱元件,截取SAM資料庫並產生完整的SYSTEM層級Shell。值得留意的是,雖然研究員採用已完全更新的Windows 11 25H2與Avast Antivirus進行驗證,但她認為有可能會影響AVG、Norton等Gen Digital旗下其他品牌的防毒軟體。
Comments (0)