
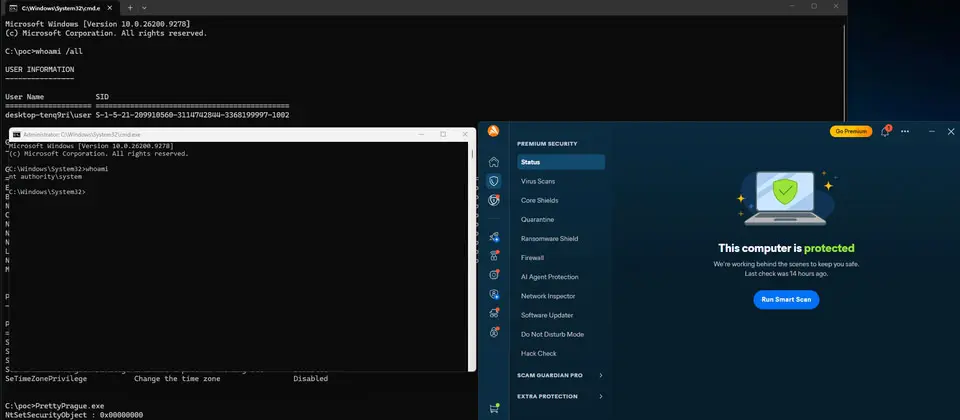
因槓上微軟而多次公布零時差漏洞的資安研究員Nightmare Eclipse(Chaotic Eclipse),近期揭露卡巴斯基、Avast防毒軟體的漏洞HardBreacher與PrettyPrague,本週該名研究員將研究對象擴及EDR系統,引起許多媒體跟進報導。
本週Nightmare Eclipse公布零時差漏洞FalconFlank,此問題存在於Crowdstrike Falcon,攻擊者可用於提升權限。這個弱點主要濫用該EDR系統的惡意Office巨集修復(Microsoft Office File Malicious Macro Removal)機制,研究人員指出,她的概念驗證程式碼(PoC)可在完整更新的Windows 11 25H2與Windows Server 2025的電腦,並搭配已啟用上述惡意巨集防護功能的Crowdstrike Falcon環境運作。不過,Nightmare Eclipse特別提到,她公布時Crowdstrike似乎已察覺相關問題,研究人員若想要驗證漏洞,必須將PoC加入白名單或進行混淆處理,並調整DLL載入的方式。對此,CrowdStrike發言人向資安新聞網站Daily CyberSecurity表示,該公司已著手調查此事,建議用戶暫時停用Microsoft Office File Suspicious Macro Removal的Windows版政策設定,用戶仍可透過雲端防護機制Cloud Anti-malware for Microsoft Office Files持續得到保護。
多次驗證該名研究員零時差漏洞的Tharros首席漏洞分析師Will Dormann指出,他驗證該名研究員公布的FalconFlank、HardBreacher,以及PrettyPrague確實存在;Fresenius Group資安事故回應資深顧問Malcolm Kögler公布細節,指出FalconFlank與名為MareBackup的工作排程有關,攻擊者可將Crowdstrike的巨集修復機制變成寫入工具。
Comments (0)