
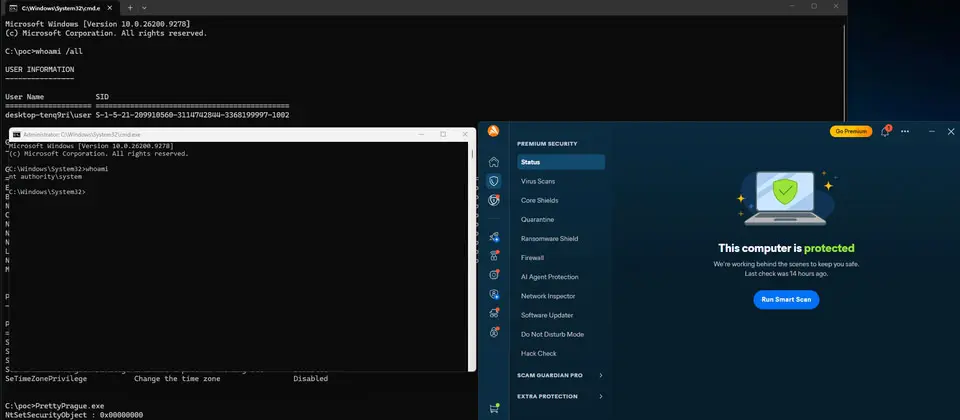
從今年4月開始多次公布微軟零時差漏洞的資安研究人員Nightmare Eclipse(Chaotic Eclipse),近期開始針對其他廠牌的系統挖掘零時差漏洞,其中包括存在於卡巴斯基、Avast防毒軟體的權限提升漏洞HardBreacher、PrettyPrague,該名研究員本週也揭露存在於Nvidia元件的零時差漏洞。
該漏洞被命名為GreenSection,起因是多個Nvidia使用者模式元件共用特定的全域記憶體區段,而且任何人都能完整地讀取或寫入,由於該區塊存放了重要的資料結構,資料有可能在應用程式執行的過程被重複利用,導致出現記憶體越界寫入的現象。研究人員強調,雖然該弱點無法讓攻擊者直接得到系統權限,但可以輕易跨使用者利用,甚至破壞dwm.exe的處理程序。
紅隊實驗室Ronin66指出,此弱點存在於Nvidia顯示晶片的驅動程式,當任何Vulkan或OpenGL應用程式執行,研究人員的概念驗證程式碼(PoC)都會造成nvoglv64.dll停止運作,由於該漏洞突顯在搭載Nvidia顯示晶片的Windows電腦裡,驅動程式中可全域寫入記憶體共用區塊,該實驗室認為,GreenSection是值得關注的新攻擊面。
Comments (0)