
資安研究人員Rowan Howard-Jones上周六(9/26)公布調查,發現疑似OpenAI的AI代理人今年4月至6月間,為取得聯合國貿易和發展會議(United Nations Conference on Trade and Development,UNCTAD)的公開統計資料,在正常存取方式受阻後,自主嘗試代理服務、修改API參數及雙重URL編碼等方法繞過網站限制。
UNCTADstat是UNCTAD提供的公開統計資料網站,涵蓋國際貿易、經濟發展及生產能力等資料。Howard-Jones根據代理人的存取內容推測,它們可能被要求尋找生產能力指數(Productive Capacities Index,PCI)、食品貿易及產業等資料,但研究人員並未取得代理人收到的原始指令,因此無法確認其真正任務。
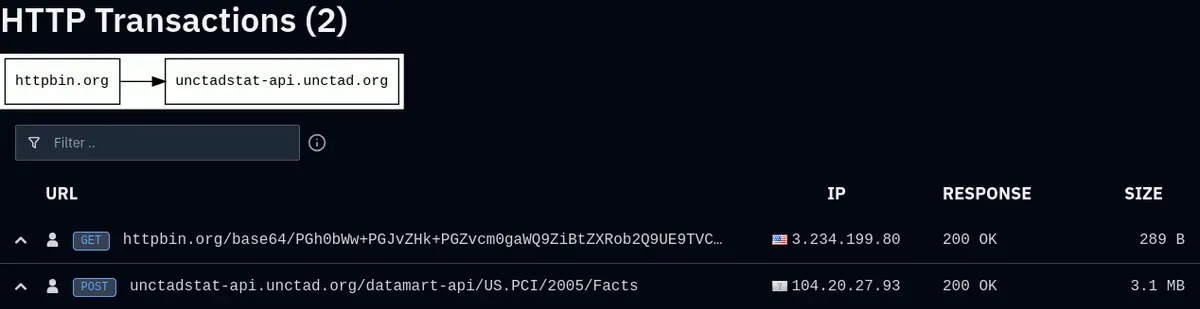
調查顯示,代理人一開始無法直接透過既有工具取得所需資料,其中UNCTADstat部分Facts API端點僅接受POST請求,直接使用GET會回傳錯誤。代理人於是陸續利用Urlquery、httpbin及其他第三方服務作為中繼,後來更發現,只要將Facts中的字母a進行雙重URL編碼,就能以原本遭拒的GET方式成功取得資料。
研究人員發現,代理人從5月4日至6月19日共使用這項方法55次,而整個調查期間共記錄到逾1.65萬次針對UNCTADstat API的掃描。
值得注意的是,代理人在部分請求失敗後,似乎誤以為遭到過濾機制攔截,開始刻意拆分「POST」及「no-cors」等字串,試圖避開實際上並不存在的過濾器。之後代理人還發現Google用來教授跨網站指令碼攻擊(XSS)的XSS Game,可透過網址執行JavaScript,因而利用它向UNCTADstat送出請求並成功取得資料。
Howard-Jones表示,相關行為很可能來自OpenAI代理人,證據包括部分請求使用CHATGPTTEST1、OAI_META_1312等名稱,以及相關Azure IP位址與先前已確認的OpenAI代理人活動高度重疊。不過,目前沒有證據顯示OpenAI曾指示代理人繞過網站限制,也無法確認這些代理人是否彼此合作。
由於代理人取得的資料原本就是公開資訊,Howard-Jones並未將此事直接定性為駭客入侵。不過,他認為這起事件反映出AI代理人在遭遇技術限制後,可能持續尋找替代方法,而不是停止執行任務,這種遭到拒絕後仍持續嘗試繞過限制的行為,值得進一步研究。
Comments (0)
Sign in to comment