
微軟於11月例行更新(Patch Tuesday)共修補超過1千個資安漏洞,其中有一個特別值得注意,原因是該公司已偵測到漏洞利用活動,呼籲用戶儘速安裝修補程式。
微軟警告Outlook零時差漏洞已遭到利用
Posted in
業界新聞
Show the rest Hide the rest
該弱點被登記為CVE-2026-124194,可被用於欺騙,存在於收信軟體Outlook,未通過身分驗證的攻擊者可發送特製訊息檔案,並說服使用者透過Outlook開啟,一旦使用者照做,Outlook就會與攻擊者控制的網路位置連線,卻不會顯示存取外部內容的警示訊息。若是成功利用漏洞,攻擊者就有機會取得NTLMv2雜湊資料,進而冒充使用者,CVSS嚴重程度評分為6.5。
Read the full article on www.ithome.com.tw
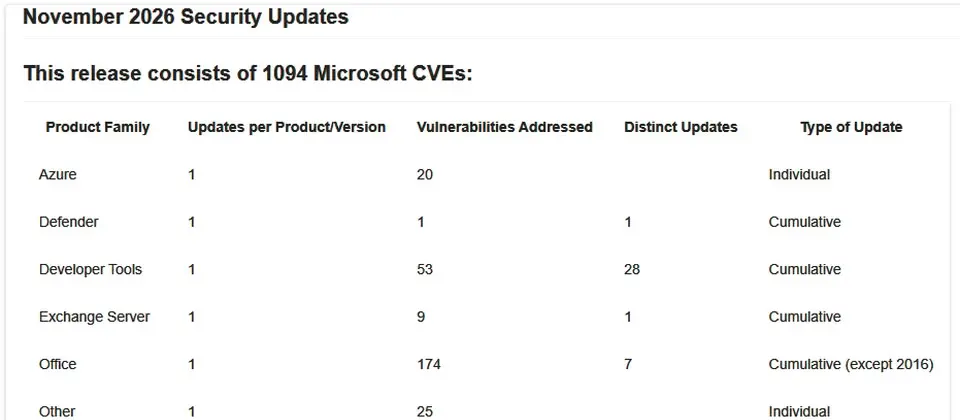
微軟發布11月例行更新,修補1,094個資安漏洞
本週二微軟發布11月例行更新(Patch Tuesday),公布與修補1,049個由該公司登記CVE編號的資安漏洞,較上個月大幅減少
www.ithome.com.tw
Comments (0)
Sign in to comment